Vratislav Holub
Arvutite ja nutitelefonide turvalisus paraneb pidevalt. Kuigi tänapäeva tehnoloogiad on suhteliselt turvalised ja turvapraod on olemas Apple enamikul juhtudel püüavad nad selle kohe parandada, nii et isegi nii ei saa garanteerida, et teie seadet ei häkita. Ründajad saavad selleks kasutada mitmeid meetodeid, tuginedes enamasti kasutajate tähelepanematusest ja teadmatusest. USA valitsusagentuur National Cyber Security Center (NCSC) on aga nüüd endast märku andnud, hoiatades võimalike riskide eest ja avaldades 10 praktilist nõuannet nende probleemide ennetamiseks. Nii et vaatame neid koos.
See võib olla sind huvitab
Värskendage OS-i ja rakendusi
Nagu me juba sissejuhatuses märkisime, (mitte ainult) Apple püüab värskenduste kaudu õigeaegselt parandada kõiki teadaolevaid turvaauke. Sellest vaatenurgast on selge, et maksimaalse turvalisuse saavutamiseks on vajalik, et teil oleks alati kõige ajakohasema operatsioonisüsteem, mis tagab peaaegu suurima kaitse mainitud vigade eest, mida muidu saaks ära kasutada ründajate huvides. IPhone'i või iPadi puhul saate süsteemi värskendada menüüs Seaded > Üldine > Tarkvaravärskendus.
Olge võõraste e-kirjade suhtes ettevaatlik
Kui teie postkasti saabub e-kiri tundmatult saatjalt, peaksite alati olema ettevaatlik. Tänapäeval muutuvad üha tavalisemaks nn andmepüügi juhtumid, kus ründaja esineb kontrollitud asutusena ja püüab meelitada teid tundlikku teavet avaldama.mace - näiteks maksekaardi numbrid ja muud - või võivad nad ka kuritarvitada kasutajate usaldust ja nende seadmeid otse häkkida.
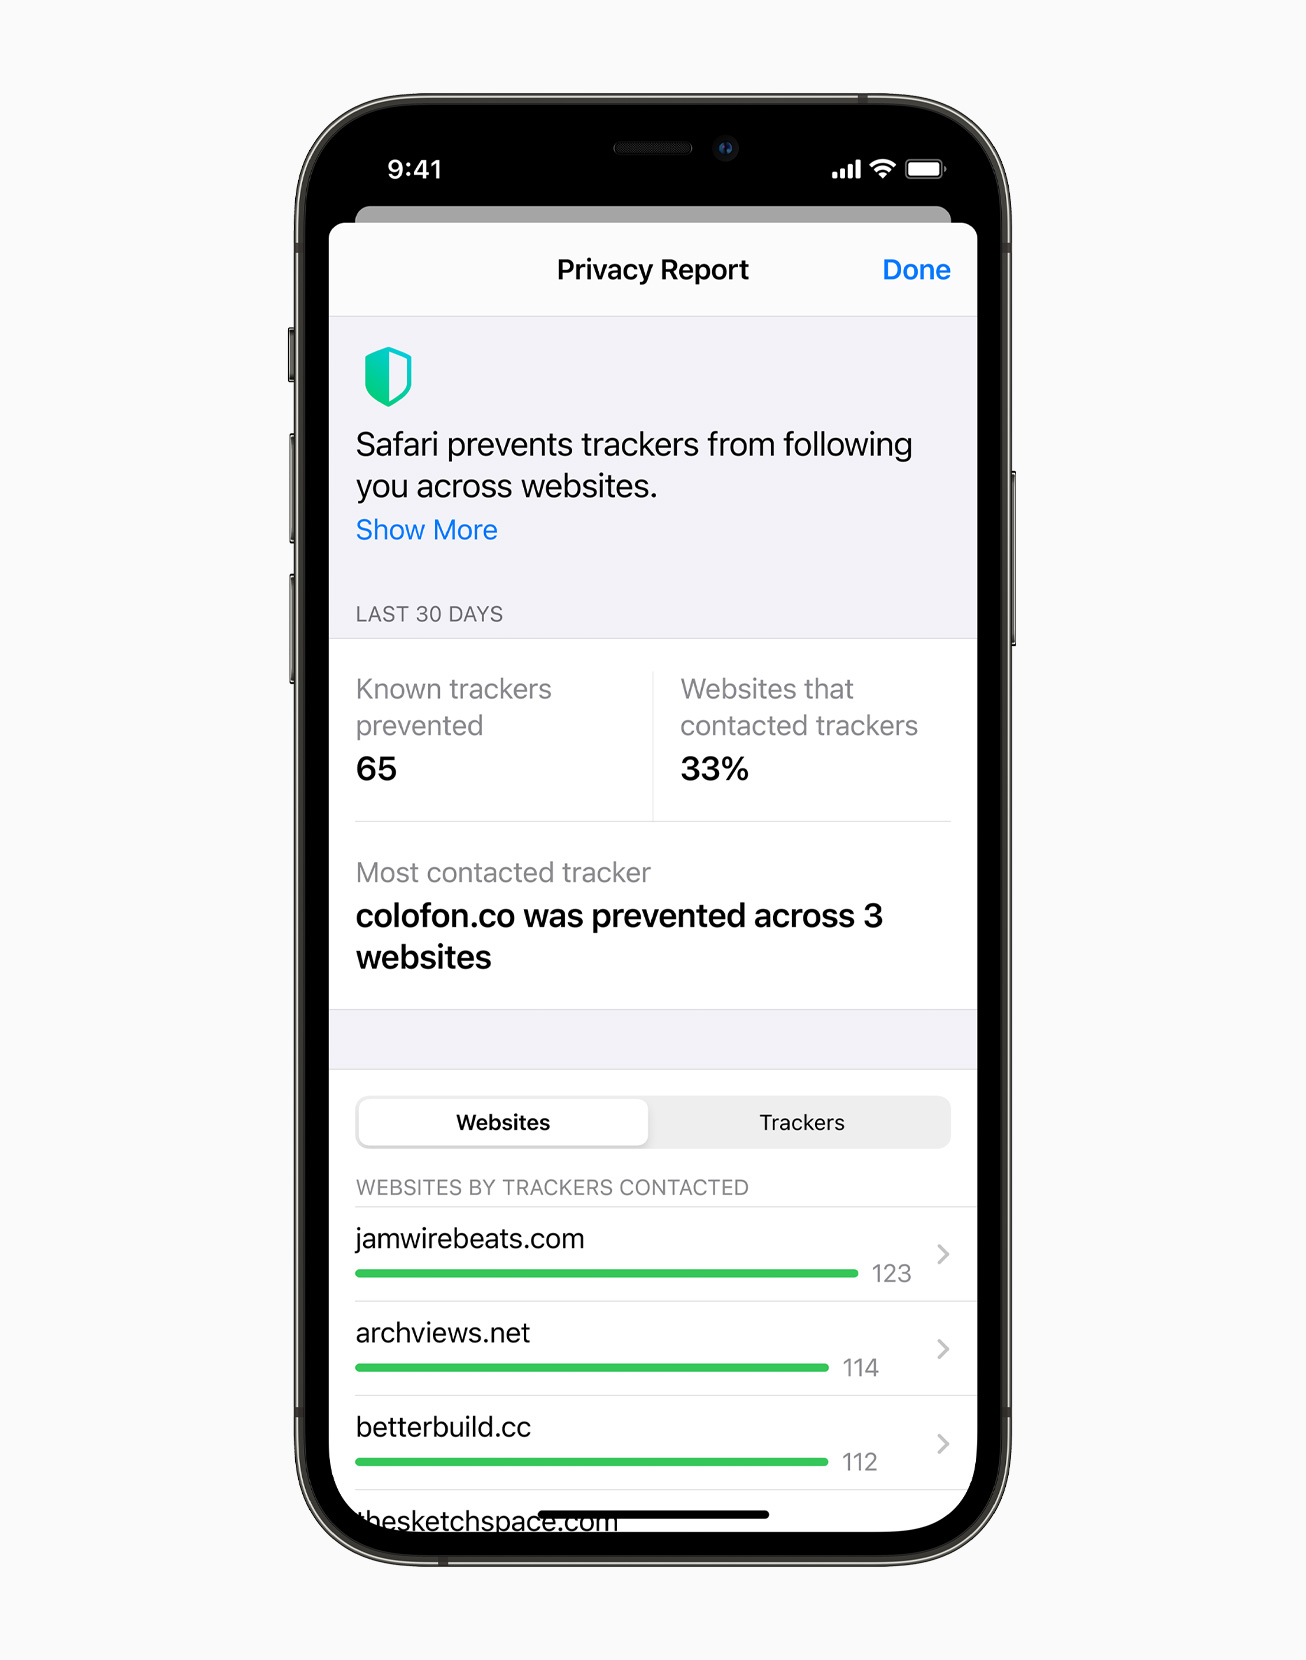
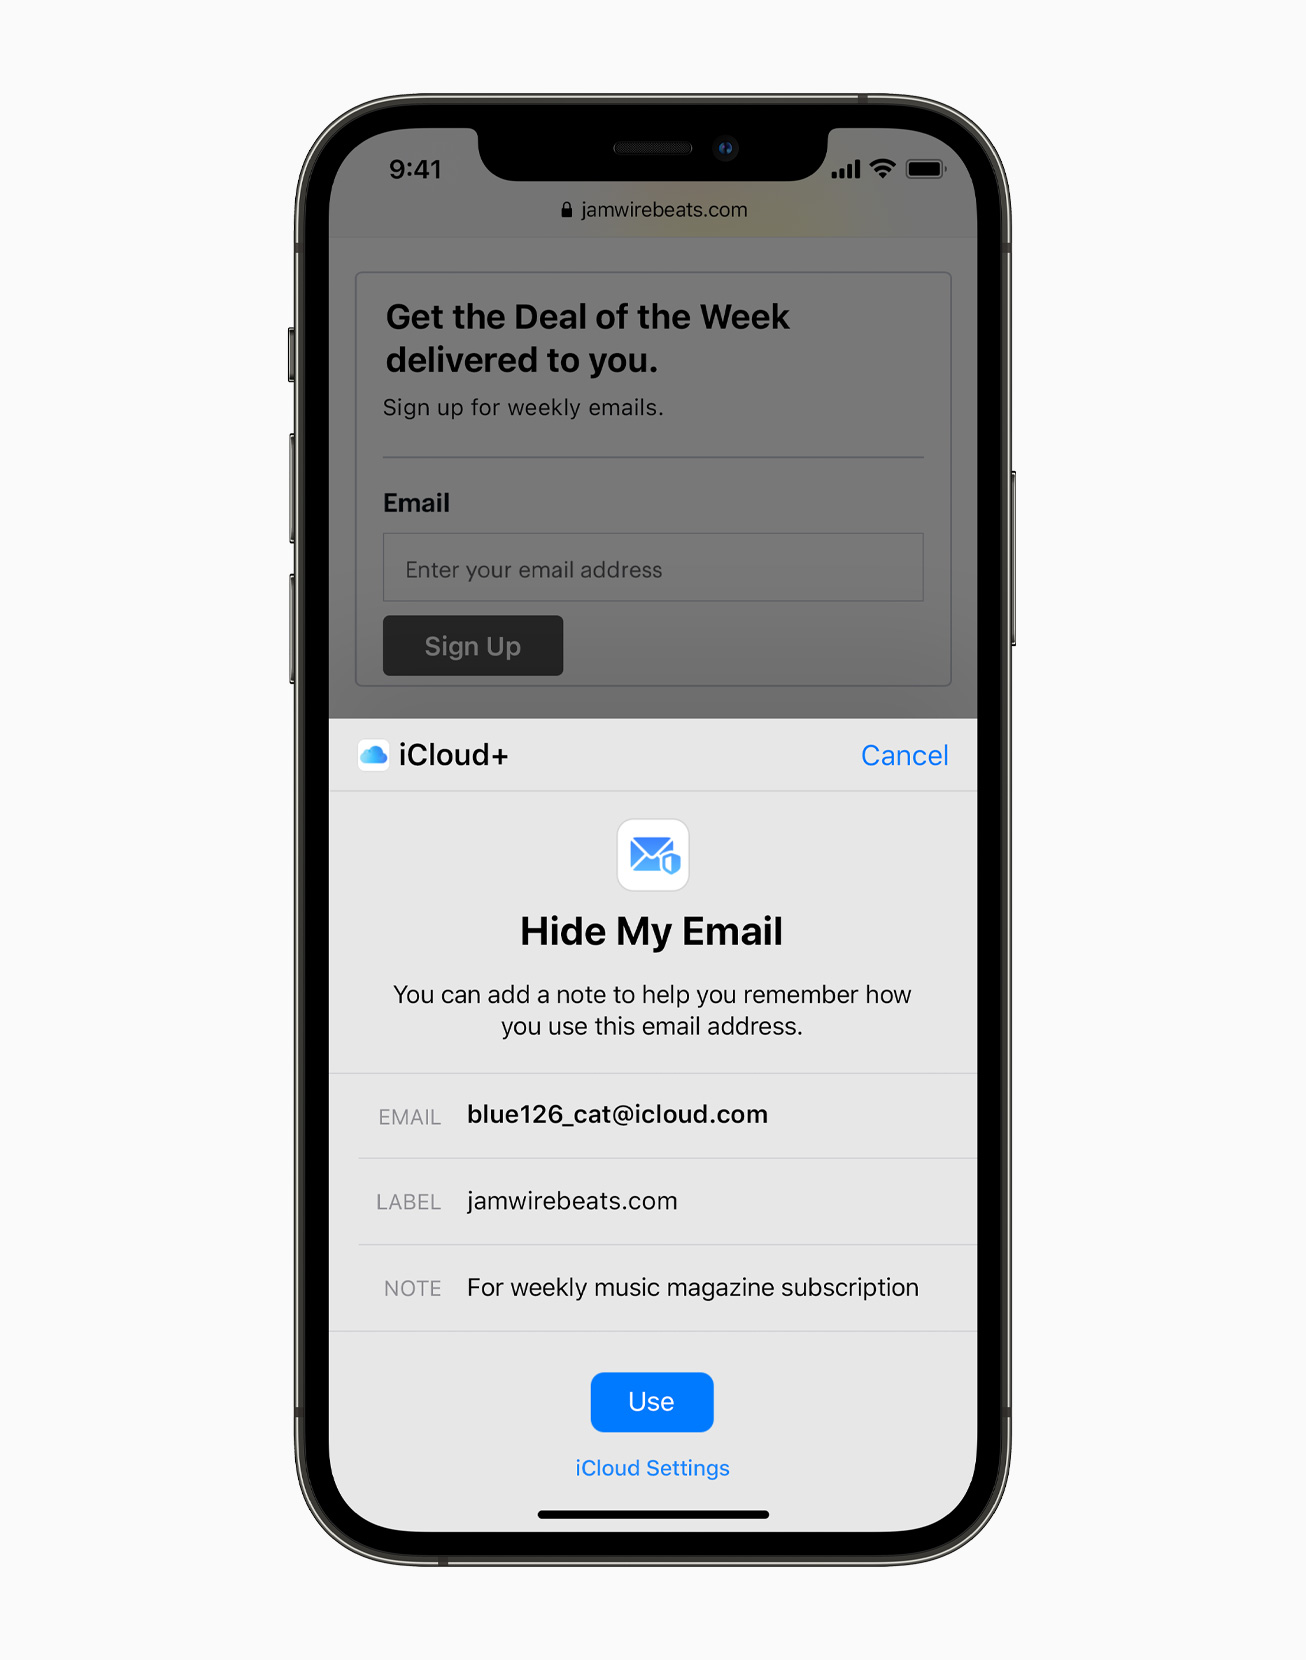
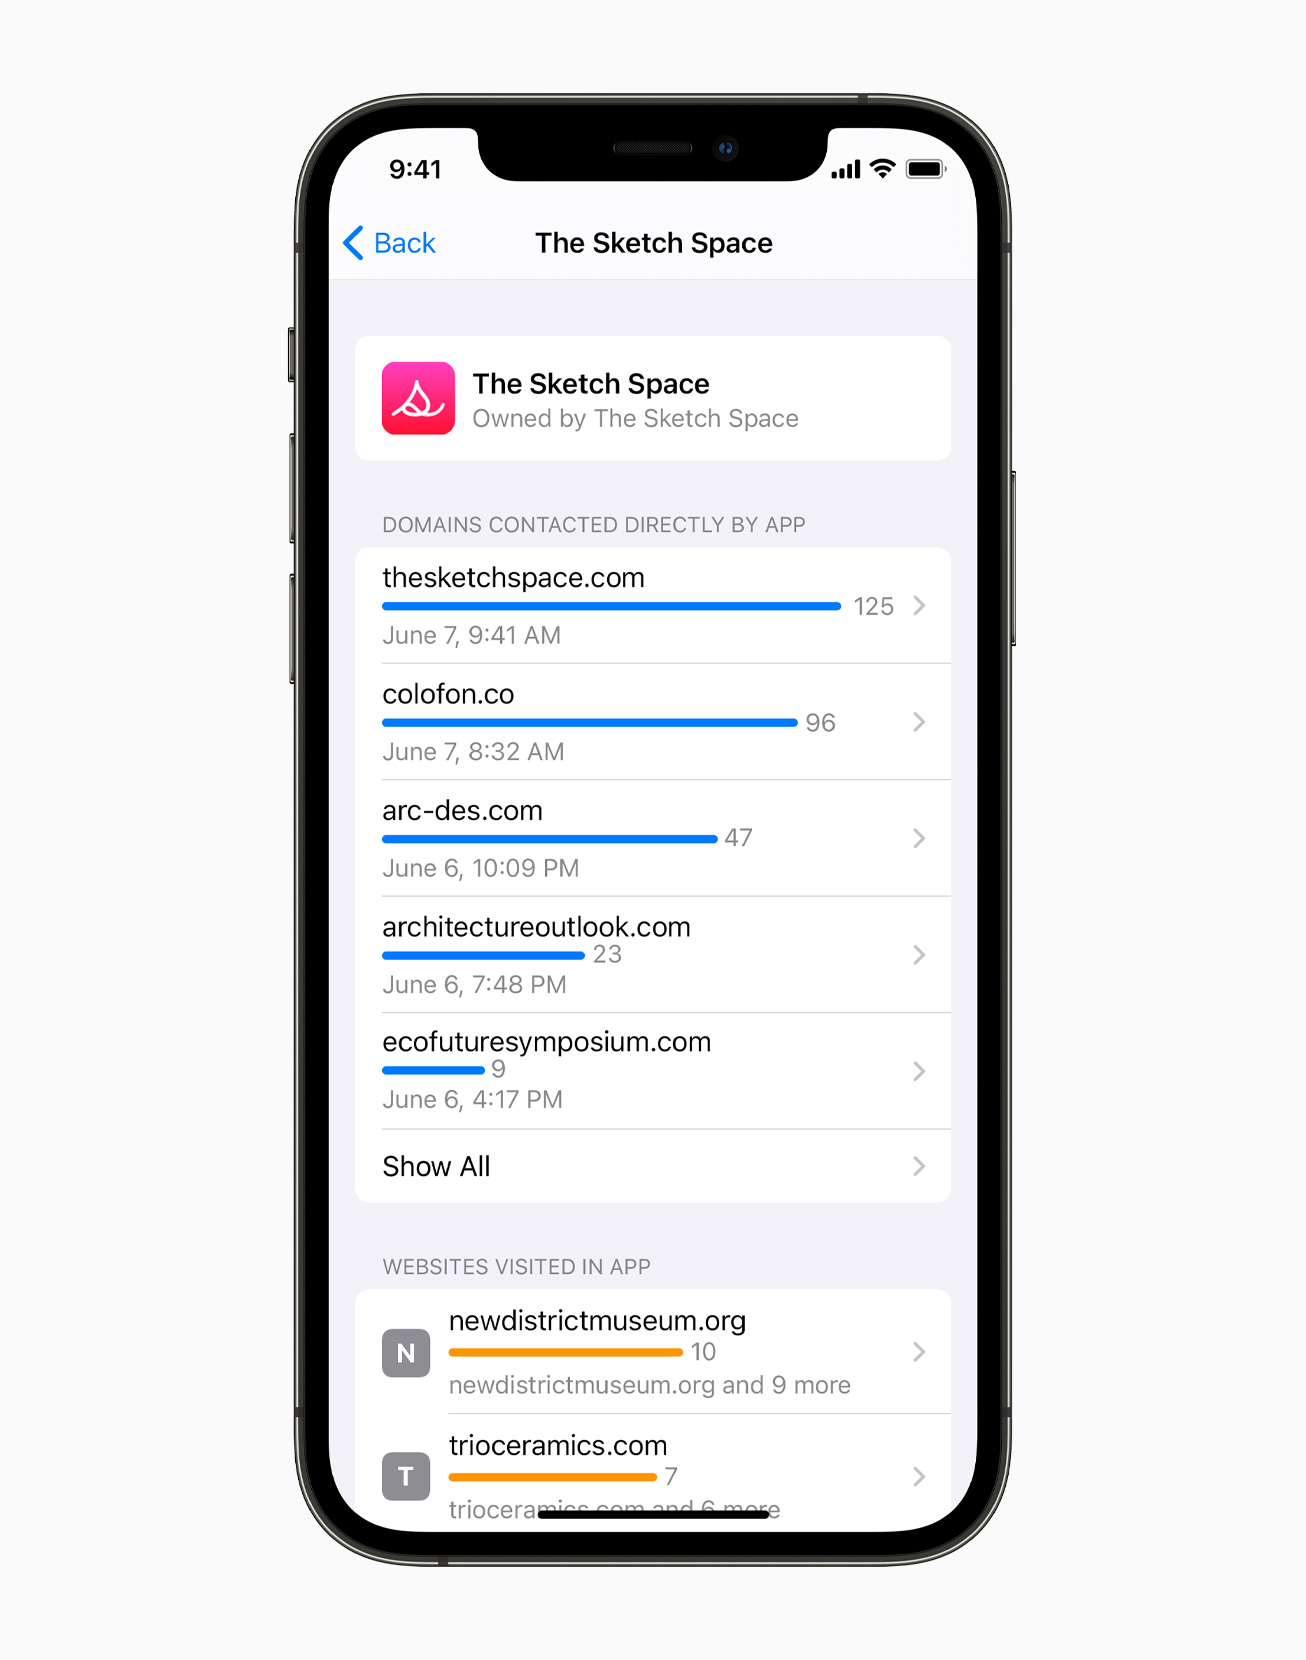
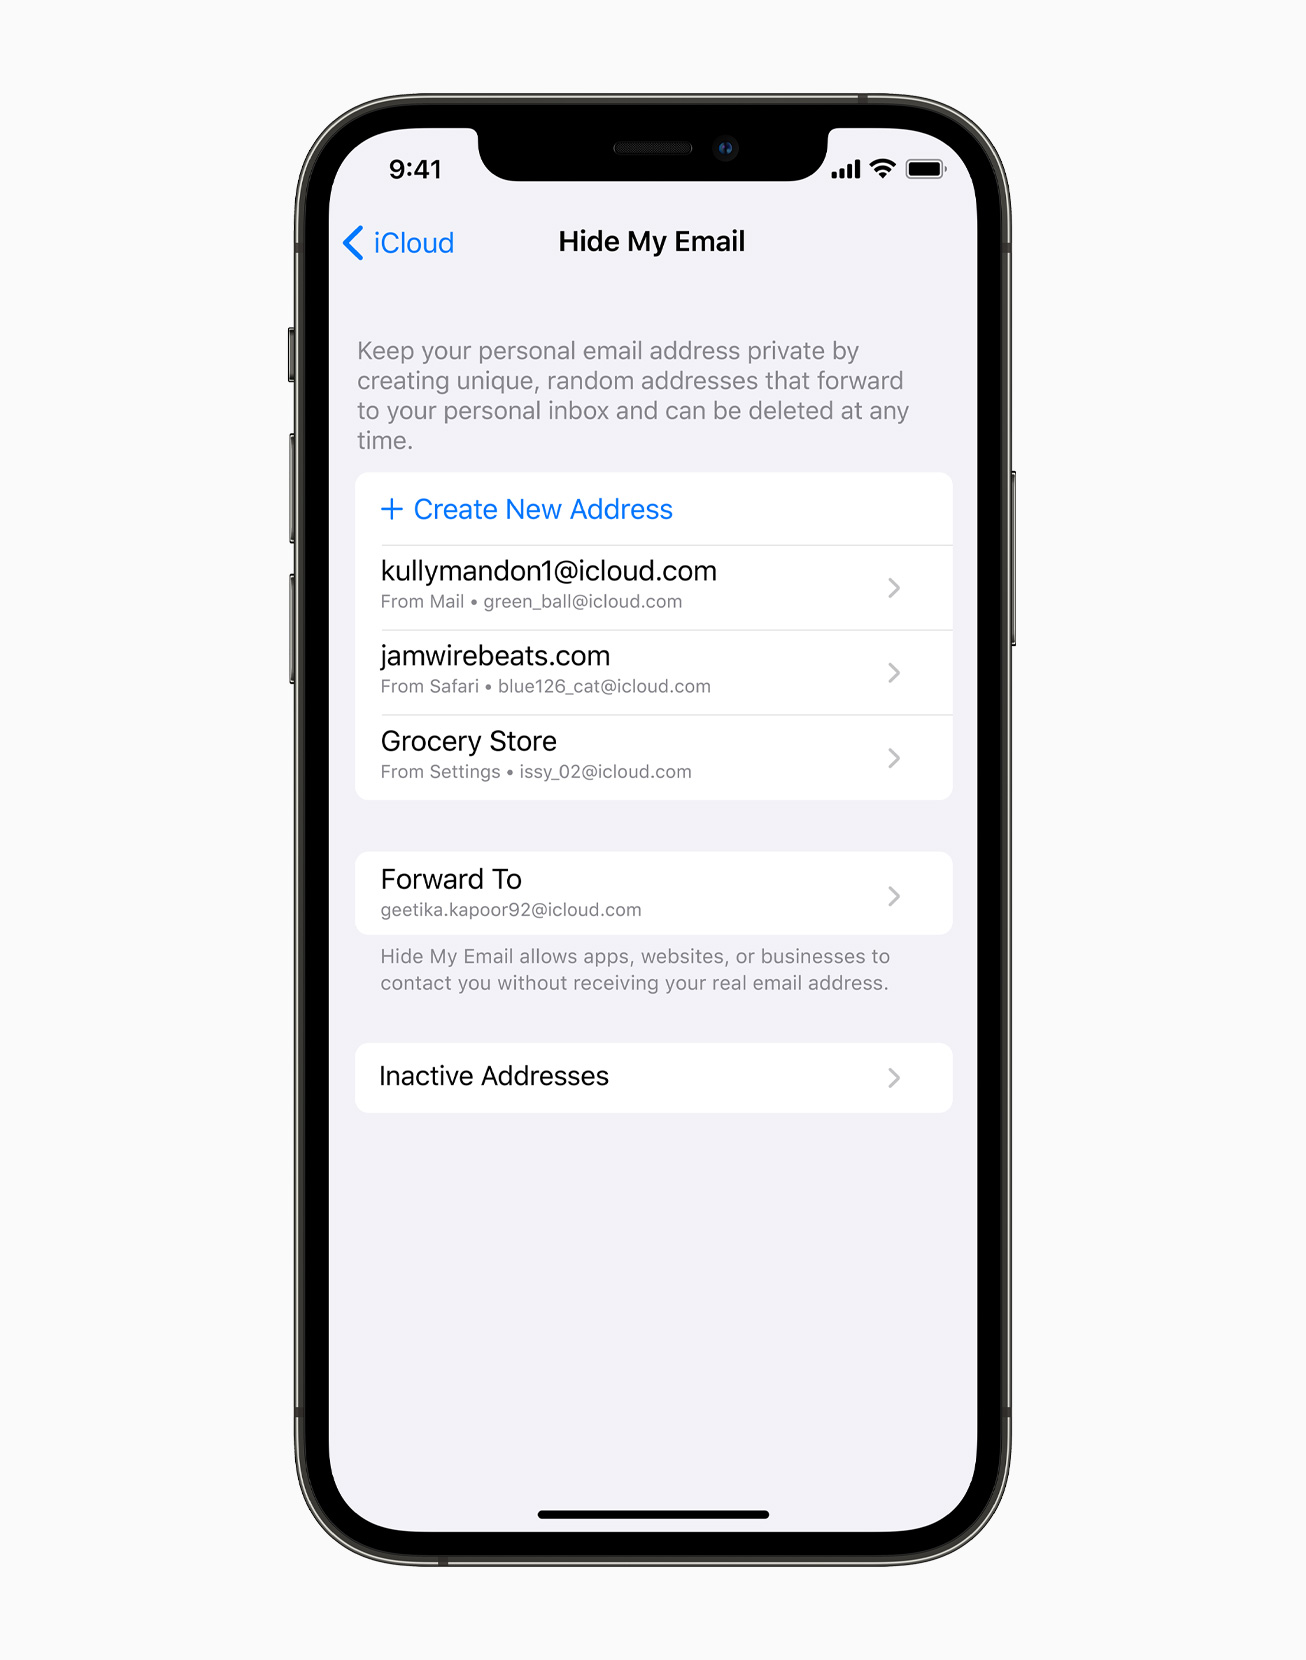
Privaatsus sisse iOS 15
Hoiduge kahtlaste linkide ja manuste eest
Kuigi tänapäeva süsteemide turvalisus on hoopis teisel tasemel kui näiteks kümme aastat tagasi, ei tähenda see, et oled internetis 100% turvaline. Mõnel juhul piisab, kui avada e-kiri, link või manus ning ühtäkki võidakse teie seadet rünnata. Seetõttu pole ime, et tundmatutelt saatjatelt saadetud meilide ja sõnumite puhul soovitatakse pidevalt mitte ühtegi mainitud üksust avada. Sa võid end päriselt segi ajada.
See meetod on jällegi seotud eelmainitud andmepüügiga. Ründajad esinevad sageli pankade, telefonifirmade või valitsusasutustena, mis võib aidata neil eelmainitud usaldust võita. Kogu e-kiri võib tunduda tõsine, kuid näiteks võib link viia mitteoriginaalsele praktiliselt identse kujundusega veebisaidile. Siis piisab hetkest tähelepanematusest ja äkki annate oma sisselogimisandmed ja muu teabe teisele poolele üle.mace.
Kontrollige linke
Seda punkti puudutasime juba eelmises punktis. Ründajad võivad sulle saata lingi, mis tundub esmapilgul täiesti tavaline. Piisab ühest visatud kirjast ja sellel klõpsamine suunab teid ründaja veebisaidile. Pealegi pole see tava sugugi keeruline ja seda saab kergesti kuritarvitada. Interneti-brauserid kasutavad valdaval enamikul juhtudel nn sans-serif fonte, mis tähendab, et näiteks väikese L-tähe saab asendada suure I-ga, ilma et sa seda esmapilgul märkakski.
Kui satute tundmatu saatja tavalise välimusega lingile, siis kindlasti ärge klõpsake sellel. Selle asemel on palju turvalisem lihtsalt avada brauser ja minna saidile traditsioonilisel viisil. Lisaks saate iPhone'i ja iPadi e-posti rakenduses hoida sõrme lingil, et näha eelvaadet, kuhu link tegelikult läheb.
Taaskäivitage seade aeg-ajalt
Te ei pruugi eeldada, et USA riiklik küberturvakeskus soovitab teie seadet aeg-ajalt taaskäivitada. Sellel protseduuril on aga mitmeid huvitavaid eeliseid. Te mitte ainult ei tühjenda oma ajutist mälu ja suurendate teoreetiliselt jõudlust, vaid saate samal ajal vabaneda ohtlikust tarkvarast, mis võib teoreetiliselt kuskil nimetatud ajutises mälus magada. Seda seetõttu, et teatud tüüpi pahavara "hoiab elus" ajutise mälu kaudu. Loomulikult sõltub see, kui sageli oma seadet taaskäivitada, täielikult teie enda otsustada, kuna see sõltub mitmest tegurist. NCSC soovitab vähemalt kord nädalas.
Kaitske end parooliga
Tänapäeval on seadme turvalisus äärmiselt lihtne. Meie käsutuses on keerukad süsteemid, näiteks Touch ID a Face ID, mis muudab turvalisuse murdmise oluliselt keerulisemaks. Sama kehtib Androidi operatsioonisüsteemiga mobiiltelefonide kohta, mis tuginevad enamasti sõrmejäljelugejale. Samal ajal, kaitstes oma iPhone'i või iPadi pääsukoodiluku ja biomeetrilise autentimisega, krüpteerite automaatselt kõik oma seadmes olevad andmed. Teoreetiliselt on ilma paroolita (arvamata) nendele andmetele ligipääs praktiliselt võimatu.
See võib olla sind huvitab
 Adam Kos
Seadmed pole aga purunematud. Professionaalse varustuse ja õigete teadmistega on praktiliselt kõik võimalik. Kuigi te ei pruugi kunagi sarnase ohuga kokku puutuda, kuna te ei ole tõenäoliselt keerukate küberrünnakute sihtmärgiks, tasub siiski kaaluda, kas oleks parem oma turvalisust kuidagi tugevdada. Sellisel juhul on soovitatav valida pikem tähtnumbriline parool, mille murdmine võib kergesti võtta aastaid – välja arvatud juhul, kui määrate koodiks oma nime või stringi " 123456 ".
Omage seadme üle füüsilist kontrolli
Seadme kaughäkkimine võib olla üsna keeruline. Kuid hullem on see, kui ründaja pääseb füüsiliselt ligi näiteks antud telefonile ja sel juhul võib sellesse sissemurdmiseks või pahavara istutamiseks kuluda vaid mõni hetk. Sel põhjusel soovitab riigiasutus oma seadmel silma peal hoida ja näiteks lauale, taskusse või kotti pannes veenduda, et seade oleks lukus.
Riiklik küberjulgeolekukeskus lisab ka, et kui näiteks tundmatu inimene küsib, kas ta võib sulle hädaolukorra tõttu helistada, saad teda ikkagi aidata. Tuleb lihtsalt olla eriti tähelepanelik ja näiteks paluda, et adressaat ise telefoninumbri valiks – ja seejärel telefon üle anda. Näiteks selline iPhone saab ka aktiivse kõne ajal lukustada. Sel juhul tuleb vaid kõlarirežiim sisse lülitada, seade külgnupuga lukustada ja seejärel tagasi kuularile lülituda.
Kasutage usaldusväärset VPN-i
Üks parimaid viise privaatsuse ja turvalisuse säilitamiseks võrgus on VPN-teenuse kasutamine. Kuigi VPN-teenus suudab teie ühenduse üsna usaldusväärselt krüptida ja varjata teie Interneti-teenuse pakkuja ja külastatavate serverite tegevust, on äärmiselt oluline, et kasutaksite kontrollitud ja usaldusväärset teenust. Väike saak on. Sel juhul saate tegelikult oma võrgutegevuse, IP-aadressi ja asukoha peaaegu kõigi osapoolte eest varjata, kuid VPN-i pakkujal on neile andmetele loomulikult juurdepääs. Kuid usaldusväärsed teenused garanteerivad, et teavet polemacNad ei salvesta oma kasutajate kohta teavet. Sel põhjusel on oluline ka otsustada, kas maksate lisatasu kinnitatud pakkuja eest või proovite näiteks usaldusväärsemat ettevõtet, mis pakub VPN-teenuseid tasuta.
See võib olla sind huvitab
Inaktiveerige asukohateenused
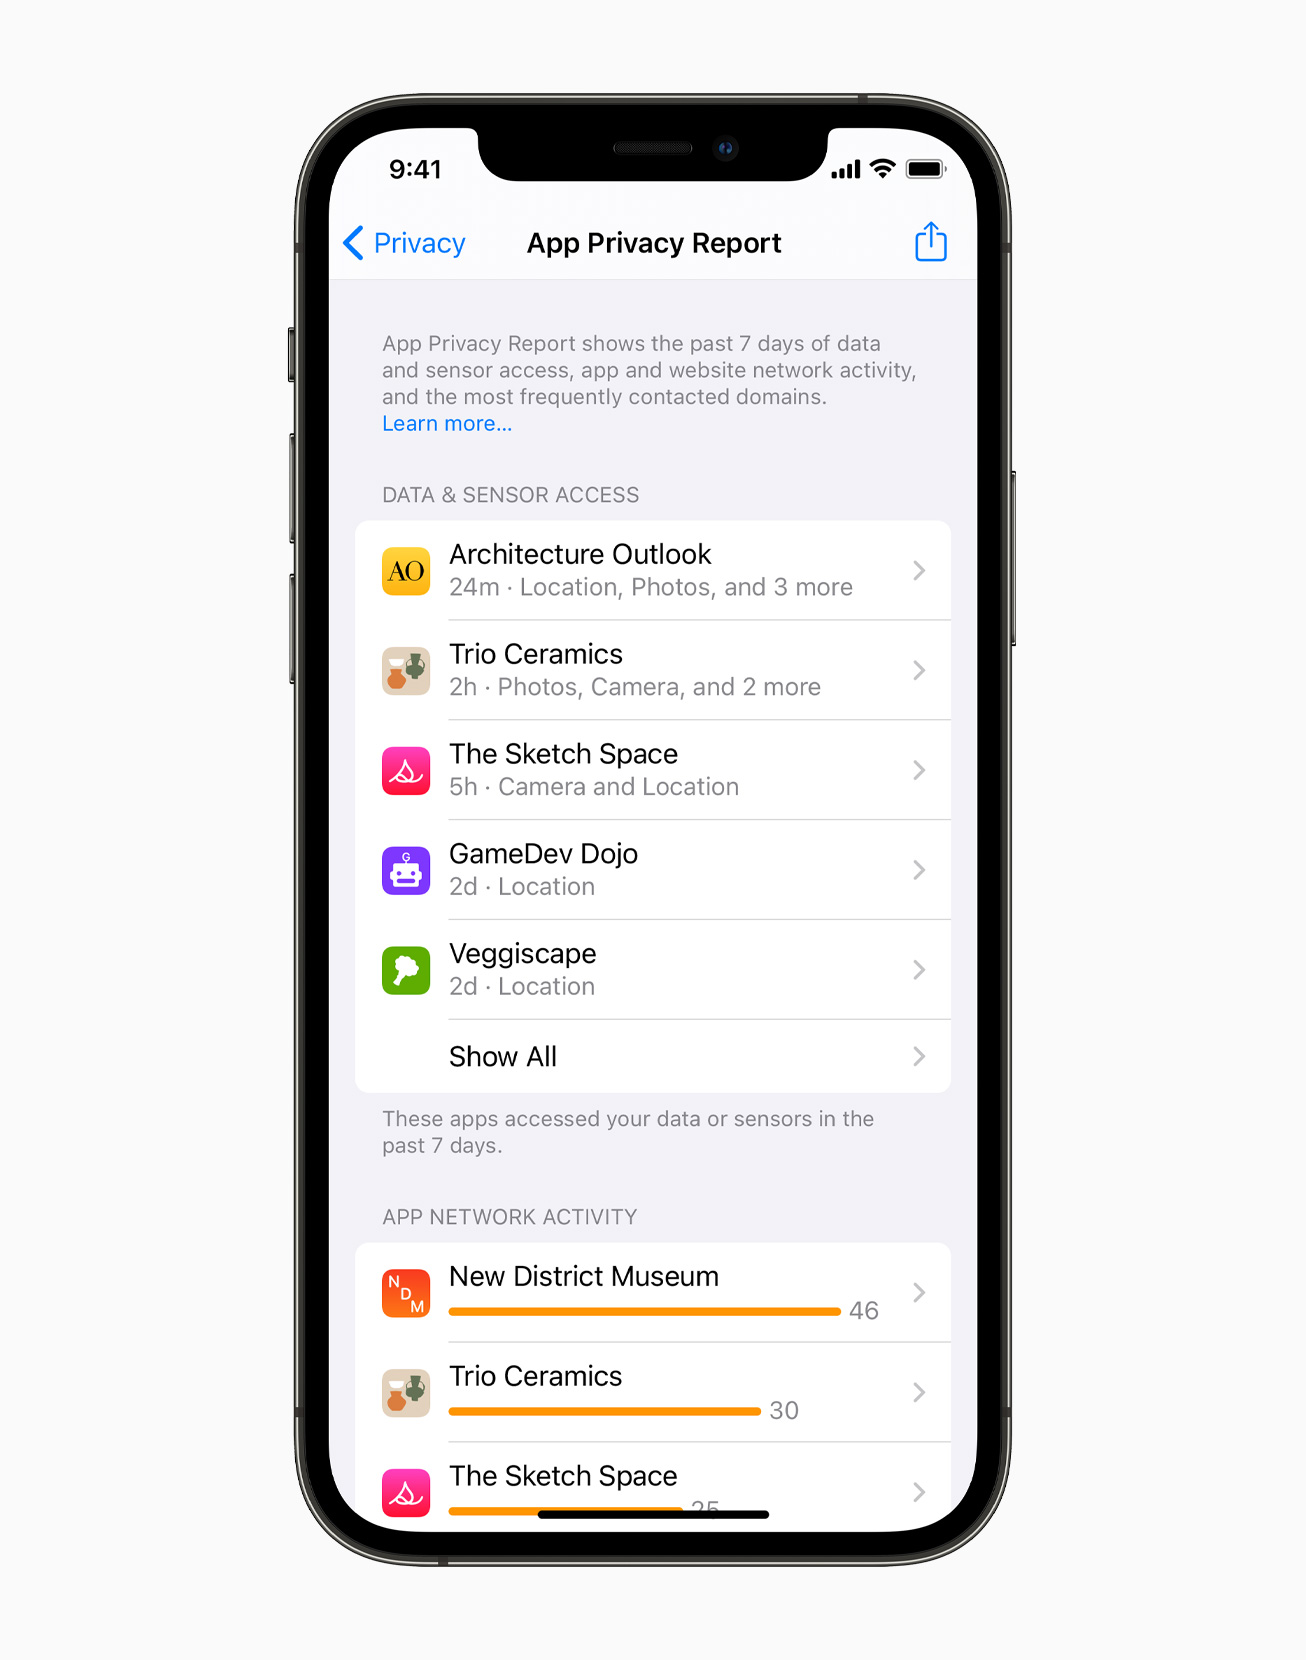
Informamacja kasutaja asukoht on väga väärtuslikud erinevates tööstusharudes. Need võivad olla suurepäraseks abivahendiks turundajatele näiteks reklaamide sihtimise osas, kuid nende vastu tunnevad huvi ka küberkurjategijad. Selle probleemi lahendavad osaliselt VPN-teenused, mis võivad varjata teie IP-aadressi ja asukohta, kuid kahjuks mitte kõigilt. Tõenäoliselt on teie iPhone'is mitu rakendust, millel on juurdepääs asukohateenustele. Need on need appSeejärel saavad nad telefonist täpse asukoha teada. Saate neile juurdepääsu eemaldada menüüs Seaded > Privaatsus > Asukohateenused.
See võib olla sind huvitab
 Pavel Jelič
Kasuta tervet mõistust
Nagu oleme juba mitu korda märkinud, pole praktiliselt ükski seade häkkimise suhtes täielikult vastupidav. Samas ei tähenda see, et tegu oleks millegi liiga lihtsa ja tavalisega. Tänu tänastele võimalustele on nende juhtumite vastu suhteliselt lihtne end kaitsta, kuid kasutaja peab olema ettevaatlik ja kasutama eelkõige tervet mõistust. Sel põhjusel peaksite oma tundliku teabega olema ettevaatlik.macJa muidugi ärge klõpsake igal lingil, mille end Nigeeria prints teie meilile saadab.
 Amaya Tomanová

 Jan Vajdák
 Jiří Filip