Vratislav Holub
Tietokoneiden ja älypuhelinten tietoturva paranee jatkuvasti. Vaikka tämän päivän teknologiat ovat suhteellisen turvallisia ja tietoturvahalkeamia on olemassa Apple Useimmissa tapauksissa he yrittävät korjata sen välittömästi, joten silti ei voida taata, että laitettasi ei hakkeroitu. Hyökkääjät voivat käyttää useita tapoja tehdäkseen tämän, useimmiten luottaen käyttäjien välinpitämättömyyteen ja tietämättömyyteen. Yhdysvaltain hallituksen virasto National Cyber Security Center (NCSC) on kuitenkin nyt ilmoittanut itsestään varoittamalla mahdollisista riskeistä ja julkaisemalla 10 käytännön vinkkiä näiden ongelmien ehkäisemiseksi. Joten katsotaan niitä yhdessä.
Se voisi olla kiinnostaa sinua
Päivitä käyttöjärjestelmä ja sovellukset
Kuten jo totesimme johdannossa, (ei vain) Apple yrittää korjata kaikki tunnetut tietoturva-aukot ajoissa päivitysten avulla. Tästä näkökulmasta on selvää, että maksimaalisen turvallisuuden saavuttamiseksi tarvitaan aina uusin käyttöjärjestelmä, joka takaa lähes parhaan suojan mainittuja virheitä vastaan, joita muuten voitaisiin hyödyntää hyökkääjien hyödyksi. Jos kyseessä on iPhone tai iPad, voit päivittää järjestelmän valitsemalla Asetukset > Yleiset > Ohjelmistopäivitys.
Varo tuntemattomien sähköposteja
Jos sähköpostiisi saapuu sähköposti tuntemattomalta lähettäjältä, sinun tulee aina olla varovainen. Nykyään yhä yleisempiä ovat niin sanotut phishing-tapaukset, joissa hyökkääjä esiintyy varmennettuna viranomaisena ja yrittää houkutella sinua luovuttamaan arkaluonteisia tietoja.mace - esimerkiksi maksukorttien numerot ja muut - tai ne voivat myös käyttää väärin käyttäjien luottamusta ja hakkeroida suoraan heidän laitteitaan.
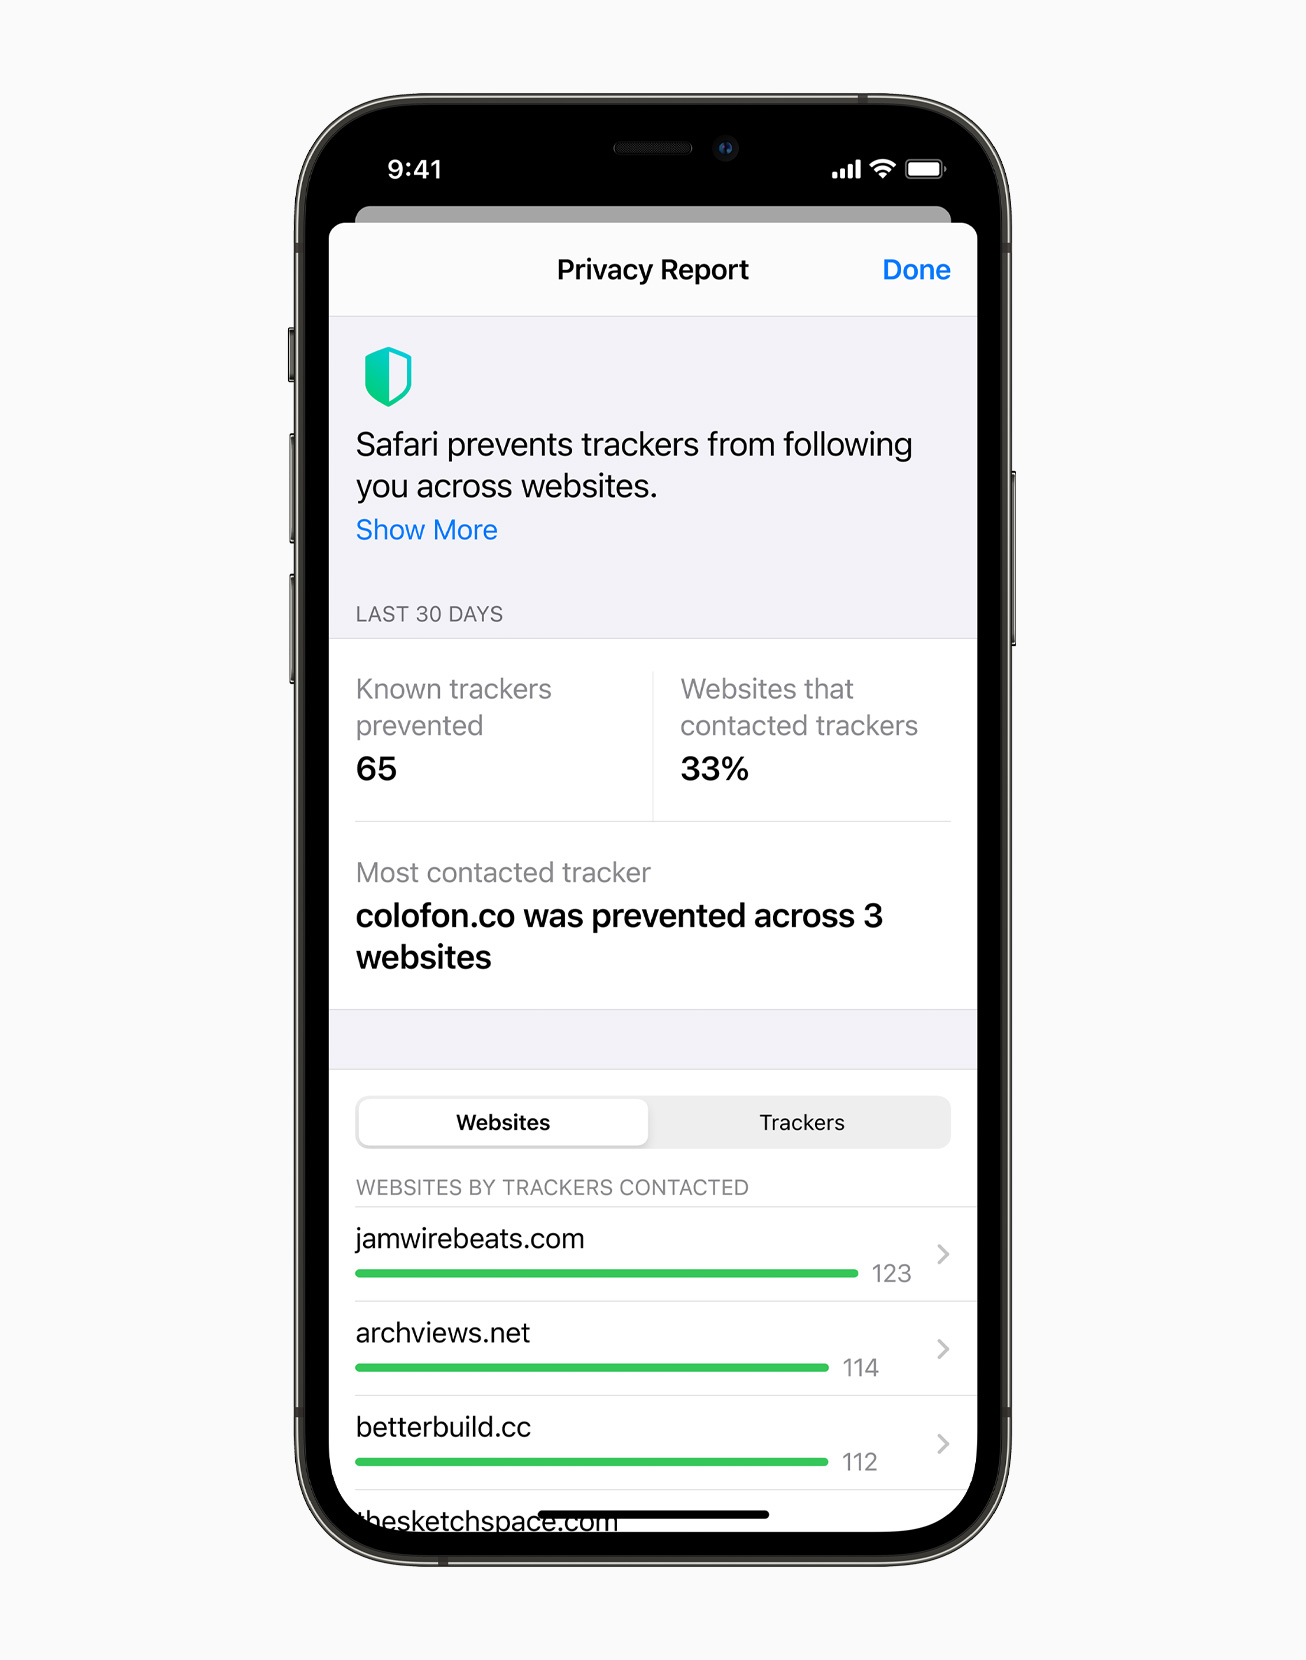
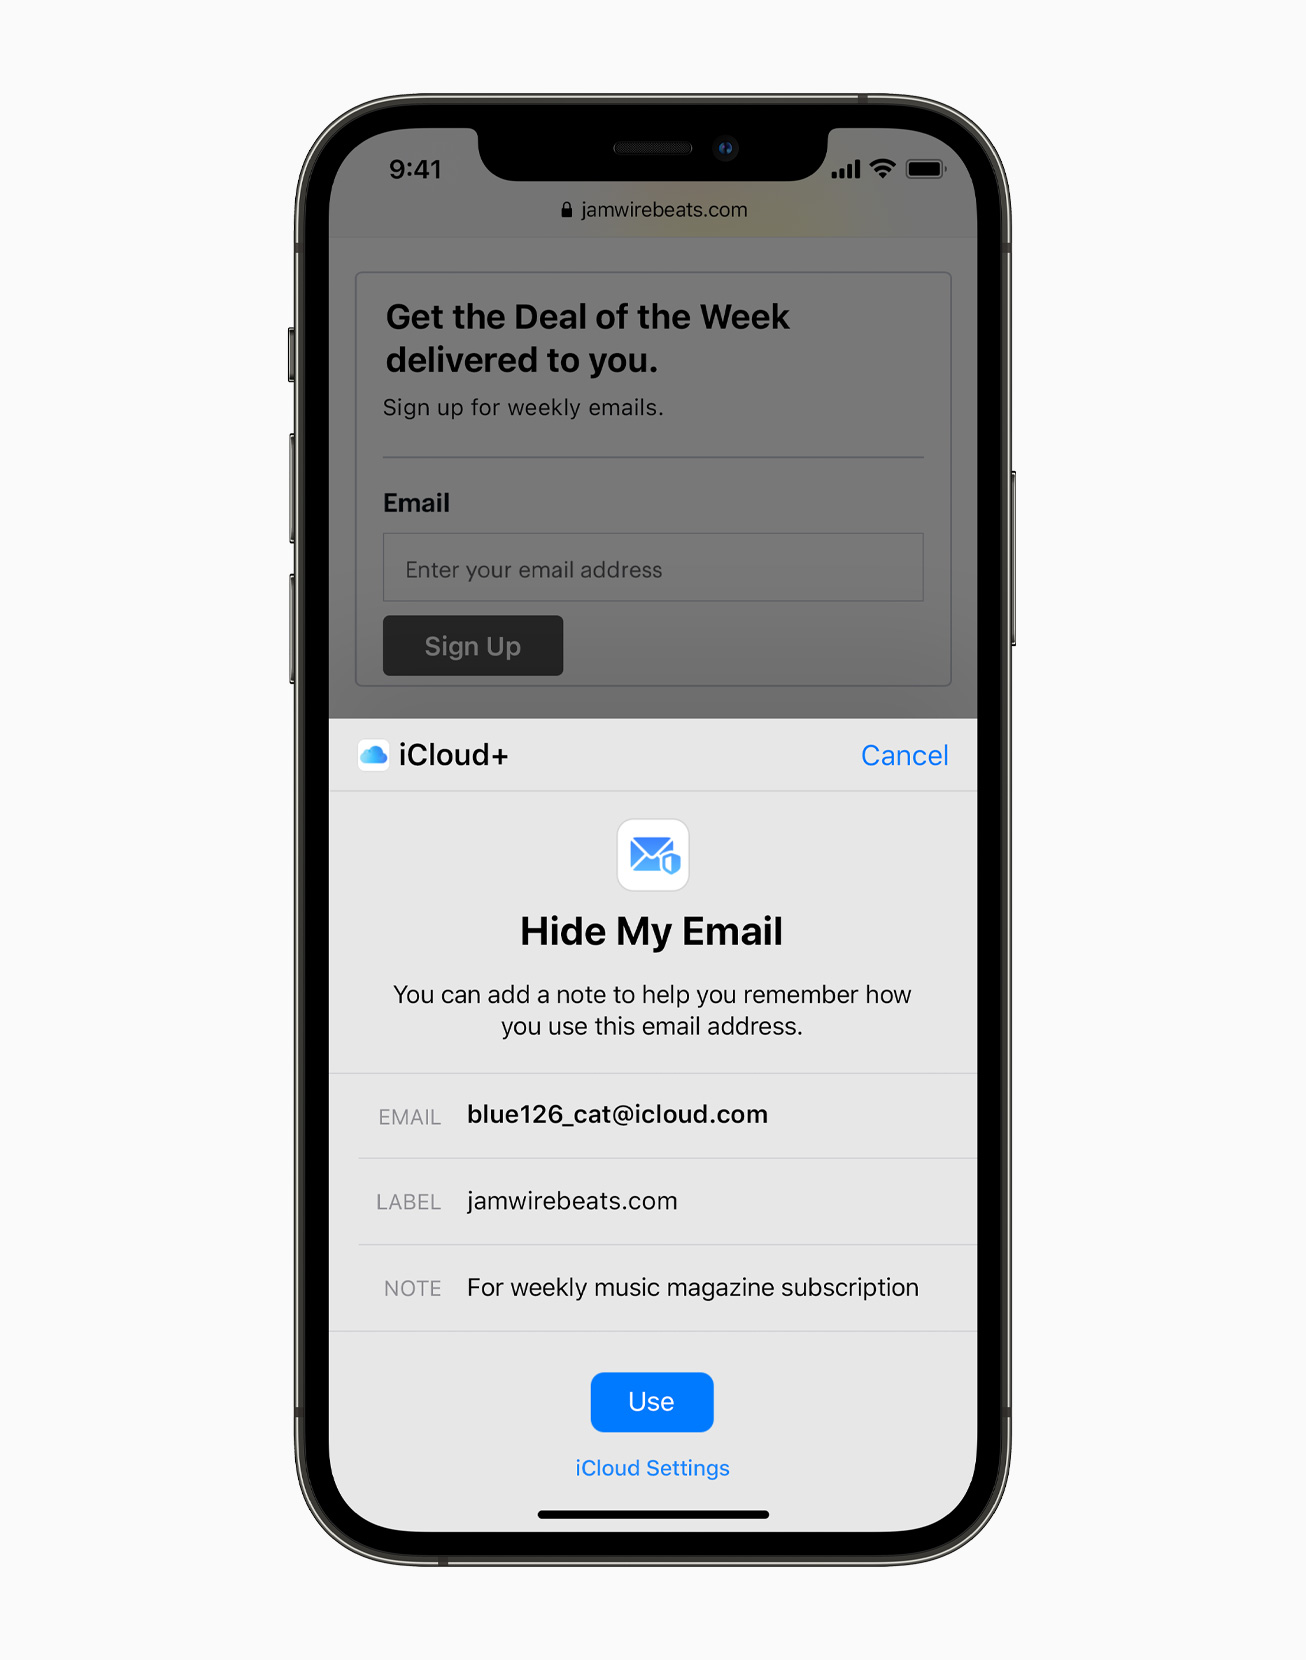
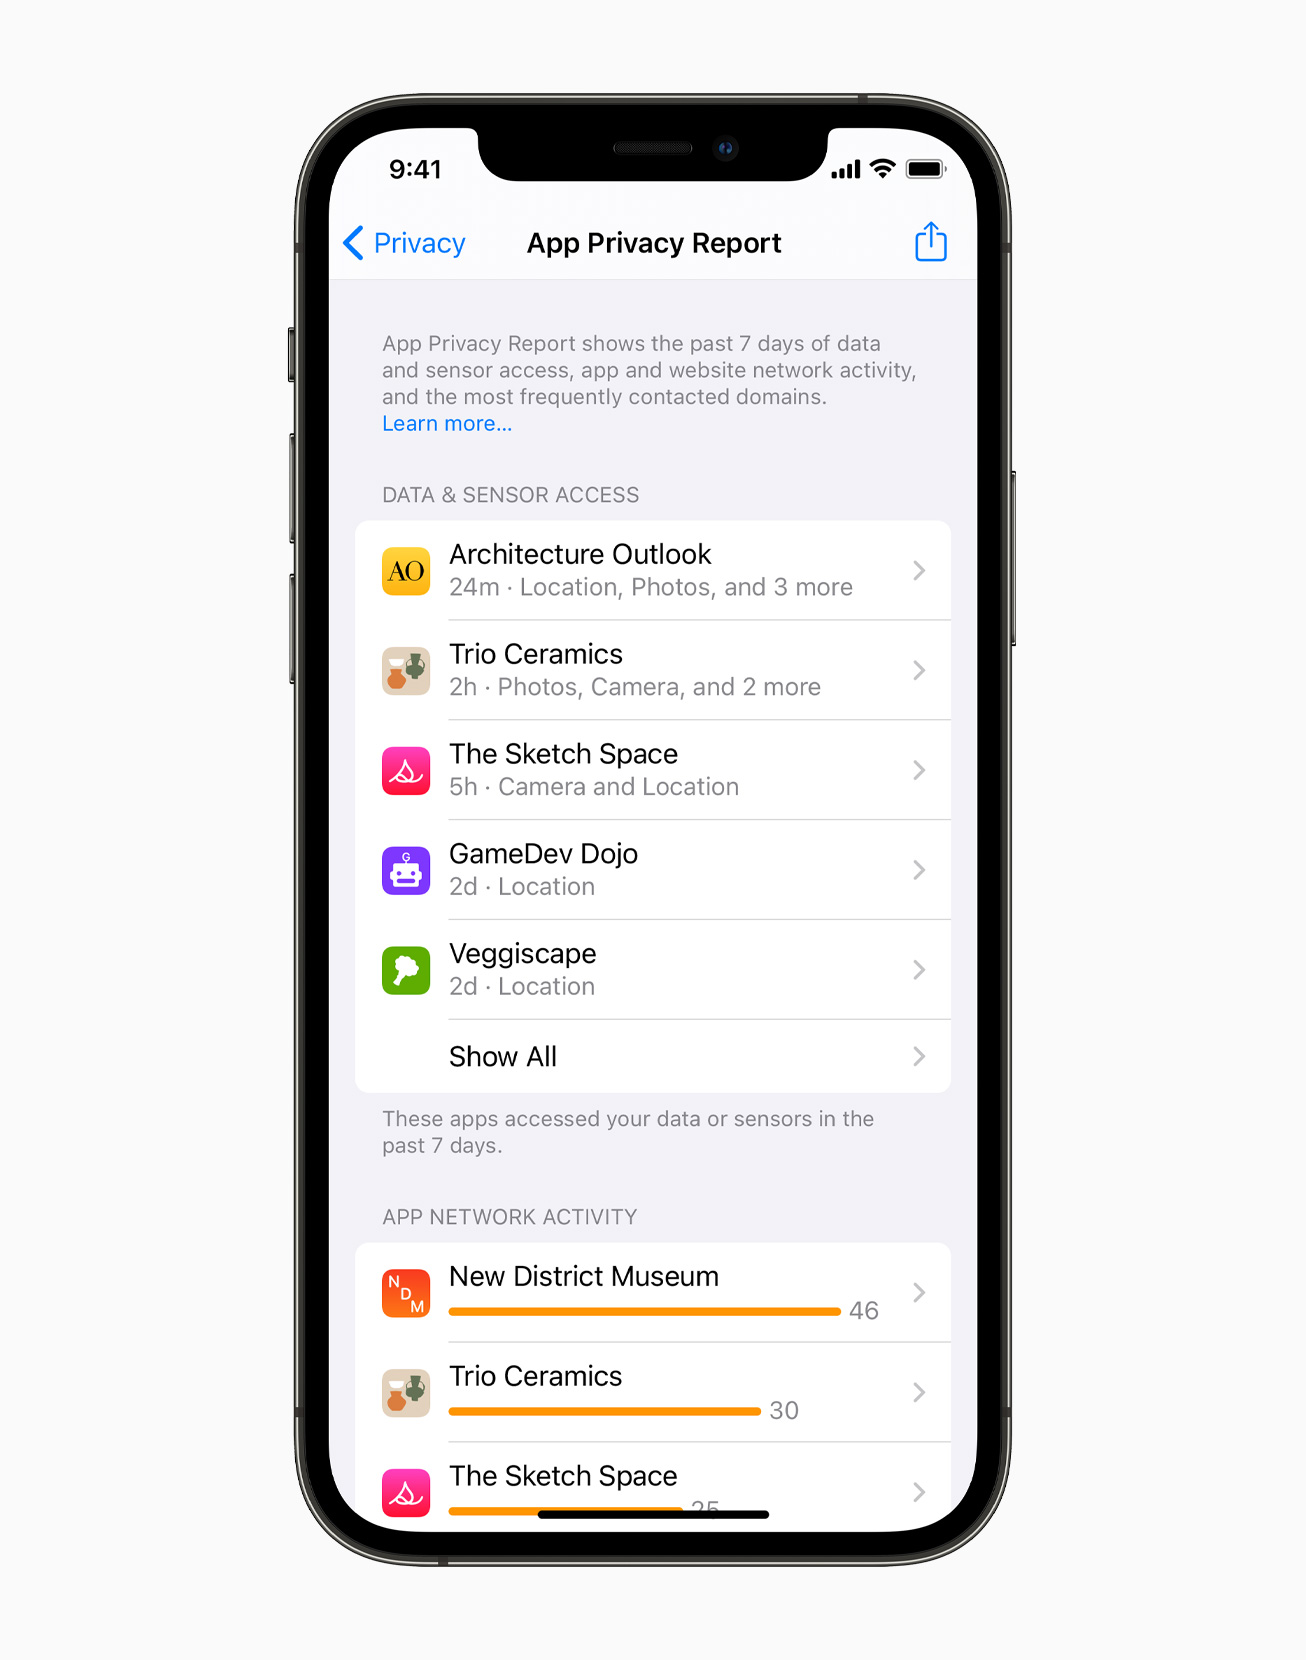
Yksityisyys sisään iOS 15
Varo epäilyttäviä linkkejä ja liitteitä
Vaikka nykyisten järjestelmien turvallisuus on täysin eri tasolla kuin esimerkiksi kymmenen vuotta sitten, se ei tarkoita, että olet 100 % turvassa Internetissä. Joissakin tapauksissa sinun tarvitsee vain avata sähköposti, linkki tai liite ja yhtäkkiä laitteellesi voidaan hyökätä. Siksi ei ole ihme, että on jatkuvasti suositeltavaa, että et avaa mitään mainituista kohteista, kun on kyse sähköposteista ja viesteistä tuntemattomilta lähettäjiltä. Saatat todella pilata itsesi.
Tämä menetelmä liittyy jälleen edellä mainittuun phishingiin. Hyökkääjät esiintyvät usein pankkeina, puhelinyhtiöinä tai valtion virastoina, mikä voi auttaa heitä saavuttamaan edellä mainitun luottamuksen. Koko sähköposti saattaa vaikuttaa vakavalta, mutta esimerkiksi linkki voi johtaa epäalkuperäiselle sivustolle, jolla on käytännössä identtinen ulkoasu. Sitten tarvitset vain hetken piittaamattomuudesta ja yhtäkkiä luovutat kirjautumistietosi ja muut tietosi toiselle osapuolelle.mace.
Tarkista linkit
Käsittelimme tätä kohtaa jo edellisessä kohdassa. Hyökkääjät voivat lähettää sinulle linkin, joka näyttää ensi silmäyksellä täysin normaalilta. Tarvitset vain yhden heitetyn kirjeen ja sen napsauttaminen ohjaa sinut hyökkääjän verkkosivustolle. Lisäksi tämä käytäntö ei ole ollenkaan monimutkainen ja sitä voidaan helposti käyttää väärin. Internet-selaimet käyttävät suurimmassa osassa tapauksia niin sanottuja sans-serif-fontteja, mikä tarkoittaa, että esimerkiksi pieni L-kirjain voidaan korvata isolla I-kirjaimella ilman, että sitä edes huomaa ensi silmäyksellä.
Jos törmäät normaalin näköiseen linkkiin tuntemattomalta lähettäjältä, älä todellakaan saa napsauttaa sitä. Sen sijaan on paljon turvallisempaa vain avata selain ja siirtyä sivustolle perinteisellä tavalla. Lisäksi iPhonen ja iPadin alkuperäisessä Mail-sovelluksessa voit pitää sormeasi linkin päällä nähdäksesi esikatselun siitä, minne linkki todellisuudessa menee.
Käynnistä laitteesi uudelleen aika ajoin
Et ehkä odota, että Yhdysvaltain kansallinen kyberturvallisuuskeskus suosittelee laitteen uudelleenkäynnistämistä ajoittain. Tämä menettely tuo kuitenkin mukanaan useita mielenkiintoisia etuja. Sen lisäksi, että tyhjennät väliaikaisen muistisi ja lisäät teoreettisesti suorituskykyä, voit samalla päästä eroon vaarallisista ohjelmistoista, jotka voisivat teoriassa nukkua jossain mainitussa väliaikaisessa muistissa. Tämä johtuu siitä, että tietyntyyppiset haittaohjelmat "pysyvät hengissä" väliaikaisen muistin kautta. Tietenkin, kuinka usein käynnistät laitteen uudelleen, on täysin sinun päätettävissäsi, koska se riippuu useista tekijöistä. NCSC suosittelee vähintään kerran viikossa.
Suojaa itsesi salasanalla
Nykyään laitteen suojaaminen on erittäin helppoa. Meillä on käytössämme kehittyneitä järjestelmiä, kuten Touch ID a Face ID, mikä tekee suojauksen rikkomisesta huomattavasti vaikeampaa. Sama pätee Android-käyttöjärjestelmällä varustettuihin matkapuhelimiin, jotka käyttävät enimmäkseen sormenjälkilukijaa. Samalla kun suojaat iPhonesi tai iPadisi pääsykoodilukolla ja biometrisellä todennuksella, salaat automaattisesti kaikki laitteesi tiedot. Teoriassa on käytännössä mahdotonta päästä käsiksi näihin tietoihin ilman (arvaamatta) salasanaa.
Se voisi olla kiinnostaa sinua
 Adam Kos
Laitteet eivät kuitenkaan ole murtamattomia. Ammattimaisilla laitteilla ja oikealla tiedolla käytännössä kaikki on mahdollista. Vaikka et ehkä koskaan kohtaisi vastaavaa uhkaa, koska et todennäköisesti ole hienostuneiden kyberhyökkäysten kohteena, kannattaa silti harkita, olisiko parempi vahvistaa turvallisuuttasi jotenkin. Tällaisessa tapauksessa on suositeltavaa valita pidempi aakkosnumeerinen salasana, jonka murtaminen voi helposti viedä vuosia – ellet aseta koodiksi nimeäsi tai merkkijonoa " 123456 ".
Hallitse laitetta fyysisesti
Laitteen etähakkerointi voi olla melko hankalaa. Mutta pahempaa on, kun hyökkääjä pääsee fyysisesti käsiksi esimerkiksi tiettyyn puhelimeen, jolloin voi kestää vain hetken ennen kuin hän murtautuu siihen tai istuttaa haittaohjelmia. Tästä syystä virasto suosittelee, että huolehdit laitteestasi ja varmistat esimerkiksi, että laite on lukittu, kun laitat sen pöydälle, taskuun tai laukkuun.
Kyberturvallisuuskeskus lisää myös, että jos esimerkiksi tuntematon henkilö kysyy, voiko hän soittaa sinulle hätätilanteen vuoksi, voit silti auttaa häntä. On vain oltava erityisen varovainen ja esimerkiksi pyytää vastaanottajaa itse valitsemaan puhelinnumero - ja luovuttamaan sitten puhelimesi. Esimerkiksi sellaisia iPhone voidaan myös lukita käynnissä olevan puhelun aikana. Tässä tapauksessa sinun tarvitsee vain ottaa kaiutintila käyttöön, lukita laite sivupainikkeella ja vaihtaa sitten takaisin kuulokkeeseen.
Käytä luotettavaa VPN:ää
Yksi parhaista tavoista ylläpitää yksityisyyttä ja turvallisuutta verkossa on käyttää VPN-palvelua. Vaikka VPN-palvelu voi melko luotettavasti salata yhteytesi ja peittää toimintasi Internet-palveluntarjoajaltasi ja vierailluilta palvelimilta, on erittäin tärkeää, että käytät vahvistettua ja luotettavaa palvelua. Siellä on pieni saalis. Tässä tapauksessa voit itse asiassa piilottaa online-toimintasi, IP-osoitteesi ja sijaintisi melkein kaikilta osapuolilta, mutta VPN-palveluntarjoajalla on tietysti pääsy näihin tietoihin. Hyvämaineiset palvelut takaavat kuitenkin, ettei tietoamacHe eivät tallenna tietoja käyttäjistään. Tästä syystä on myös tärkeää päättää, maksatko lisähintaa vahvistetusta palveluntarjoajasta vai kokeiletko luotettavampaa yritystä, joka tarjoaa esimerkiksi VPN-palveluita ilmaiseksi.
Se voisi olla kiinnostaa sinua
Poista sijaintipalvelut käytöstä
Informacja käyttäjien sijainti ovat erittäin arvokkaita useilla toimialoilla. Ne voivat olla hyvä työkalu markkinoijille esimerkiksi mainonnan kohdistamisessa, mutta myös kyberrikolliset ovat niistä kiinnostuneita. Tämä ongelma on osittain ratkaistu VPN-palveluilla, jotka voivat peittää IP-osoitteesi ja sijaintisi, mutta valitettavasti eivät kaikilta. Sinulla on luultavasti useita sovelluksia iPhonessasi, joilla on pääsy sijaintipalveluihin. Nämä ovat niitä appHe voivat sitten saada tarkan sijainnin puhelimesta. Voit poistaa niiden käyttöoikeuden kohdassa Asetukset > Tietosuoja > Sijaintipalvelut.
Se voisi olla kiinnostaa sinua
 Pavel Jelič
Käytä maalaisjärkeä
Kuten olemme jo useaan otteeseen todenneet, käytännössä mikään laite ei ole täysin vastustuskykyinen hakkerointia vastaan. Samalla tämä ei tarkoita, että se olisi jotain liian yksinkertaista ja yleistä. Nykyisten vaihtoehtojen ansiosta tällaisia tapauksia vastaan on suhteellisen helppo puolustautua, mutta käyttäjän tulee olla varovainen ja ennen kaikkea käyttää tervettä järkeä. Tästä syystä sinun tulee olla varovainen arkaluontoisten tietojen kanssa.macÄläkä tietenkään klikkaa jokaista linkkiä, jonka itseään julistautunut Nigerian prinssi lähettää sähköpostiisi.
 Amaya Tomanová

 Jan Vajdák
 Jiří Filip