Vratislav Holub
אבטחת המחשב והסמארטפון משתפרת כל הזמן. למרות שהטכנולוגיות של היום מאובטחות יחסית וסדקי אבטחה קיימים Apple ברוב המקרים, הם מנסים לתקן את זה באופן מיידי, כך שלמרות זאת, לא ניתן להבטיח שהמכשיר שלך לא ייפרץ. תוקפים יכולים להשתמש במספר שיטות לעשות זאת, לרוב בהסתמך על חוסר תשומת לב של משתמשים ועל בורותם. עם זאת, הסוכנות הממשלתית האמריקאית הלאומית לאבטחת סייבר (NCSC) התפרסמה כעת, מזהירה מפני סיכונים אפשריים ופרסמה 10 טיפים מעשיים למניעת בעיות אלו. אז בואו נסתכל עליהם ביחד.
זה יכול להיות מעניין אותך
עדכן מערכת הפעלה ויישומים
כפי שכבר הצהרנו ממש במבוא, (לא רק) Apple מנסה לתקן את כל פרצי האבטחה הידועים בזמן באמצעות עדכונים. מנקודת מבט זו, ברור שכדי להשיג אבטחה מירבית, יש צורך שתהיה לך תמיד את מערכת ההפעלה המעודכנת ביותר, המבטיחה כמעט את ההגנה הגדולה ביותר מפני השגיאות הנזכרות, שאם לא כן היו יכולות להיות מנוצלות. לטובת התוקפים. במקרה של אייפון או אייפד, ניתן לעדכן את המערכת דרך הגדרות > כללי > עדכון תוכנה.
היזהר מהודעות דואר אלקטרוני של זרים
אם מייל משולח לא ידוע מגיע לתיבת הדואר הנכנס שלך, עליך תמיד להיות זהיר. כיום, מקרים של מה שנקרא פישינג הופכים נפוצים יותר ויותר, שבהם תוקף מתחזה לסמכות מאומתת ומנסה לפתות אותך למסור מידע רגיש.mace - למשל, מספרי כרטיסי תשלום ואחרים - או שהם יכולים גם לנצל לרעה את אמון המשתמשים ולפרוץ ישירות למכשירים שלהם.
פרטיות ב iOS 15
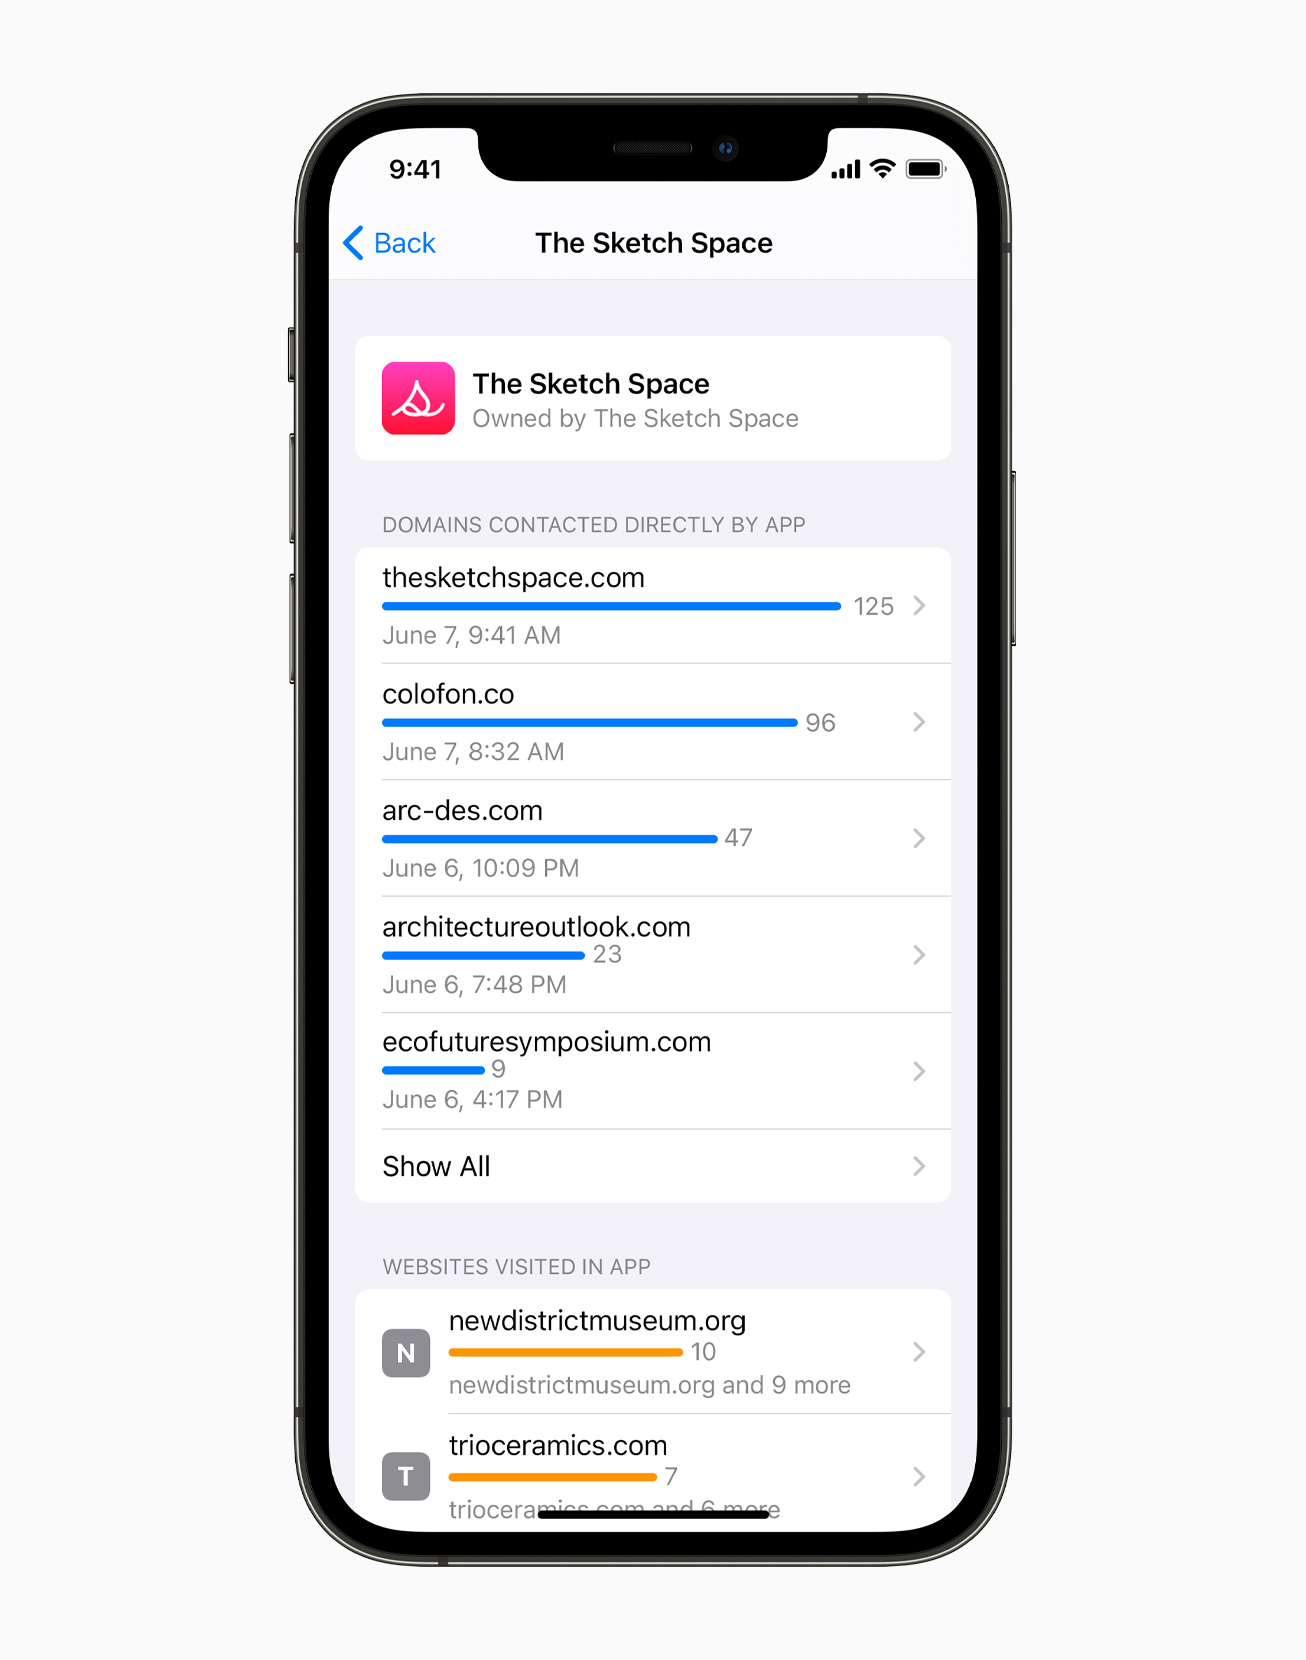
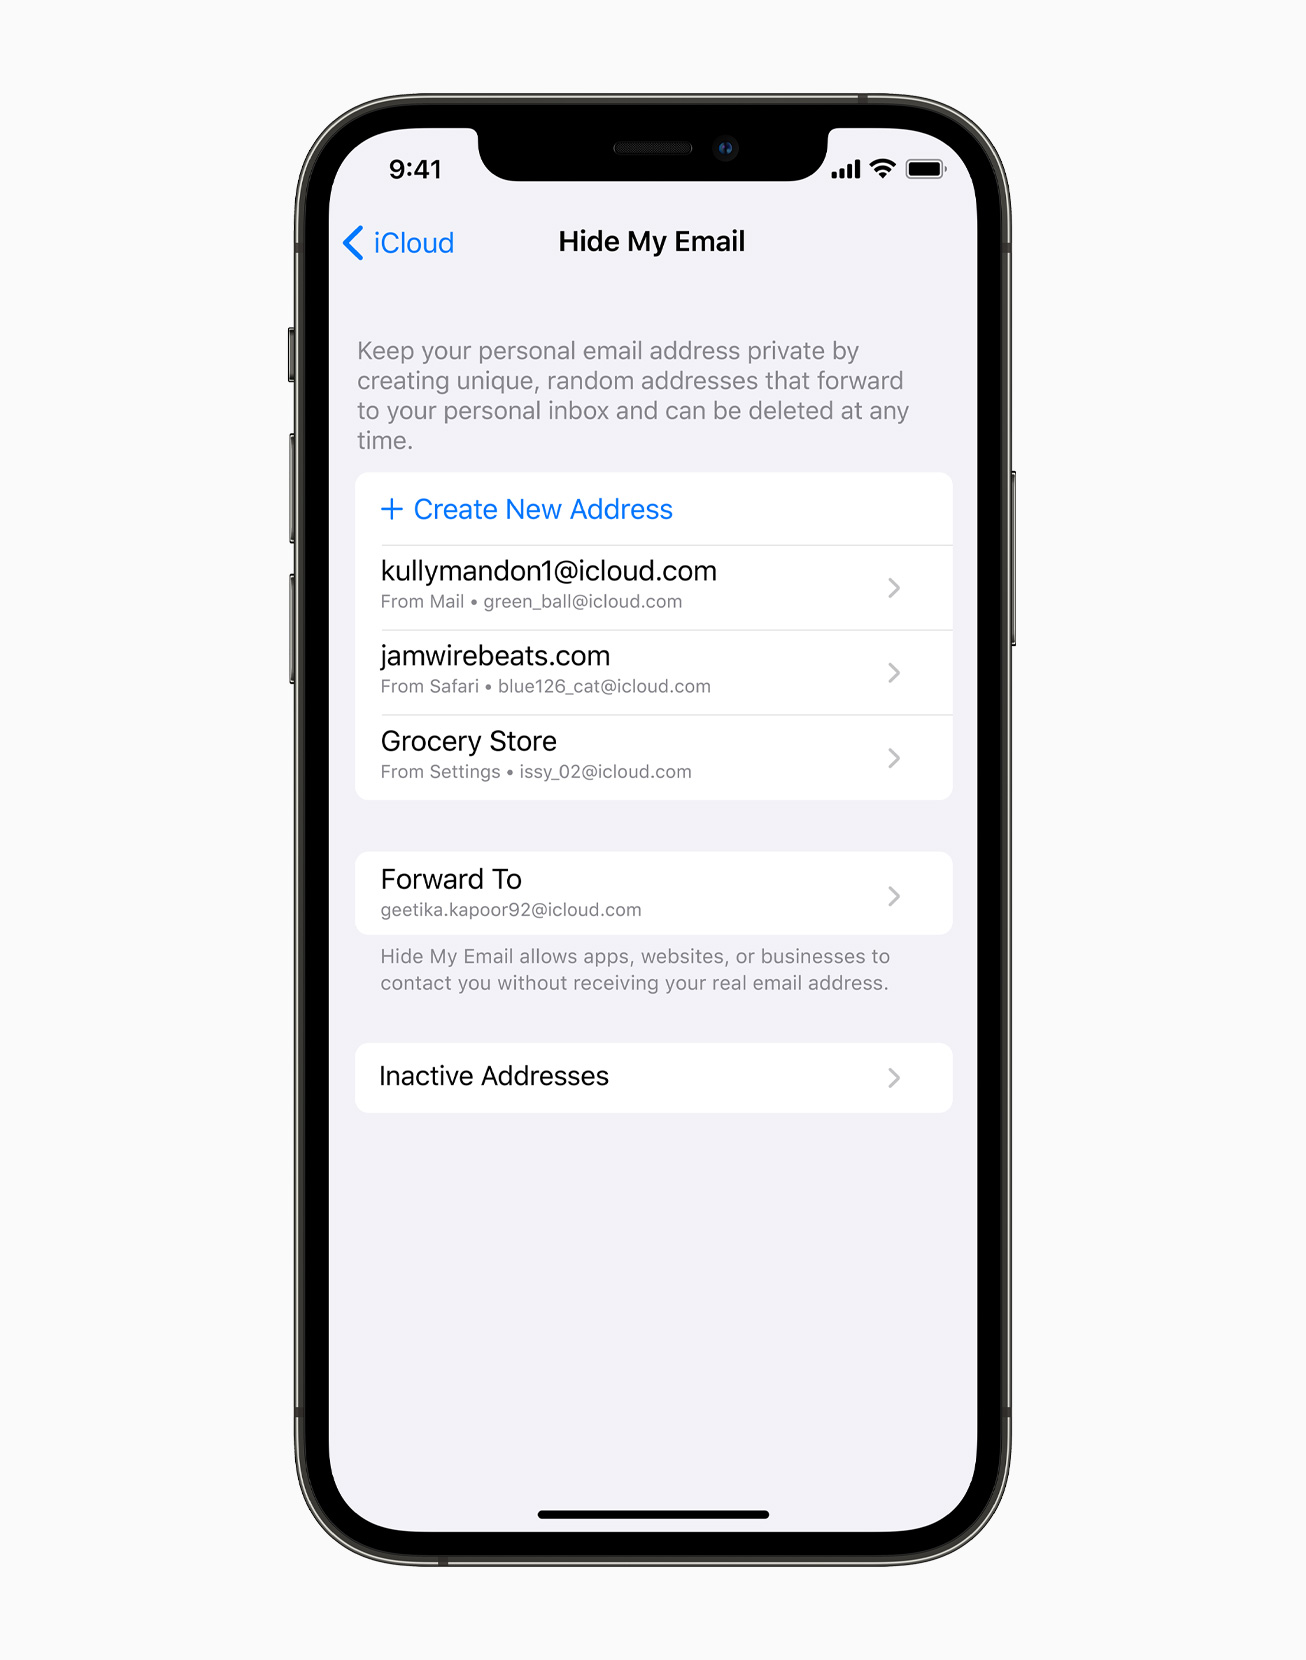
היזהרו מקישורים וקבצים מצורפים חשודים
למרות שהאבטחה של המערכות של היום היא ברמה שונה לגמרי ממה שהייתה למשל לפני עשר שנים, זה לא אומר שאתה בטוח ב-100% באינטרנט. במקרים מסוימים, כל שעליכם לעשות הוא לפתוח אימייל, קישור או קובץ מצורף ופתאום ניתן לתקוף את המכשיר שלכם. לכן לא פלא שמומלץ כל הזמן לא לפתוח אף אחד מהפריטים המוזכרים בכל הנוגע למיילים והודעות משולחים לא ידועים. אתה באמת יכול לדפוק את עצמך.
שיטה זו קשורה שוב להתחזות הנ"ל. תוקפים לעתים קרובות מתחזים לבנקים, לחברות טלפון או לסוכנויות ממשלתיות, מה שיכול לעזור להם לרכוש את האמון הנ"ל. המייל כולו אולי נראה רציני, אבל למשל, הקישור עלול להוביל לאתר לא מקורי עם עיצוב כמעט זהה. לאחר מכן, כל מה שצריך זה רגע של חוסר תשומת לב ולפתע אתה מוסר את פרטי הכניסה שלך ומידע נוסף לצד השני.mace.
בדוק את הקישורים
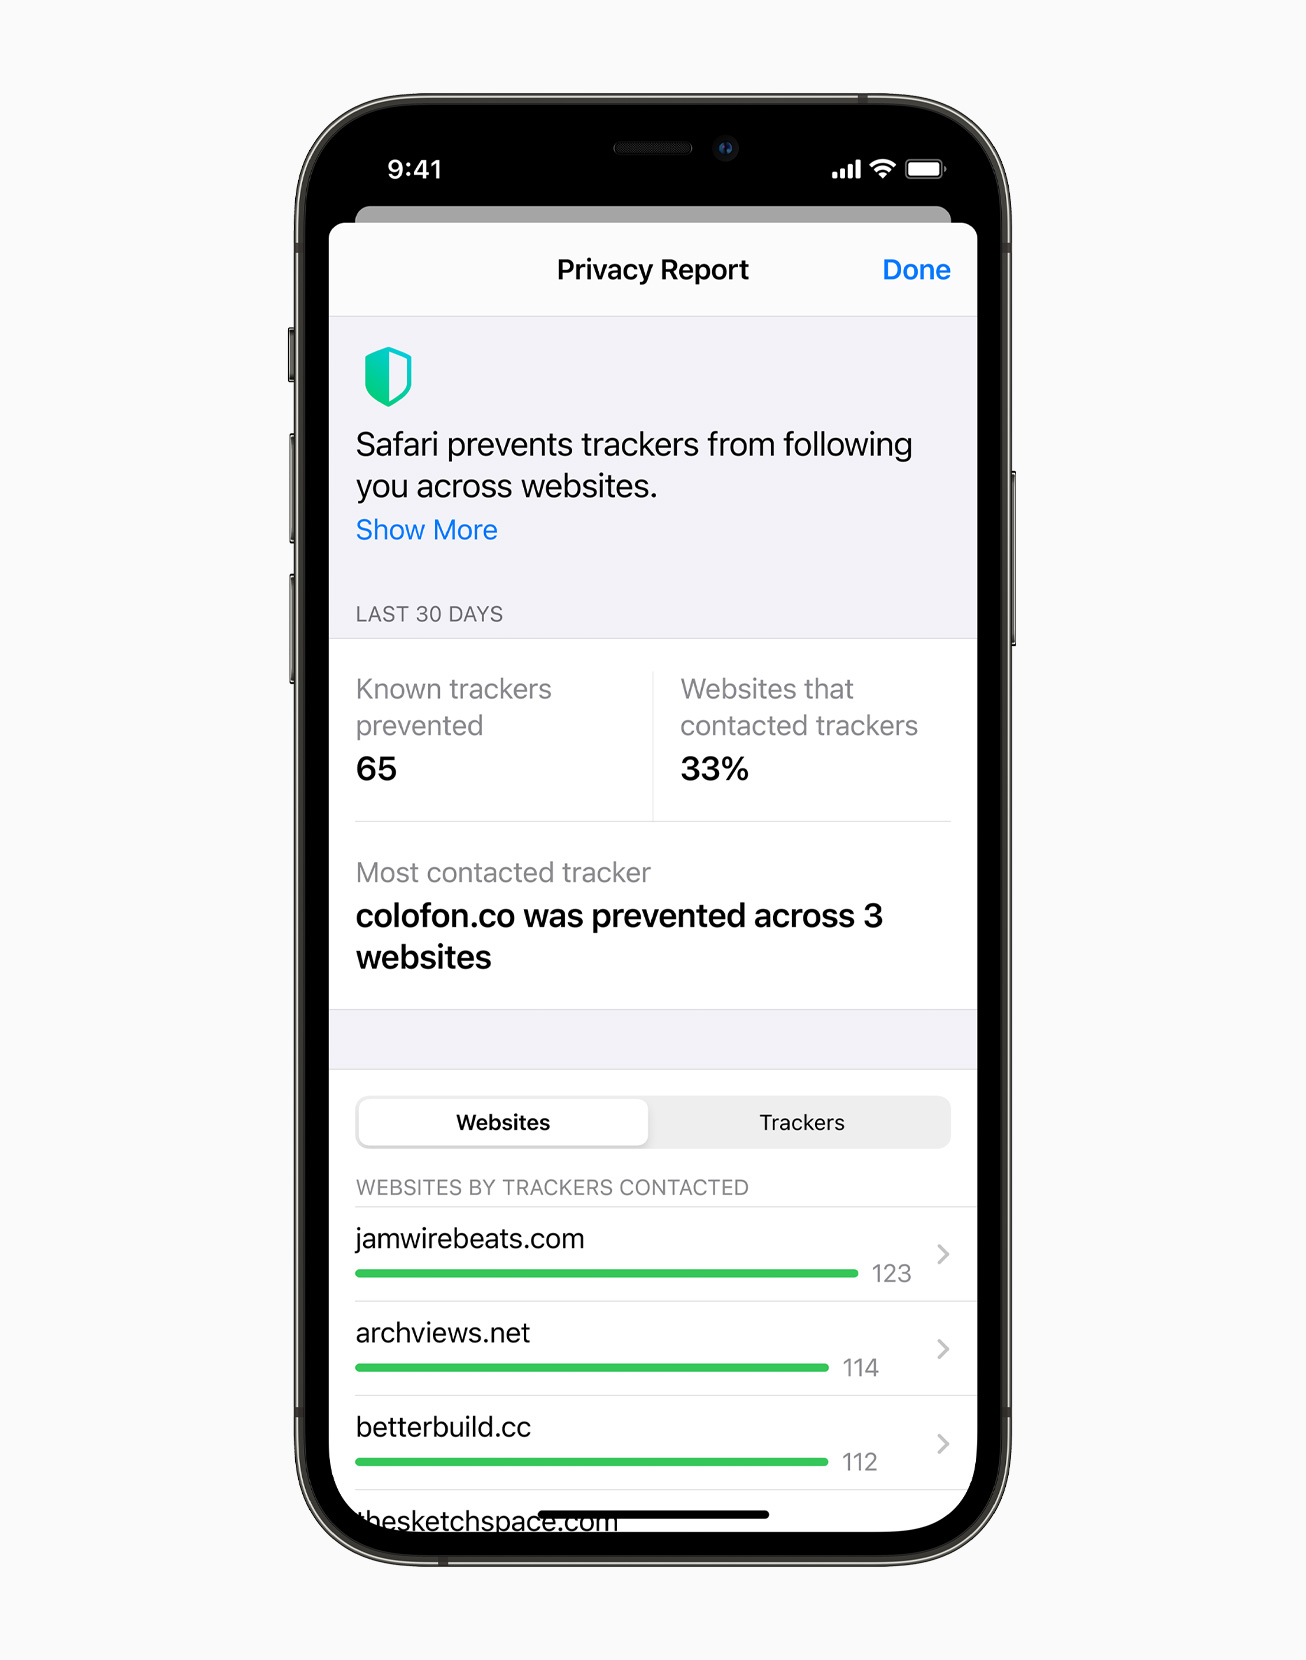
נגענו בנקודה זו כבר בנקודה הקודמת. תוקפים יכולים לשלוח לך קישור שנראה נורמלי לחלוטין במבט ראשון. כל מה שצריך זה מכתב אחד שנזרק ולחיצה עליו מפנה אותך לאתר של התוקף. יתרה מכך, תרגול זה אינו מסובך כלל וניתן לנצל אותו בקלות לרעה. דפדפני אינטרנט ברוב המוחלט של המקרים משתמשים במה שנקרא sans-serif fonts, כלומר, למשל, אות L קטנה יכולה להיות מוחלפת באות גדולה ב-I מבלי שתשימו לב לכך במבט ראשון.
אם נתקלתם בקישור בעל מראה רגיל של שולח לא ידוע, בהחלט לא כדאי ללחוץ עליו. במקום זאת, הרבה יותר בטוח פשוט לפתוח את הדפדפן ולעבור לאתר בדרך המסורתית. בנוסף, באפליקציית הדואר המקורית באייפון ובאייפד, אתה יכול להחזיק את האצבע על קישור כדי לראות תצוגה מקדימה של המקום שבו הקישור עובר בפועל.
הפעל מחדש את המכשיר מדי פעם
ייתכן שלא תצפה ממרכז אבטחת הסייבר הלאומי של ארה"ב להמליץ על הפעלה מחדש של המכשיר שלך מעת לעת. עם זאת, הליך זה מביא עמו מספר יתרונות מעניינים. לא רק שתנקה את הזיכרון הזמני שלך ותגביר את הביצועים באופן תיאורטי, אלא שבמקביל תוכל להיפטר מתוכנות מסוכנות שעלולות תיאורטית לישון איפשהו בזיכרון הזמני האמור. הסיבה לכך היא שסוגים מסוימים של תוכנות זדוניות "שומרות בחיים" באמצעות זיכרון זמני. כמובן, תדירות ההפעלה מחדש של המכשיר תלויה לחלוטין בך, שכן היא תלויה במספר גורמים. NCSC ממליץ לפחות פעם בשבוע.
הגן על עצמך באמצעות סיסמה
כיום, קל מאוד לאבטח את המכשיר שלך. לרשותנו מערכות מתוחכמות כגון Touch ID a Face ID, מה שמקשה משמעותית על פריצת האבטחה. הדבר נכון גם לטלפונים ניידים עם מערכת ההפעלה אנדרואיד, המסתמכים בעיקר על קורא טביעות אצבע. במקביל, על ידי אבטחת האייפון או האייפד שלך עם נעילת קוד סיסמה ואימות ביומטרי, אתה מצפין אוטומטית את כל הנתונים במכשיר שלך. תיאורטית, זה כמעט בלתי אפשרי לגשת לנתונים האלה בלי (לנחש) את הסיסמה.
זה יכול להיות מעניין אותך
 Adam Kos
עם זאת, מכשירים אינם בלתי שבירים. עם ציוד מקצועי וידע מתאים, כמעט כל דבר אפשרי. למרות שייתכן שלעולם לא תיתקלו באיום דומה, מכיוון שלא סביר שתהיו מטרה למתקפות סייבר מתוחכמות, עדיין כדאי לשקול האם עדיף לחזק את האבטחה שלכם איכשהו. במקרה כזה, מומלץ לבחור סיסמה אלפאנומרית ארוכה יותר, שיכולה בקלות לקחת שנים לפיצוח - אלא אם כן תגדירו את שמכם או את המחרוזת " 123456 " כקוד.
יש שליטה פיזית על המכשיר
פריצת מכשיר מרחוק יכולה להיות די מסובכת. עם זאת, זה גרוע יותר, כאשר תוקף משיג גישה פיזית, למשל, לטלפון נתון, ובמקרה זה עשוי לקחת רק מספר רגעים עד שהוא יחרץ אליו או יטמין תוכנות זדוניות. מסיבה זו, הרשות הממשלתית ממליצה לטפל במכשיר ולוודא כי הוא נעול כאשר, למשל, הנחתו על שולחן, בכיס או בתיק.
המרכז הלאומי לאבטחת סייבר מוסיף גם שאם, למשל, אלמוני ישאל אותך אם הוא יכול להתקשר אליך עקב מצב חירום, אתה עדיין יכול לעזור לו. רק צריך להיות זהירים במיוחד ולבקש למשל מהנמען לחייג את מספר הטלפון בעצמך - ואז למסור את הטלפון שלך. למשל, כזה iPhone ניתן לנעול גם במהלך שיחה פעילה. במקרה זה, כל מה שאתה צריך לעשות הוא להפעיל את מצב הרמקול, לנעול את המכשיר עם כפתור הצד ולאחר מכן לעבור חזרה לאפרכסת.
השתמש ב-VPN מהימן
אחת הדרכים הטובות ביותר לשמור על פרטיות ואבטחה מקוונת היא להשתמש בשירות VPN. למרות ששירות VPN יכול להצפין בצורה אמינה למדי את החיבור שלך ולהסוות את הפעילות שלך מספק האינטרנט שלך ומהשרתים שבהם אתה מבקר, חשוב ביותר שתשתמש בשירות מאומת ואמין. יש מלכוד קטן. במקרה זה, אתה למעשה יכול להסתיר את הפעילות המקוונת שלך, כתובת ה-IP והמיקום שלך כמעט מכל הצדדים, אבל לספק ה-VPN תהיה כמובן גישה לנתונים האלה. עם זאת, שירותים בעלי מוניטין מבטיחים שאין מידעmacהם אינם שומרים מידע על המשתמשים שלהם. מסיבה זו, חשוב גם להחליט אם תשלמו תוספת עבור ספק מאומת או לנסות חברה אמינה יותר המספקת שירותי VPN בחינם, למשל.
זה יכול להיות מעניין אותך
השבת את שירותי המיקום
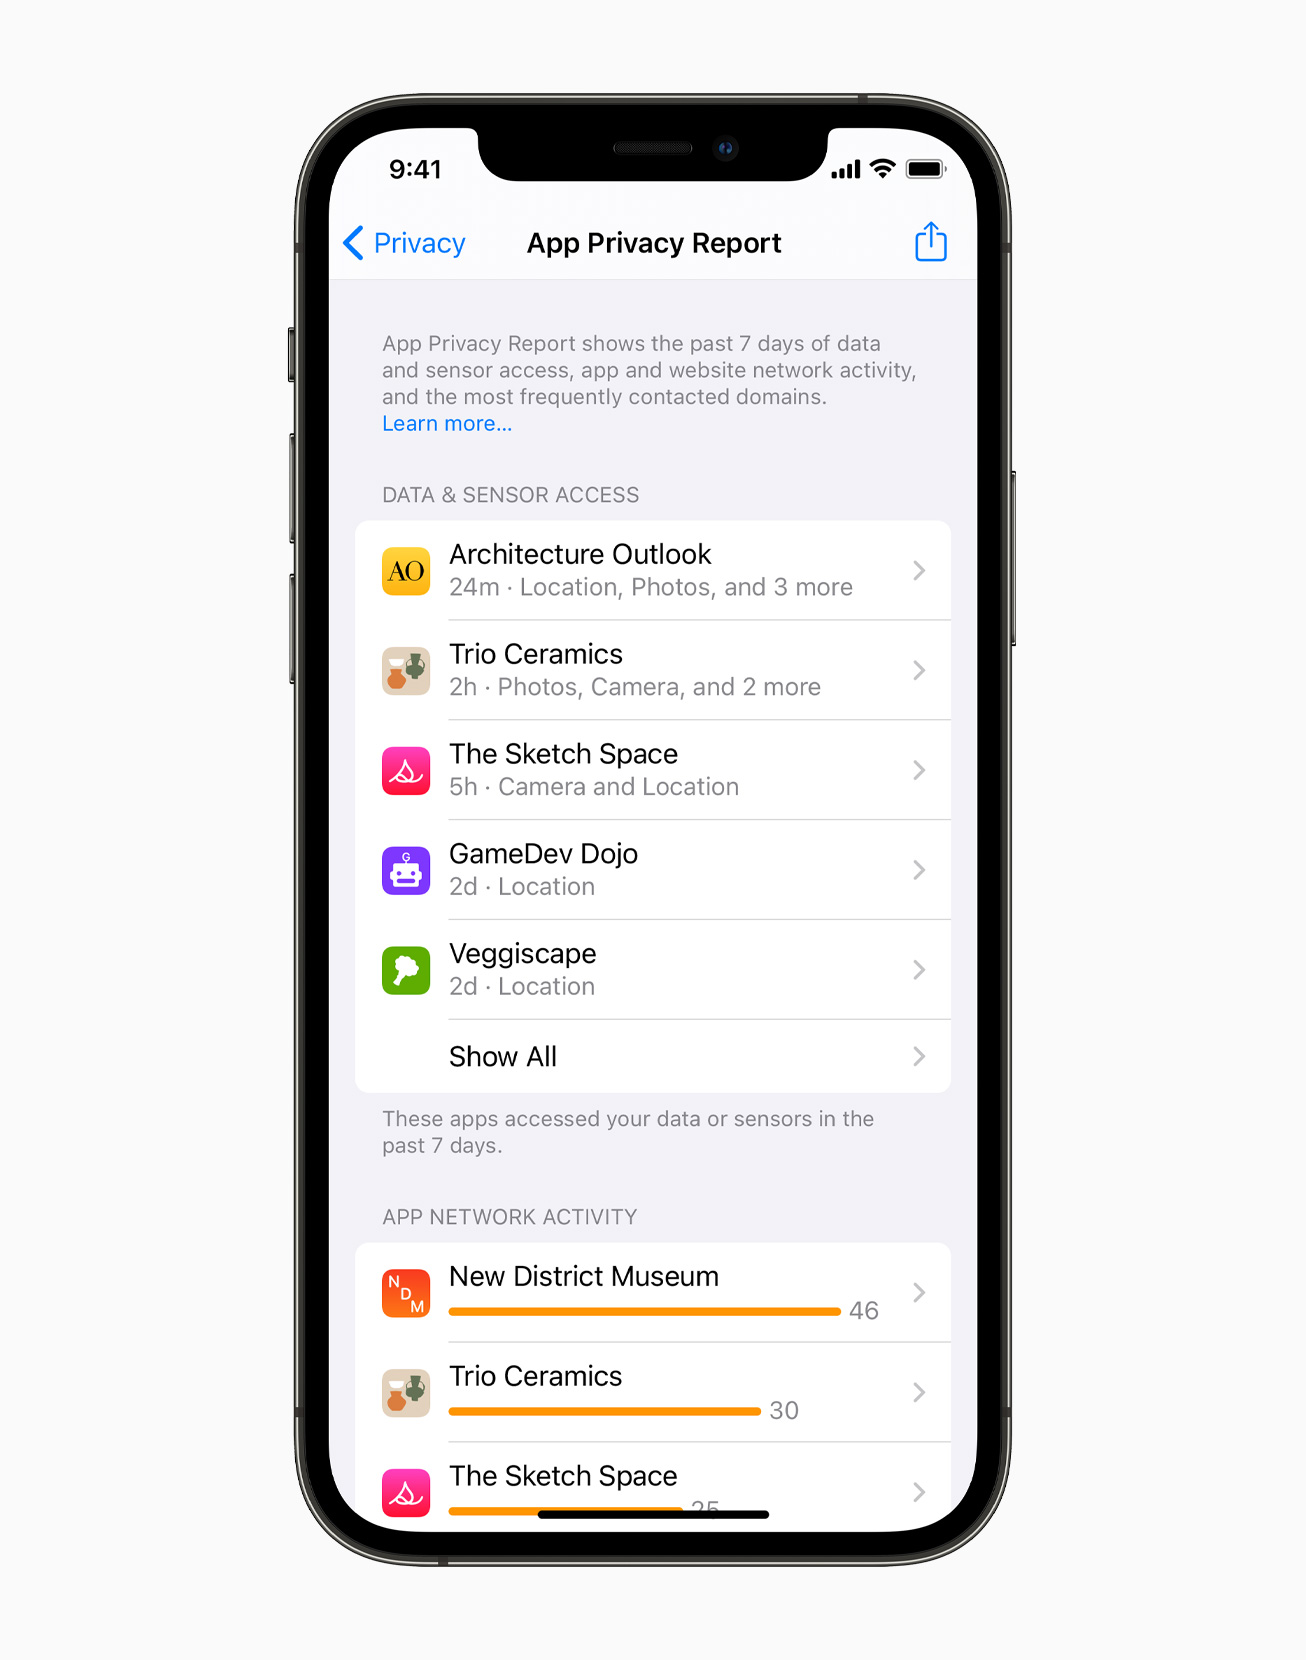
Informacומיקום המשתמש הם בעלי ערך רב במגוון תעשיות. הם יכולים להיות כלי מצוין למשווקים, למשל, מבחינת מיקוד פרסומי, אבל כמובן שגם פושעי סייבר מתעניינים בהם. בעיה זו נפתרת חלקית על ידי שירותי VPN, שיכולים להסוות את כתובת ה-IP והמיקום שלך, אך למרבה הצער לא מכולם. סביר להניח שיש לך כמה אפליקציות באייפון שיש להן גישה לשירותי מיקום. אלה הם אלה appלאחר מכן הם יכולים לקבל את המיקום המדויק מהטלפון. אתה יכול להסיר את הגישה אליהם בהגדרות > פרטיות > שירותי מיקום.
זה יכול להיות מעניין אותך
 Pavel Jelič
השתמש בשכל הישר
כפי שכבר ציינו מספר פעמים, כמעט אף מכשיר אינו עמיד לחלוטין בפני פריצה. יחד עם זאת, זה לא אומר שמדובר במשהו פשוט ונפוץ מדי. הודות לאפשרויות הקיימות כיום, קל יחסית להתגונן מפני מקרים אלו, אך על המשתמש להיות זהיר ובעיקר להשתמש בשכל הישר. מסיבה זו, עליך להיות זהיר עם המידע הרגיש שלך.macוכמובן, אל תלחץ על כל קישור שנסיך ניגרי מוצהר שולח למייל שלך.
 Amaya Tomanová

 Jan Vajdák
 Jiří Filip