Vratislav Holub
कंप्यूटर और स्मार्टफोन सुरक्षा में लगातार सुधार हो रहा है। हालाँकि आज की प्रौद्योगिकियाँ अपेक्षाकृत सुरक्षित हैं और सुरक्षा दरारें मौजूद हैं Apple ज्यादातर मामलों में, वे इसे तुरंत ठीक करने का प्रयास करते हैं, इसलिए फिर भी, यह गारंटी नहीं दी जा सकती कि आपका डिवाइस हैक नहीं किया जाएगा। ऐसा करने के लिए हमलावर कई तरीकों का उपयोग कर सकते हैं, जो अक्सर उपयोगकर्ताओं की असावधानी और उनकी अज्ञानता पर निर्भर होते हैं। हालाँकि, अमेरिकी सरकारी एजेंसी नेशनल साइबर सिक्योरिटी सेंटर (एनसीएससी) ने अब संभावित खतरों की चेतावनी देते हुए और इन समस्याओं को रोकने के लिए 10 व्यावहारिक सुझाव प्रकाशित करते हुए खुद को अवगत कराया है। तो आइए उन पर एक साथ नजर डालें।
यह हो सकता था रुचि आपको
ओएस और एप्लिकेशन अपडेट करें
जैसा कि हमने पहले ही परिचय में बताया है, (न केवल) Apple अपडेट के माध्यम से सभी ज्ञात सुरक्षा खामियों को समय पर ठीक करने का प्रयास करता है। इस दृष्टिकोण से, यह स्पष्ट है कि अधिकतम सुरक्षा प्राप्त करने के लिए, यह आवश्यक है कि आपके पास हमेशा सबसे अद्यतित ऑपरेटिंग सिस्टम हो, जो उल्लिखित त्रुटियों के खिलाफ लगभग सबसे बड़ी सुरक्षा सुनिश्चित करता है, जिसका अन्यथा फायदा उठाया जा सकता है। हमलावरों के लाभ के लिए. iPhone या iPad के मामले में, आप सेटिंग्स > सामान्य > सॉफ़्टवेयर अपडेट के माध्यम से सिस्टम को अपडेट कर सकते हैं।
अजनबियों के ई-मेल से सावधान रहें
यदि किसी अज्ञात प्रेषक से कोई ईमेल आपके इनबॉक्स में आता है, तो आपको हमेशा सतर्क रहना चाहिए। आजकल, तथाकथित फ़िशिंग के मामले तेजी से आम होते जा रहे हैं, जहां एक हमलावर खुद को एक सत्यापित अधिकारी के रूप में पेश करता है और आपसे संवेदनशील जानकारी देने के लिए आपको लुभाने की कोशिश करता है।macउदाहरण के लिए, भुगतान कार्ड नंबर और अन्य - या वे उपयोगकर्ताओं के विश्वास का दुरुपयोग भी कर सकते हैं और सीधे उनके डिवाइस को हैक कर सकते हैं।
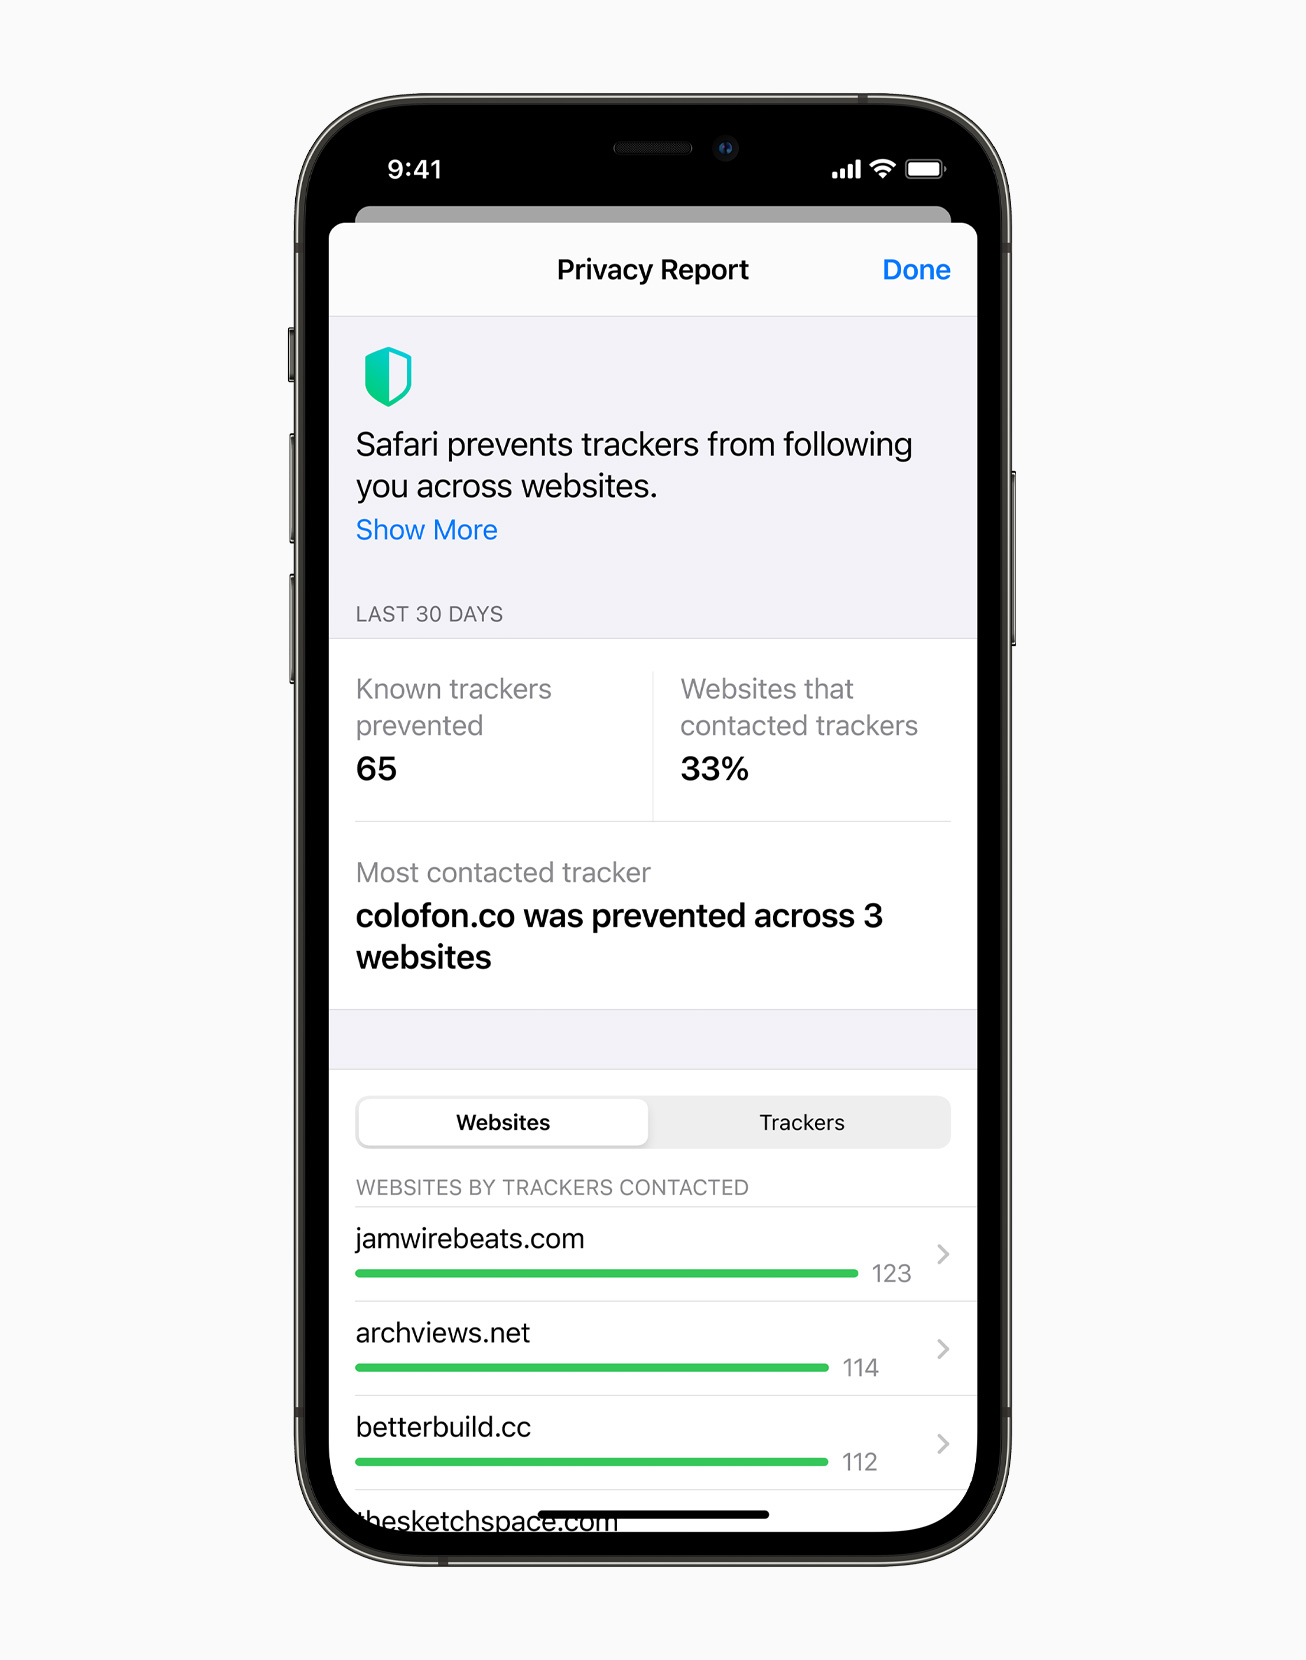
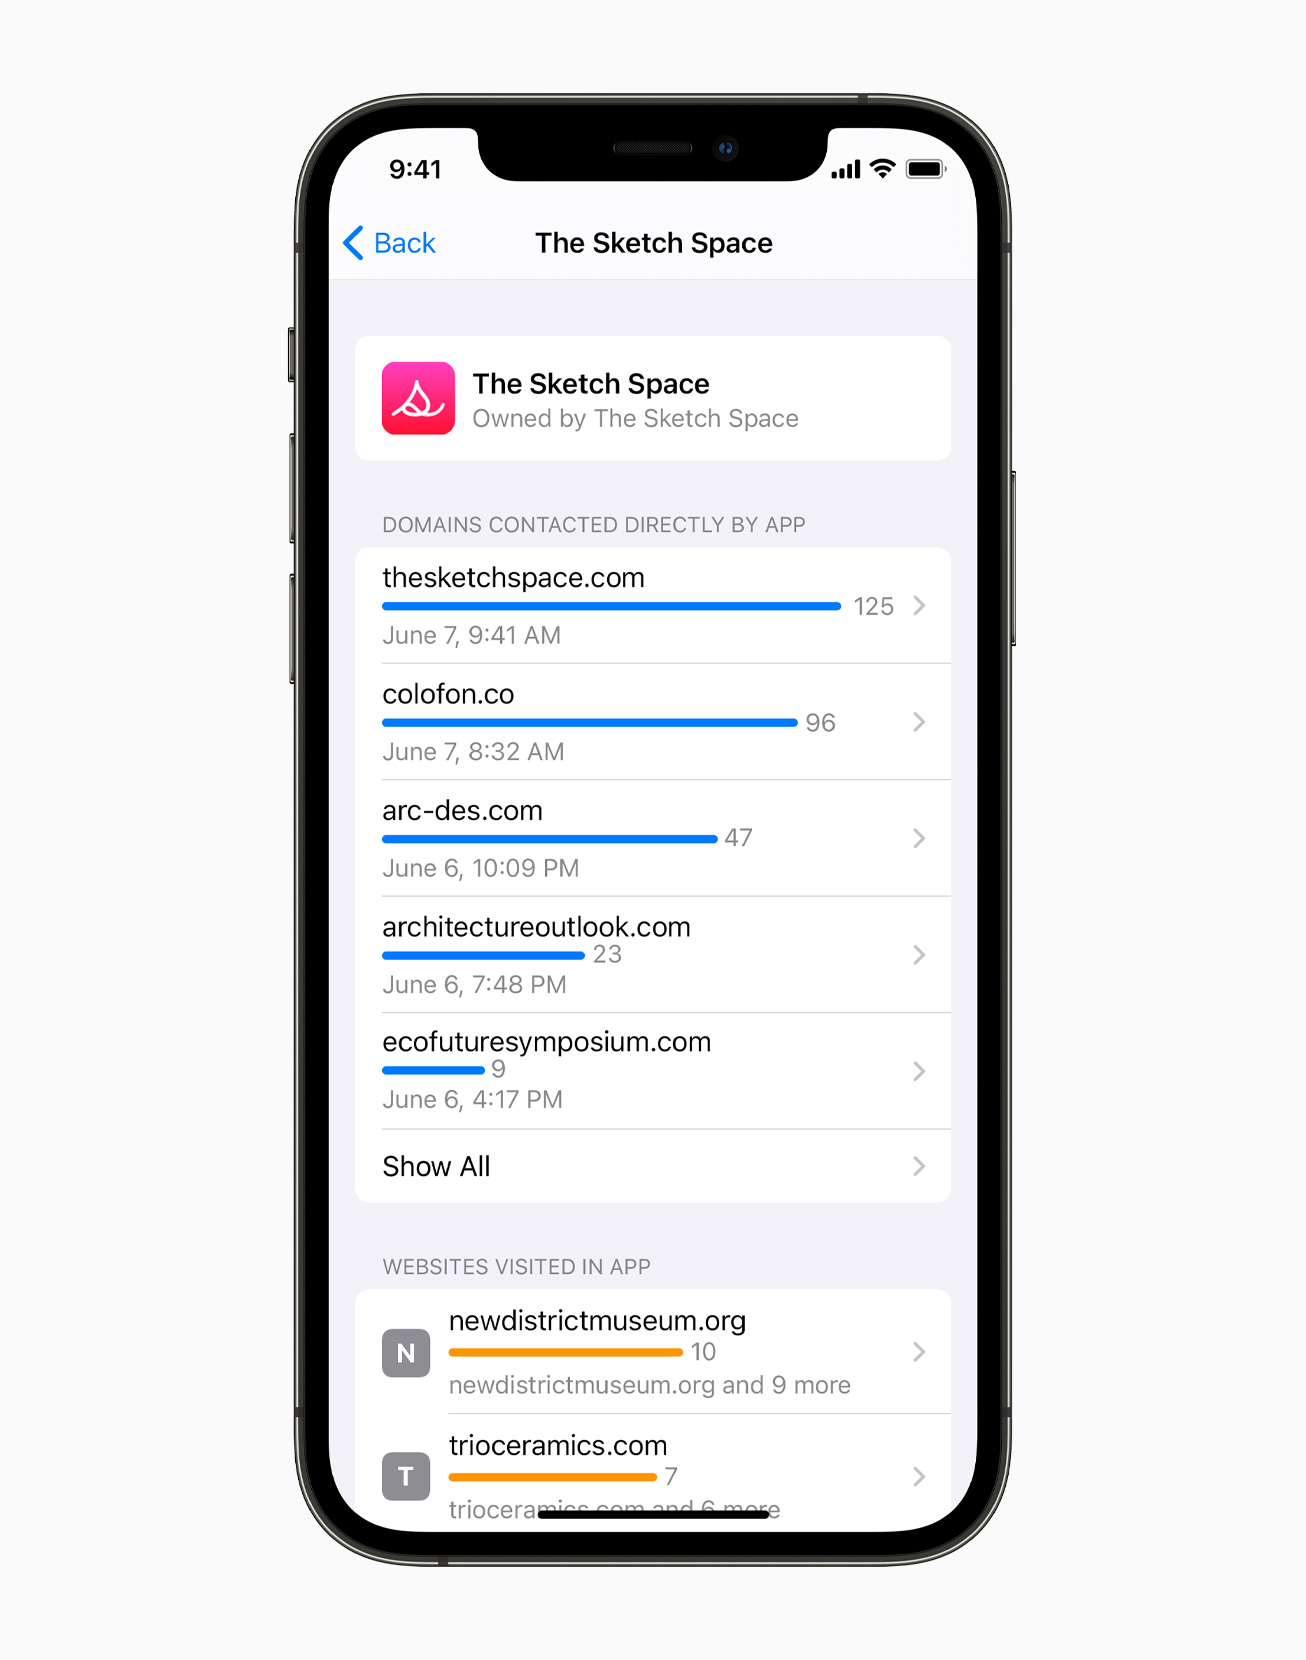
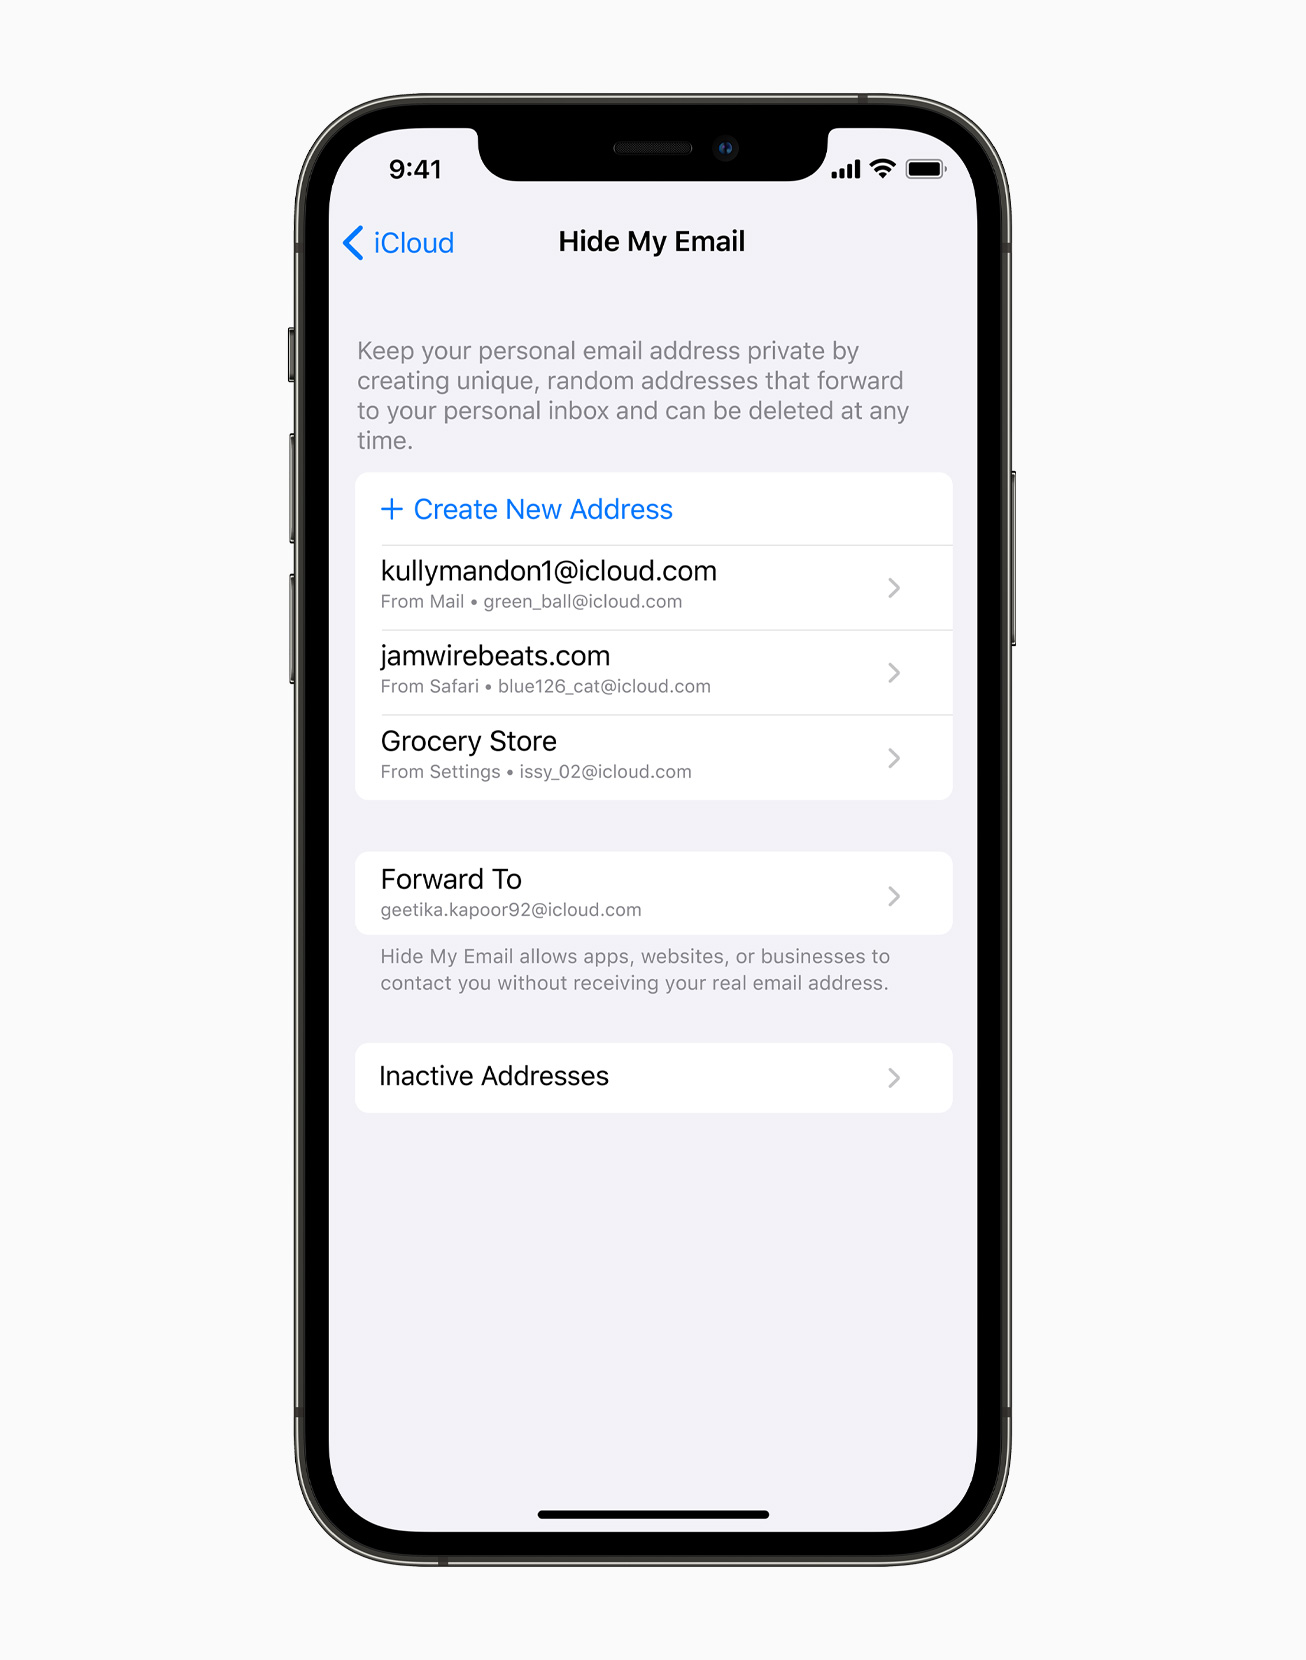
गोपनीयता iOS 15
संदिग्ध लिंक और अटैचमेंट से सावधान रहें
हालाँकि आज के सिस्टम की सुरक्षा, उदाहरण के लिए, दस साल पहले की तुलना में बिल्कुल अलग स्तर पर है, इसका मतलब यह नहीं है कि आप इंटरनेट पर 100% सुरक्षित हैं। कुछ मामलों में, आपको बस एक ई-मेल, लिंक या अटैचमेंट खोलना है और अचानक आपके डिवाइस पर हमला हो सकता है। इसलिए यह कोई आश्चर्य की बात नहीं है कि यह लगातार अनुशंसा की जाती है कि जब अज्ञात प्रेषकों से ईमेल और संदेशों की बात आती है तो आप उल्लिखित किसी भी आइटम को न खोलें। आप सचमुच अपने आप को ख़राब कर सकते हैं।
यह विधि पुनः उपरोक्त फ़िशिंग से संबंधित है। हमलावर अक्सर बैंकों, टेलीफोन कंपनियों या सरकारी एजेंसियों का रूप धारण कर लेते हैं, जिससे उन्हें उपर्युक्त विश्वास हासिल करने में मदद मिल सकती है। संपूर्ण ईमेल गंभीर लग सकता है, लेकिन उदाहरण के लिए, लिंक एक अप्रमाणिक वेबसाइट पर ले जा सकता है जिसका डिज़ाइन लगभग समान हो। फिर, बस थोड़ी सी असावधानी की जरूरत होती है और आप अचानक अपने लॉगिन विवरण और अन्य जानकारी दूसरे पक्ष को सौंप देते हैं।mace.
लिंक जांचें
हमने पिछले बिंदु में ही इस बिंदु पर चर्चा की थी। हमलावर आपको एक लिंक भेज सकते हैं जो पहली नज़र में बिल्कुल सामान्य लगता है। इसके लिए बस एक फेंके गए पत्र की आवश्यकता होती है और उस पर क्लिक करने से आप हमलावर की वेबसाइट पर पुनर्निर्देशित हो जाते हैं। इसके अलावा, यह प्रथा बिल्कुल भी जटिल नहीं है और इसका आसानी से दुरुपयोग किया जा सकता है। अधिकांश मामलों में इंटरनेट ब्राउज़र तथाकथित सैन्स-सेरिफ़ फ़ॉन्ट का उपयोग करते हैं, जिसका अर्थ है कि, उदाहरण के लिए, एक छोटे अक्षर L को बड़े अक्षर I से बदला जा सकता है, बिना आपको पहली नज़र में भी इसका पता चले।
यदि आपके सामने किसी अज्ञात प्रेषक का सामान्य दिखने वाला लिंक आता है, तो आपको निश्चित रूप से उस पर क्लिक नहीं करना चाहिए। इसके बजाय, अपना ब्राउज़र खोलना और पारंपरिक तरीके से साइट पर जाना अधिक सुरक्षित है। इसके अतिरिक्त, iPhone और iPad पर मूल मेल ऐप में, आप लिंक पर अपनी उंगली पकड़कर यह पूर्वावलोकन देख सकते हैं कि लिंक वास्तव में कहां जाता है।
समय-समय पर अपने डिवाइस को रीस्टार्ट करें
आप शायद यह उम्मीद न करें कि यूएस नेशनल साइबर सिक्योरिटी सेंटर समय-समय पर आपके डिवाइस को पुनः आरंभ करने की अनुशंसा करेगा। हालाँकि, यह प्रक्रिया अपने साथ कई दिलचस्प लाभ लेकर आती है। आप न केवल अपनी अस्थायी मेमोरी को साफ़ करेंगे और सैद्धांतिक रूप से प्रदर्शन बढ़ाएंगे, बल्कि साथ ही आप खतरनाक सॉफ़्टवेयर से भी छुटकारा पा सकते हैं जो सैद्धांतिक रूप से उक्त अस्थायी मेमोरी में कहीं सोया हुआ हो सकता है। ऐसा इसलिए है क्योंकि कुछ प्रकार के मैलवेयर अस्थायी मेमोरी के माध्यम से "जीवित रहते हैं"। बेशक, आप अपने डिवाइस को कितनी बार पुनरारंभ करते हैं यह पूरी तरह आप पर निर्भर करता है, क्योंकि यह कई कारकों पर निर्भर करता है। एनसीएससी सप्ताह में कम से कम एक बार इसकी अनुशंसा करता है।
पासवर्ड से स्वयं को सुरक्षित रखें
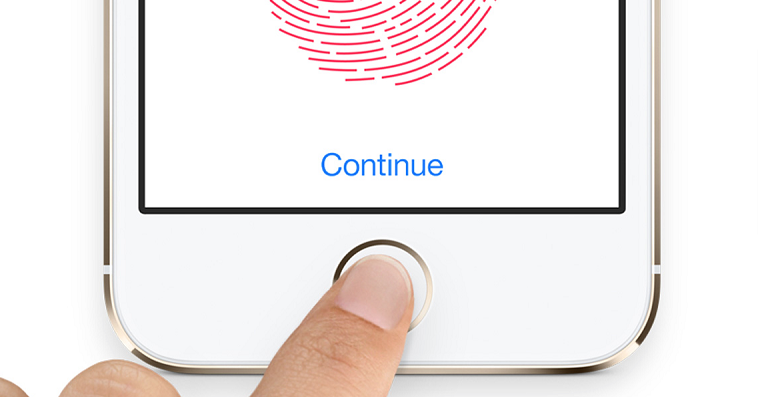
आजकल, अपने डिवाइस को सुरक्षित रखना बेहद आसान है। हमारे पास परिष्कृत प्रणालियाँ उपलब्ध हैं जैसे Touch ID a Face ID, जिससे सुरक्षा को तोड़ना काफी कठिन हो जाता है। यही बात एंड्रॉयड ऑपरेटिंग सिस्टम वाले मोबाइल फोन के लिए भी सत्य है, जो अधिकतर फिंगरप्रिंट रीडर पर निर्भर होते हैं। इसके साथ ही, अपने iPhone या iPad को पासकोड लॉक और बायोमेट्रिक प्रमाणीकरण से सुरक्षित करके, आप अपने डिवाइस पर मौजूद सभी डेटा को स्वचालित रूप से एन्क्रिप्ट कर देते हैं। सैद्धांतिक रूप से, पासवर्ड का अनुमान लगाए बिना इस डेटा तक पहुंचना व्यावहारिक रूप से असंभव है।
यह हो सकता था रुचि आपको
 Adam Kos
हालांकि, सुरक्षा उपकरण अभेद्य नहीं होते। पेशेवर उपकरणों और सही जानकारी के साथ, लगभग कुछ भी संभव है। भले ही आपको कभी इस तरह के खतरे का सामना न करना पड़े, क्योंकि आप परिष्कृत साइबर हमलों का निशाना बनने की संभावना नहीं रखते, फिर भी यह विचार करना उचित है कि क्या किसी तरह अपनी सुरक्षा को मजबूत करना बेहतर होगा। ऐसे में, एक लंबा अल्फ़ान्यूमेरिक पासवर्ड चुनना बेहतर होगा, जिसे क्रैक करने में सालों लग सकते हैं – जब तक कि आप अपने नाम या " 123456 " स्ट्रिंग को कोड के रूप में सेट न करें।
डिवाइस पर भौतिक नियंत्रण रखें
किसी डिवाइस को दूर से हैक करना काफी मुश्किल हो सकता है। लेकिन यह तब और भी बुरा होता है जब कोई हमलावर, उदाहरण के लिए, किसी दिए गए फोन तक भौतिक पहुंच हासिल कर लेता है, ऐसी स्थिति में उसे इसे हैक करने या मैलवेयर प्लांट करने में केवल कुछ ही क्षण लग सकते हैं। इस कारण से, सरकारी एजेंसी अनुशंसा करती है कि आप अपने डिवाइस की देखभाल करें और, उदाहरण के लिए, सुनिश्चित करें कि जब आप डिवाइस को मेज पर, अपनी जेब में या बैग में रखें तो यह लॉक हो।
राष्ट्रीय साइबर सुरक्षा केंद्र ने यह भी कहा है कि यदि, उदाहरण के लिए, कोई अज्ञात व्यक्ति आपसे पूछता है कि क्या वे किसी आपातस्थिति के कारण आपको कॉल कर सकते हैं, तो भी आप उनकी मदद कर सकते हैं। बस अतिरिक्त सावधानी बरतना आवश्यक है, उदाहरण के लिए, प्राप्तकर्ता से अनुरोध करें कि आप स्वयं फोन नंबर डायल करें - और फिर अपना फोन उसे सौंप दें। उदाहरण के लिए, ऐसे iPhone सक्रिय कॉल के दौरान भी लॉक किया जा सकता है। इस स्थिति में, आपको बस स्पीकर मोड चालू करना होगा, डिवाइस को साइड बटन से लॉक करना होगा, और फिर ईयरपीस पर वापस स्विच करना होगा।
किसी विश्वसनीय वीपीएन का उपयोग करें
ऑनलाइन गोपनीयता और सुरक्षा बनाए रखने के सर्वोत्तम तरीकों में से एक वीपीएन सेवा का उपयोग करना है। यद्यपि एक वीपीएन सेवा काफी हद तक आपके कनेक्शन को एन्क्रिप्ट कर सकती है और आपके इंटरनेट प्रदाता और आपके द्वारा देखे जाने वाले सर्वर से आपकी गतिविधि को छुपा सकती है, फिर भी यह अत्यंत महत्वपूर्ण है कि आप एक सत्यापित और भरोसेमंद सेवा का उपयोग करें। इसमें एक छोटी सी समस्या है। इस मामले में, आप वास्तव में अपनी ऑनलाइन गतिविधि, आईपी पता और स्थान को लगभग सभी पक्षों से छिपा सकते हैं, लेकिन वीपीएन प्रदाता के पास निश्चित रूप से इस डेटा तक पहुंच होगी। हालाँकि, प्रतिष्ठित सेवाएँ गारंटी देती हैं कि कोई भी जानकारीmacवे अपने उपयोगकर्ताओं के बारे में कोई जानकारी संग्रहीत नहीं करते हैं। इस कारण से, यह तय करना भी महत्वपूर्ण है कि क्या आप एक सत्यापित प्रदाता के लिए अतिरिक्त भुगतान करेंगे या अधिक विश्वसनीय कंपनी का प्रयास करेंगे जो उदाहरण के लिए मुफ्त में वीपीएन सेवाएं प्रदान करती है।
यह हो सकता था रुचि आपको
स्थान सेवाएँ निष्क्रिय करें
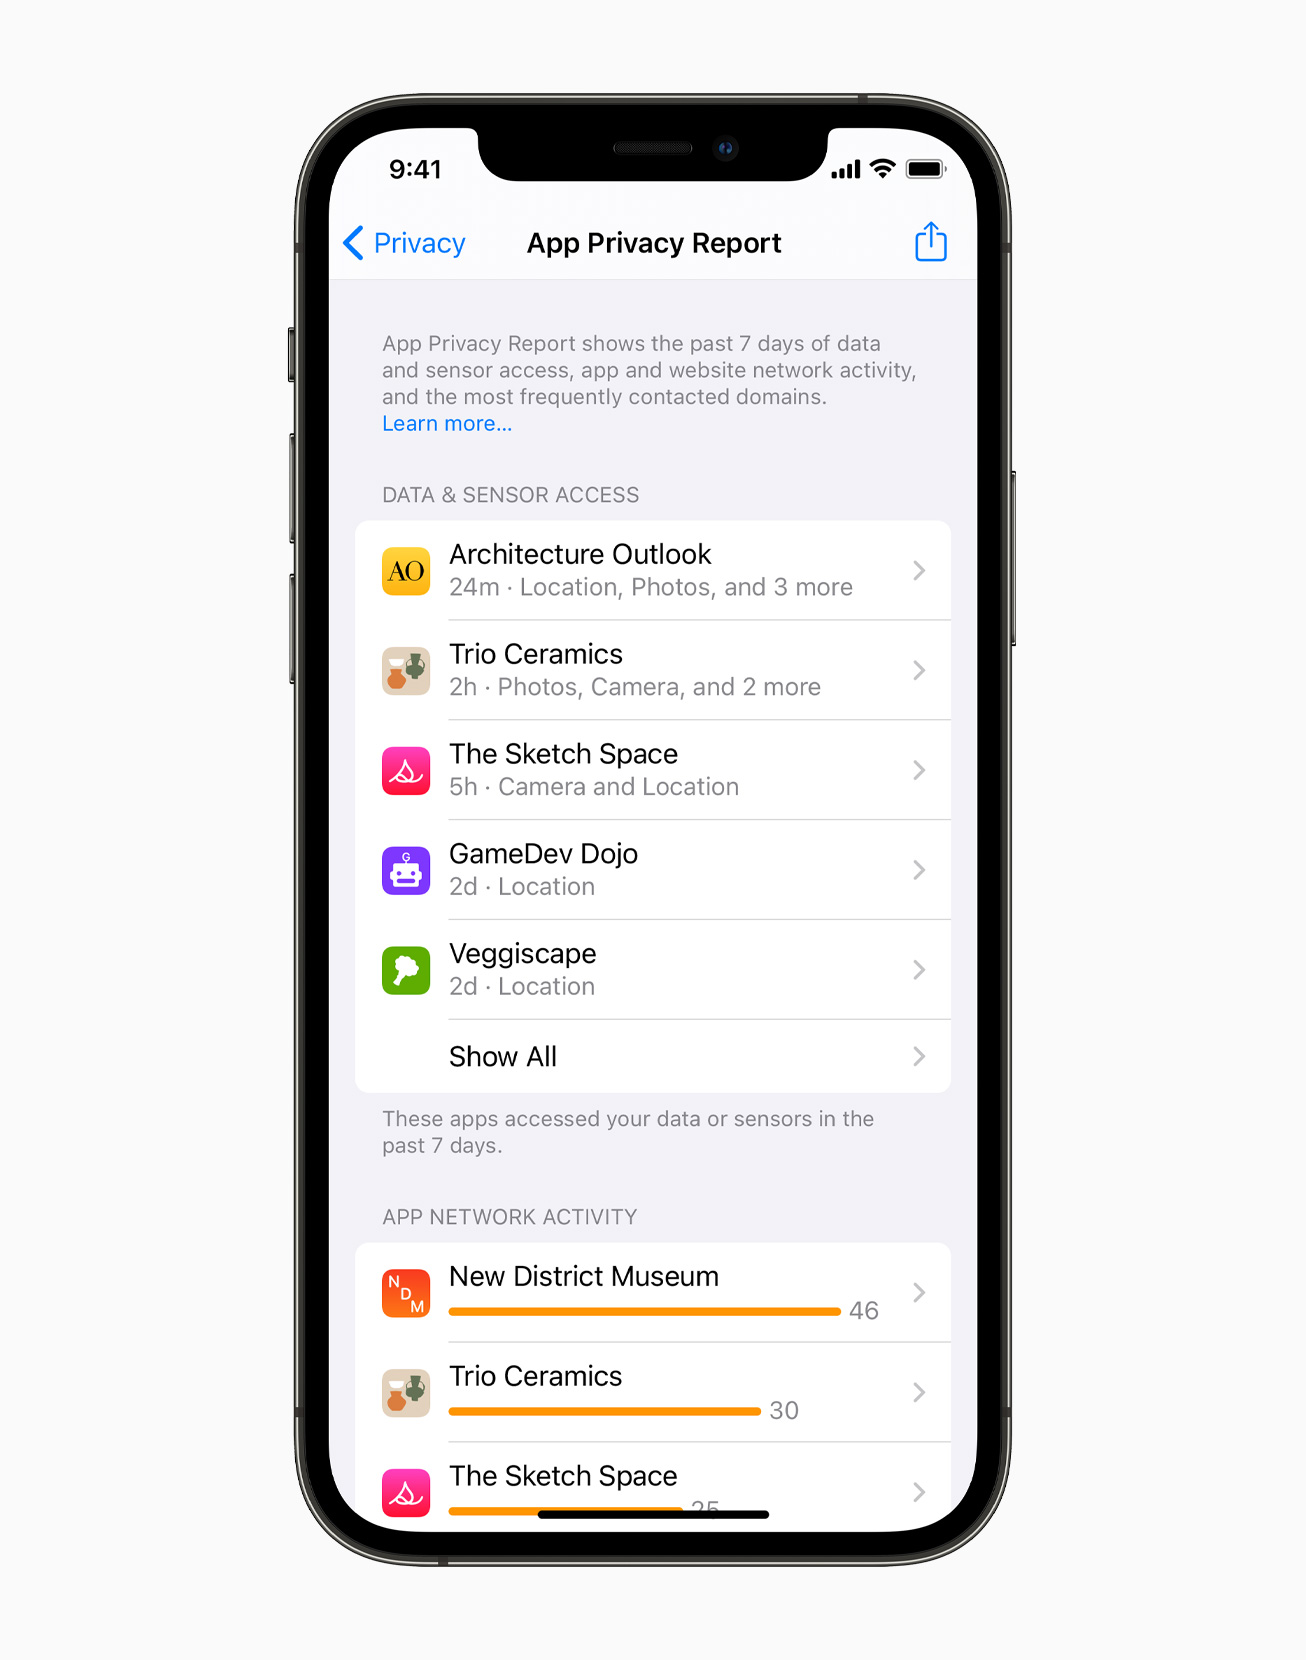
informacऔर उपयोगकर्ता का स्थान विभिन्न उद्योगों में अत्यंत मूल्यवान हैं। उदाहरण के लिए, विज्ञापन लक्ष्यीकरण के संदर्भ में वे विपणक के लिए एक महान उपकरण हो सकते हैं, लेकिन निस्संदेह साइबर अपराधी भी उनमें रुचि रखते हैं। यह समस्या आंशिक रूप से VPN सेवाओं द्वारा हल की जा सकती है, जो आपके आईपी पते और स्थान को छिपा सकती है, लेकिन दुर्भाग्य से सभी के लिए नहीं। संभवतः आपके आईफोन पर कई ऐप्स होंगे जो स्थान सेवाओं तक पहुंच रखते हैं। ये वे हैं appइसके बाद वे फोन से सटीक स्थान जान सकते हैं। आप सेटिंग > गोपनीयता > स्थान सेवाएं में जाकर उन तक पहुंच हटा सकते हैं.
यह हो सकता था रुचि आपको
 Pavel Jelič
सामान्य ज्ञान का उपयोग करें
जैसा कि हम पहले भी कई बार बता चुके हैं, व्यावहारिक रूप से कोई भी डिवाइस हैकिंग के प्रति पूरी तरह प्रतिरोधी नहीं है। साथ ही, इसका मतलब यह नहीं है कि यह बहुत सरल और सामान्य बात है। आज के विकल्पों की बदौलत, इन मामलों में बचाव करना अपेक्षाकृत आसान है, लेकिन उपयोगकर्ता को सतर्क रहना चाहिए और सबसे बढ़कर, सामान्य ज्ञान का उपयोग करना चाहिए। इस कारण, आपको अपनी संवेदनशील जानकारी के प्रति सावधान रहना चाहिए।macऔर हां, स्वयंभू नाइजीरियाई राजकुमार द्वारा आपके ईमेल पर भेजे गए हर लिंक पर क्लिक न करें।
 Amaya Tomanová

 Jan Vajdák
 Jiří Filip