Vratislav Holub
A számítógépek és okostelefonok biztonsága folyamatosan javul. Bár a mai technológiák viszonylag biztonságosak, és vannak biztonsági repedések Apple a legtöbb esetben azonnal megpróbálják megjavítani, így még így sem garantálható, hogy nem törik fel a készülékedet. A támadók erre többféle módszert is alkalmazhatnak, leggyakrabban a felhasználók figyelmetlenségére és tudatlanságára hagyatkozva. Az amerikai kormányhivatal, a National Cyber Security Center (NCSC) azonban most jelentkezett, figyelmeztetve a lehetséges kockázatokra, és közzétett 10 gyakorlati tippet e problémák megelőzésére. Tehát nézzük meg őket együtt.
Lehet, hogy érdekel téged
Frissítse az operációs rendszert és az alkalmazásokat
Ahogy már a bevezetőben is jeleztük, (nem csak) Apple frissítésekkel igyekszik időben kijavítani az összes ismert biztonsági rést. Ebből a szempontból egyértelmű, hogy a maximális biztonság eléréséhez mindig a legkorszerűbb operációs rendszerrel kell rendelkeznie, amely szinte a legnagyobb védelmet biztosítja az említett, egyébként kihasználható hibák ellen. a támadók érdekében. iPhone vagy iPad esetén a rendszert a Beállítások > Általános > Szoftverfrissítés menüpontban frissítheti.
Legyen óvatos az idegenek e-mailjeivel
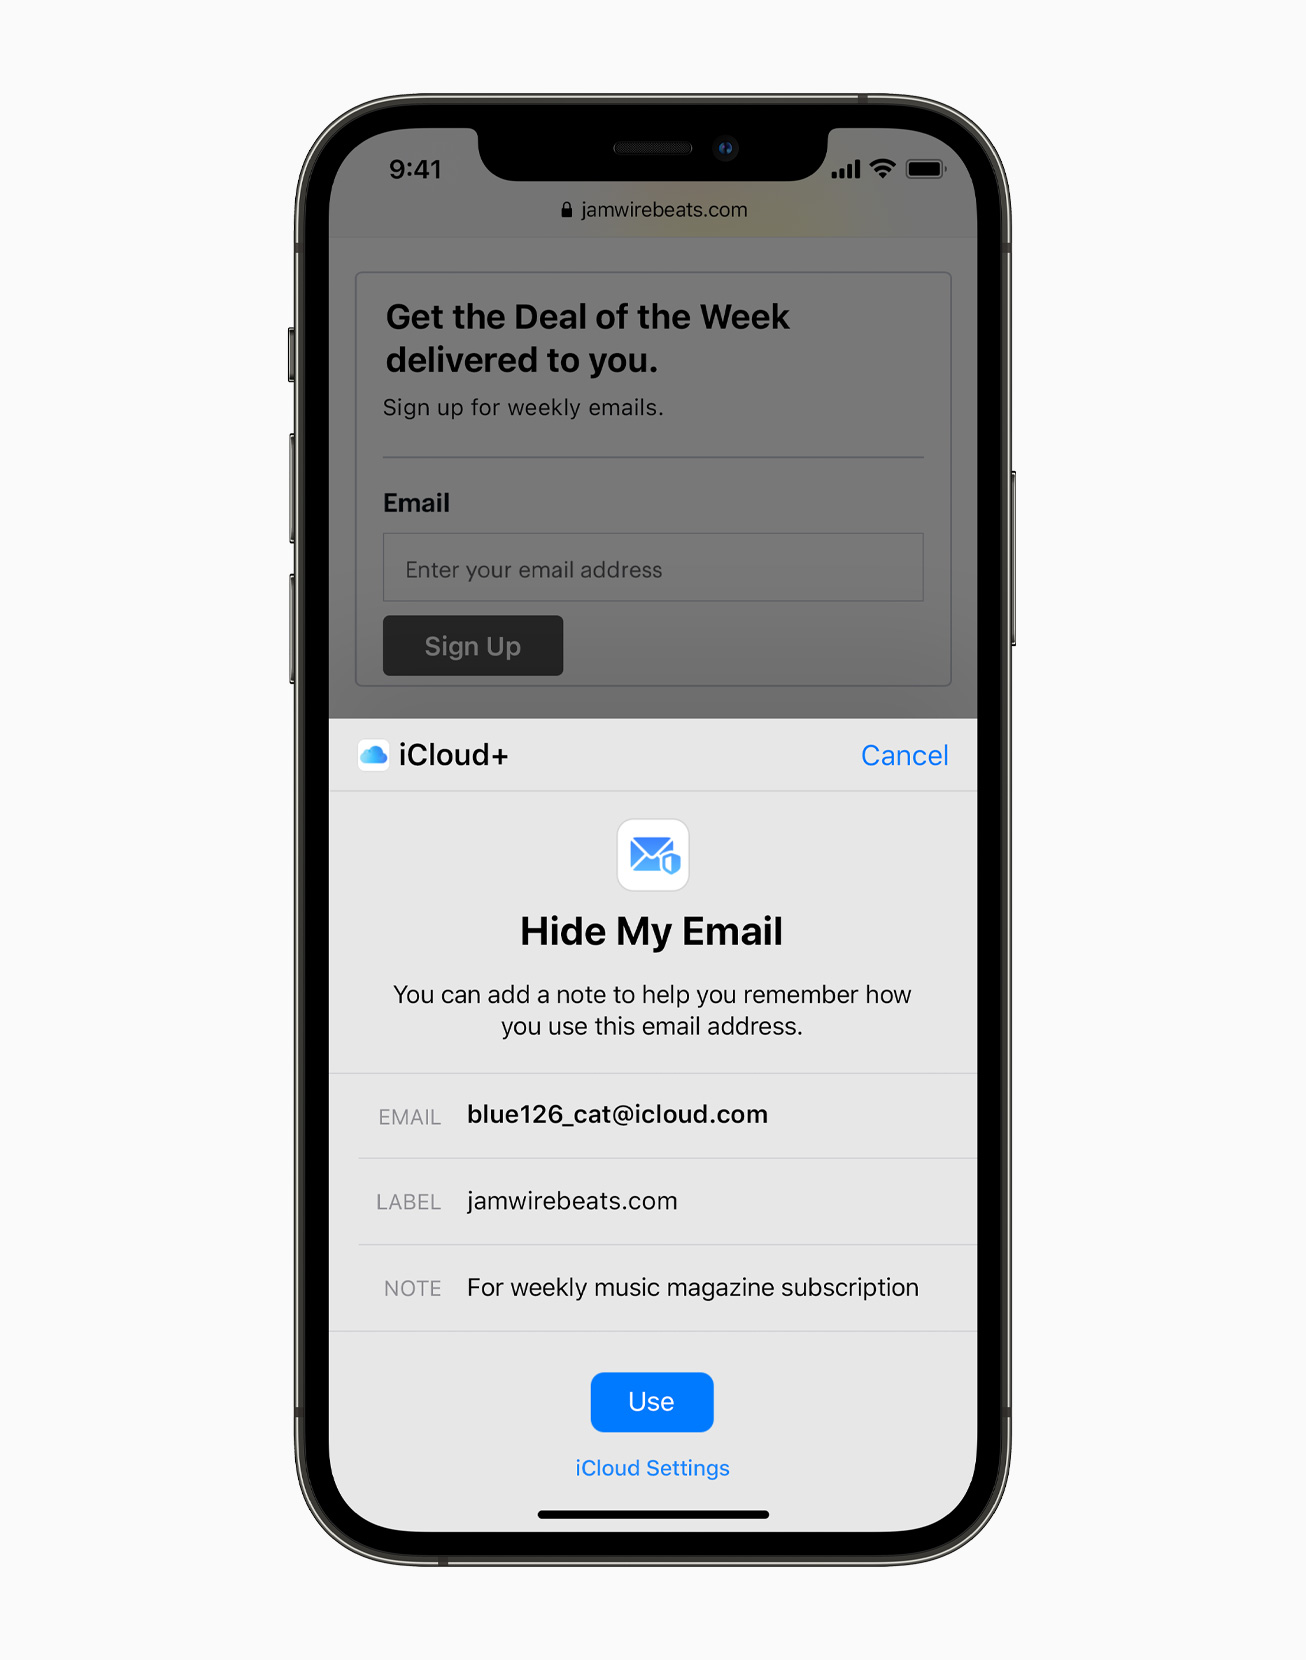
Ha ismeretlen feladótól érkezik e-mail a postaládájába, mindig legyen óvatos. Manapság egyre gyakoribbak az úgynevezett adathalász esetek, amikor a támadó ellenőrzött hatóságnak adja ki magát, és érzékeny adatok kiadására próbál rávenni.mace - például bankkártyaszámok és mások -, vagy visszaélhetnek a felhasználók bizalmával, és közvetlenül feltörhetik eszközeiket.
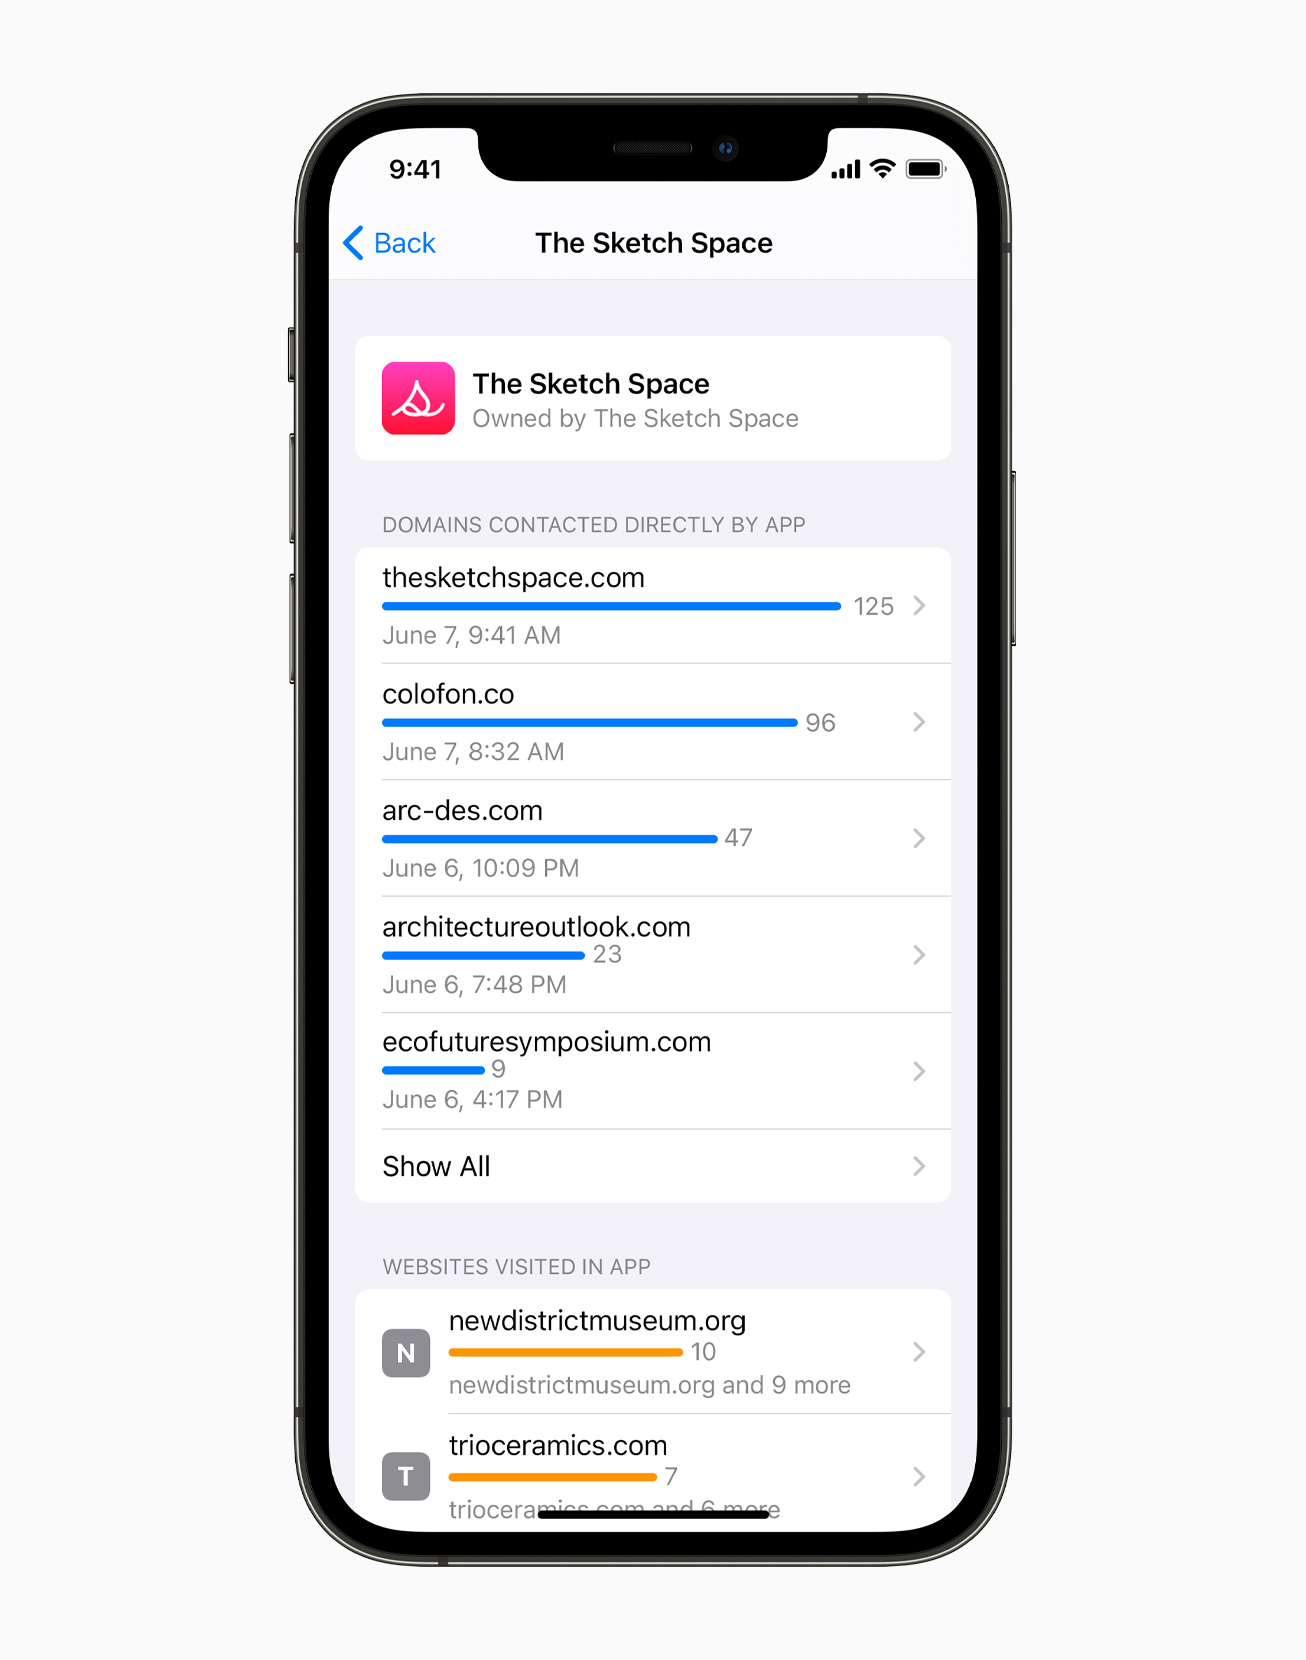
Adatvédelem be iOS 15
Óvakodjon a gyanús hivatkozásoktól és mellékletektől
Bár a mai rendszerek biztonsága teljesen más szinten van, mint például tíz évvel ezelőtt, ez nem jelenti azt, hogy Ön 100%-ban biztonságban van az interneten. Egyes esetekben mindössze egy e-mailt, linket vagy mellékletet kell megnyitnia, és hirtelen megtámadhatják a készüléket. Ezért nem csoda, hogy folyamatosan azt javasolják, hogy ne nyissa meg az említett elemek egyikét sem, ha ismeretlen feladótól érkező e-mailekről vagy üzenetekről van szó. Nagyon elronthatod magad.
Ez a módszer ismét a fent említett adathalászathoz kapcsolódik. A támadók gyakran bankoknak, telefontársaságoknak vagy kormányzati szerveknek adják ki magukat, ami segíthet nekik elnyerni a fent említett bizalmat. Az egész e-mail komolynak tűnhet, de például a link egy nem eredeti weboldalra vezethet, gyakorlatilag teljesen azonos dizájnnal. Ezután már csak egy pillanatnyi figyelmetlenség kell, és hirtelen átadja bejelentkezési adatait és egyéb információkat a másik félnek.mace.
Ellenőrizze a linkeket
Ezt a pontot már az előző pontban érintettük. A támadók olyan linket küldhetnek Önnek, amely első pillantásra teljesen normálisnak tűnik. Csak egy kidobott levél kell, és a rákattintás átirányít a támadó webhelyére. Ráadásul ez a gyakorlat egyáltalán nem bonyolult, és könnyen visszaélhető vele. Az internetböngészők az esetek túlnyomó többségében úgynevezett sans-serif fontokat használnak, ami azt jelenti, hogy például egy kis L betűt ki lehet cserélni nagy I-re anélkül, hogy első ránézésre észrevenné.
Ha egy ismeretlen feladótól származó, normális kinézetű hivatkozásra bukkan, semmiképpen ne kattintson rá. Ehelyett sokkal biztonságosabb, ha megnyitja a böngészőt, és a hagyományos módon felkeresi a webhelyet. Ezenkívül az iPhone és iPad natív Mail alkalmazásában az ujját a hivatkozáson tartva megtekintheti, hogy a hivatkozás hová vezet.
Időnként indítsa újra az eszközt
Előfordulhat, hogy nem számít arra, hogy az Egyesült Államok Nemzeti Kiberbiztonsági Központja időről időre javasolja az eszköz újraindítását. Ez az eljárás azonban számos érdekes előnnyel jár. Nemcsak az ideiglenes memóriát tisztítja meg, és elméletileg növeli a teljesítményt, de ugyanakkor megszabadulhat a veszélyes szoftverektől, amelyek elméletileg valahol az említett ideiglenes memóriában alszanak. Ennek az az oka, hogy bizonyos típusú rosszindulatú programok „életben maradnak” az ideiglenes memórián keresztül. Természetesen az, hogy milyen gyakran indítja újra az eszközt, teljes mértékben Önön múlik, mivel ez több tényezőtől is függ. Az NCSC hetente legalább egyszer javasolja.
Védje magát jelszóval
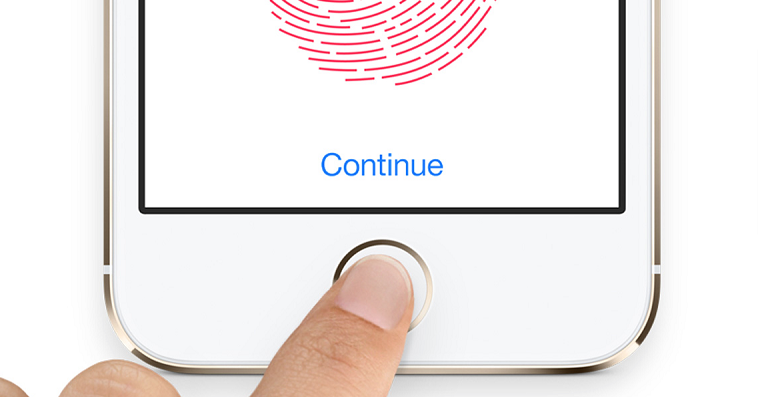
Manapság rendkívül egyszerű a készülék biztonsága. Kifinomult rendszerek állnak rendelkezésünkre, mint pl Touch ID a Face ID, ami jelentősen megnehezíti a biztonság feltörését. Ugyanez igaz az Android operációs rendszerrel rendelkező mobiltelefonokra is, amelyek többnyire ujjlenyomat-olvasóra támaszkodnak. Ugyanakkor, ha iPhone-ját vagy iPadjét jelszózárral és biometrikus hitelesítéssel védi, automatikusan titkosítja az eszközén lévő összes adatot. Elméletileg gyakorlatilag lehetetlen hozzáférni ezekhez az adatokhoz a jelszó (kitalálása) nélkül.
Lehet, hogy érdekel téged
 Adam Kos
Az eszközök azonban nem feltörhetetlenek. Professzionális felszereléssel és a megfelelő tudással gyakorlatilag bármi lehetséges. Bár lehet, hogy soha nem fogsz hasonló fenyegetéssel találkozni, mivel nem valószínű, hogy kifinomult kibertámadások célpontjává válsz, mégis érdemes megfontolni, hogy jobb lenne-e valahogy megerősíteni a biztonságodat. Ilyen esetben ajánlott egy hosszabb alfanumerikus jelszót választani, amelynek feltörése könnyen évekbe telhet – kivéve, ha a neved vagy az „ 123456 ” karakterláncot adod meg kódként.
Legyen fizikai ellenőrzése a készülék felett
Egy eszköz távoli feltörése meglehetősen bonyolult lehet. De még rosszabb, ha a támadó fizikailag hozzáfér például egy adott telefonhoz, ilyenkor csak néhány pillanatba telhet, amíg feltöri azt vagy rosszindulatú programokat telepít. Emiatt a kormányhivatal azt javasolja, hogy figyelje a készülékét, és például győződjön meg arról, hogy a készülék le van zárva, amikor az asztalra, a zsebébe vagy a táskájába teszi.
A Nemzeti Kiberbiztonsági Központ azt is hozzáteszi, hogy ha például egy ismeretlen megkérdezi, hogy vészhelyzet miatt hívhatják-e, akkor is tud segíteni. Csak fokozott óvatossággal kell eljárni, és például kérni, hogy a címzett maga tárcsázza a telefonszámot - majd adja át a telefont. Például olyan iPhone aktív hívás közben is lezárható. Ebben az esetben nem kell mást tenni, mint bekapcsolni a hangszóró módot, lezárni a készüléket az oldalsó gombbal, majd visszakapcsolni a fülhallgatóra.
Használjon megbízható VPN-t
A magánélet és a biztonság online megőrzésének egyik legjobb módja a VPN-szolgáltatás használata. Bár egy VPN-szolgáltatás meglehetősen megbízhatóan titkosíthatja a kapcsolatot, és elfedheti tevékenységét az internetszolgáltatótól és a meglátogatott szerverektől, rendkívül fontos, hogy ellenőrzött és megbízható szolgáltatást használjon. Van egy kis fogás. Ebben az esetben valójában szinte minden fél elől elrejtheti online tevékenységét, IP-címét és tartózkodási helyét, de a VPN-szolgáltató természetesen hozzáfér ezekhez az adatokhoz. A jó hírű szolgáltatások azonban garantálják, hogy nincs információmacNem tárolnak semmilyen információt a felhasználóikról. Emiatt azt is fontos eldönteni, hogy fizetsz-e külön egy ellenőrzött szolgáltatóért, vagy próbálj ki egy megbízhatóbb, ingyenes VPN-szolgáltatást nyújtó céget például.
Lehet, hogy érdekel téged
A helyszolgáltatások kikapcsolása
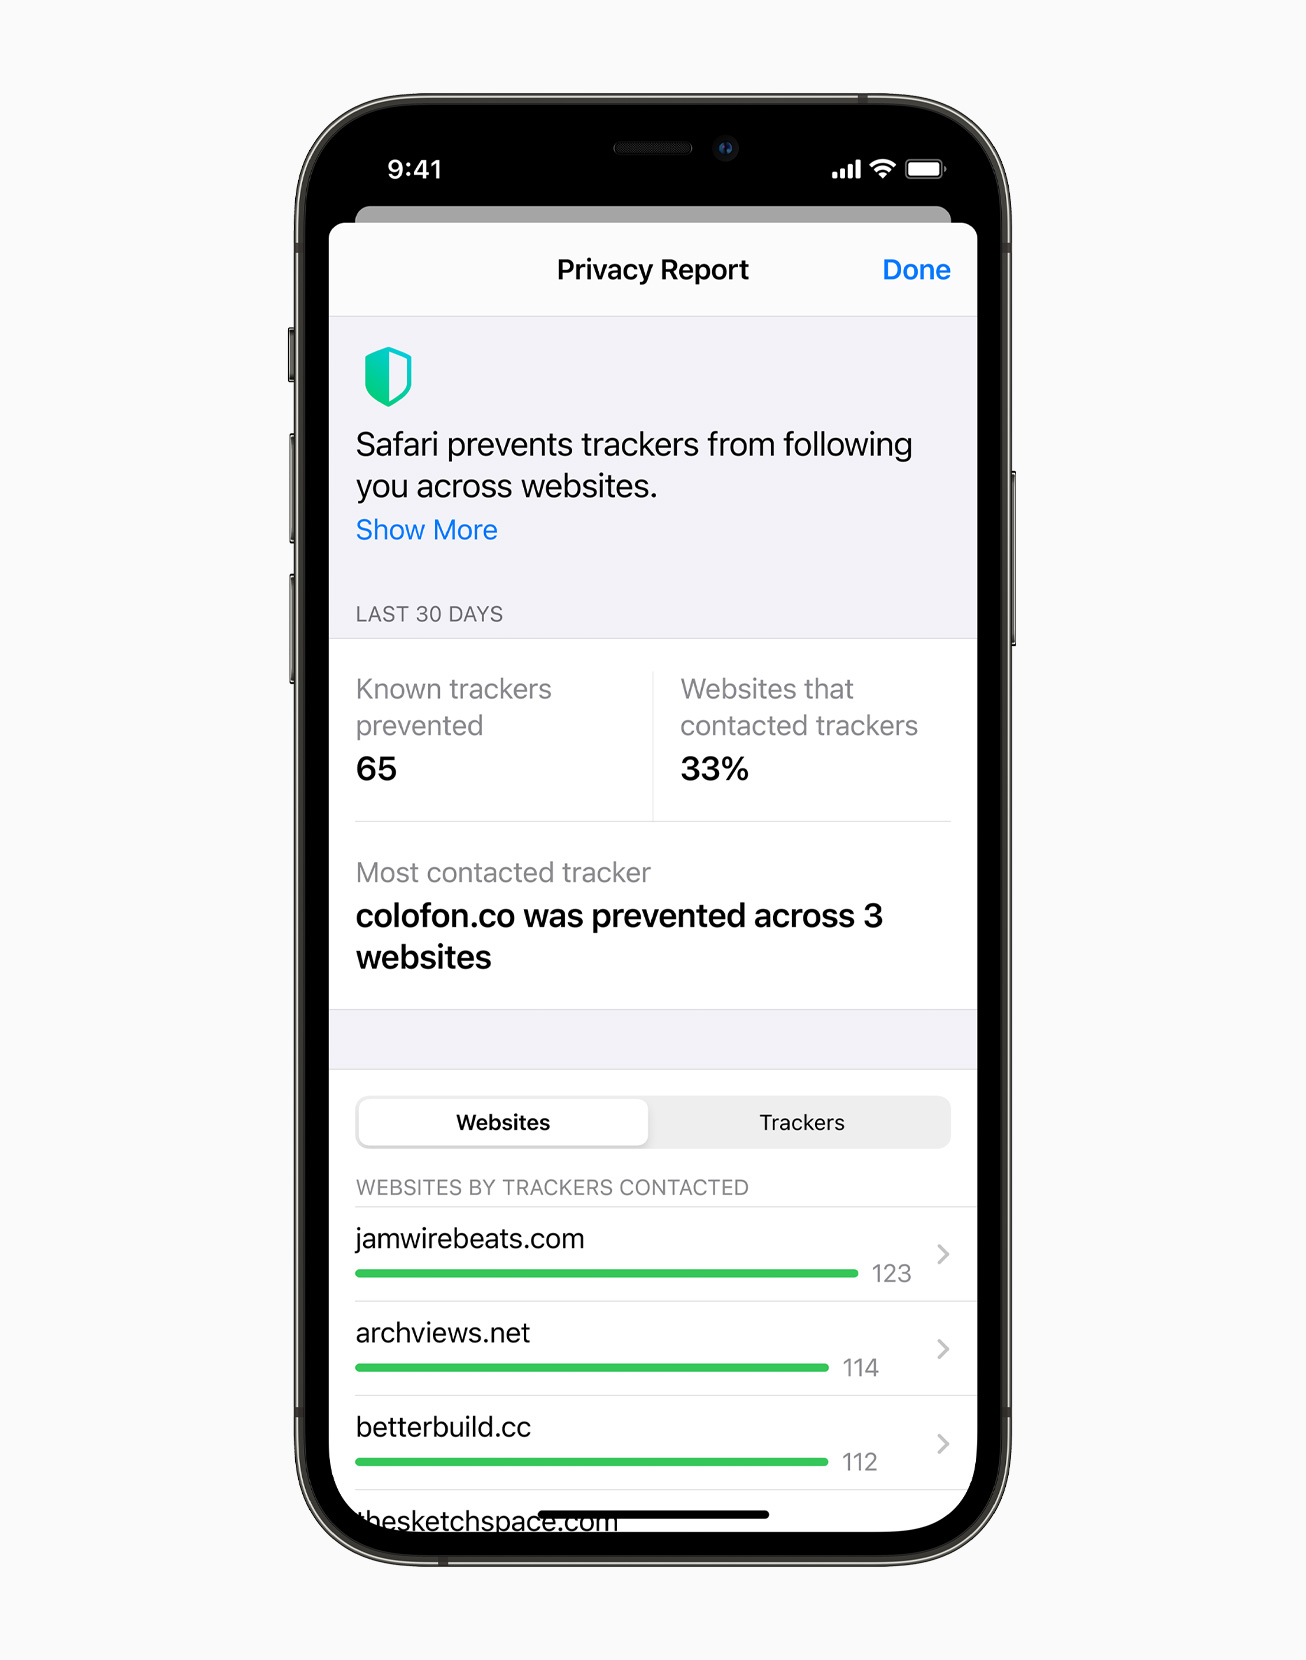
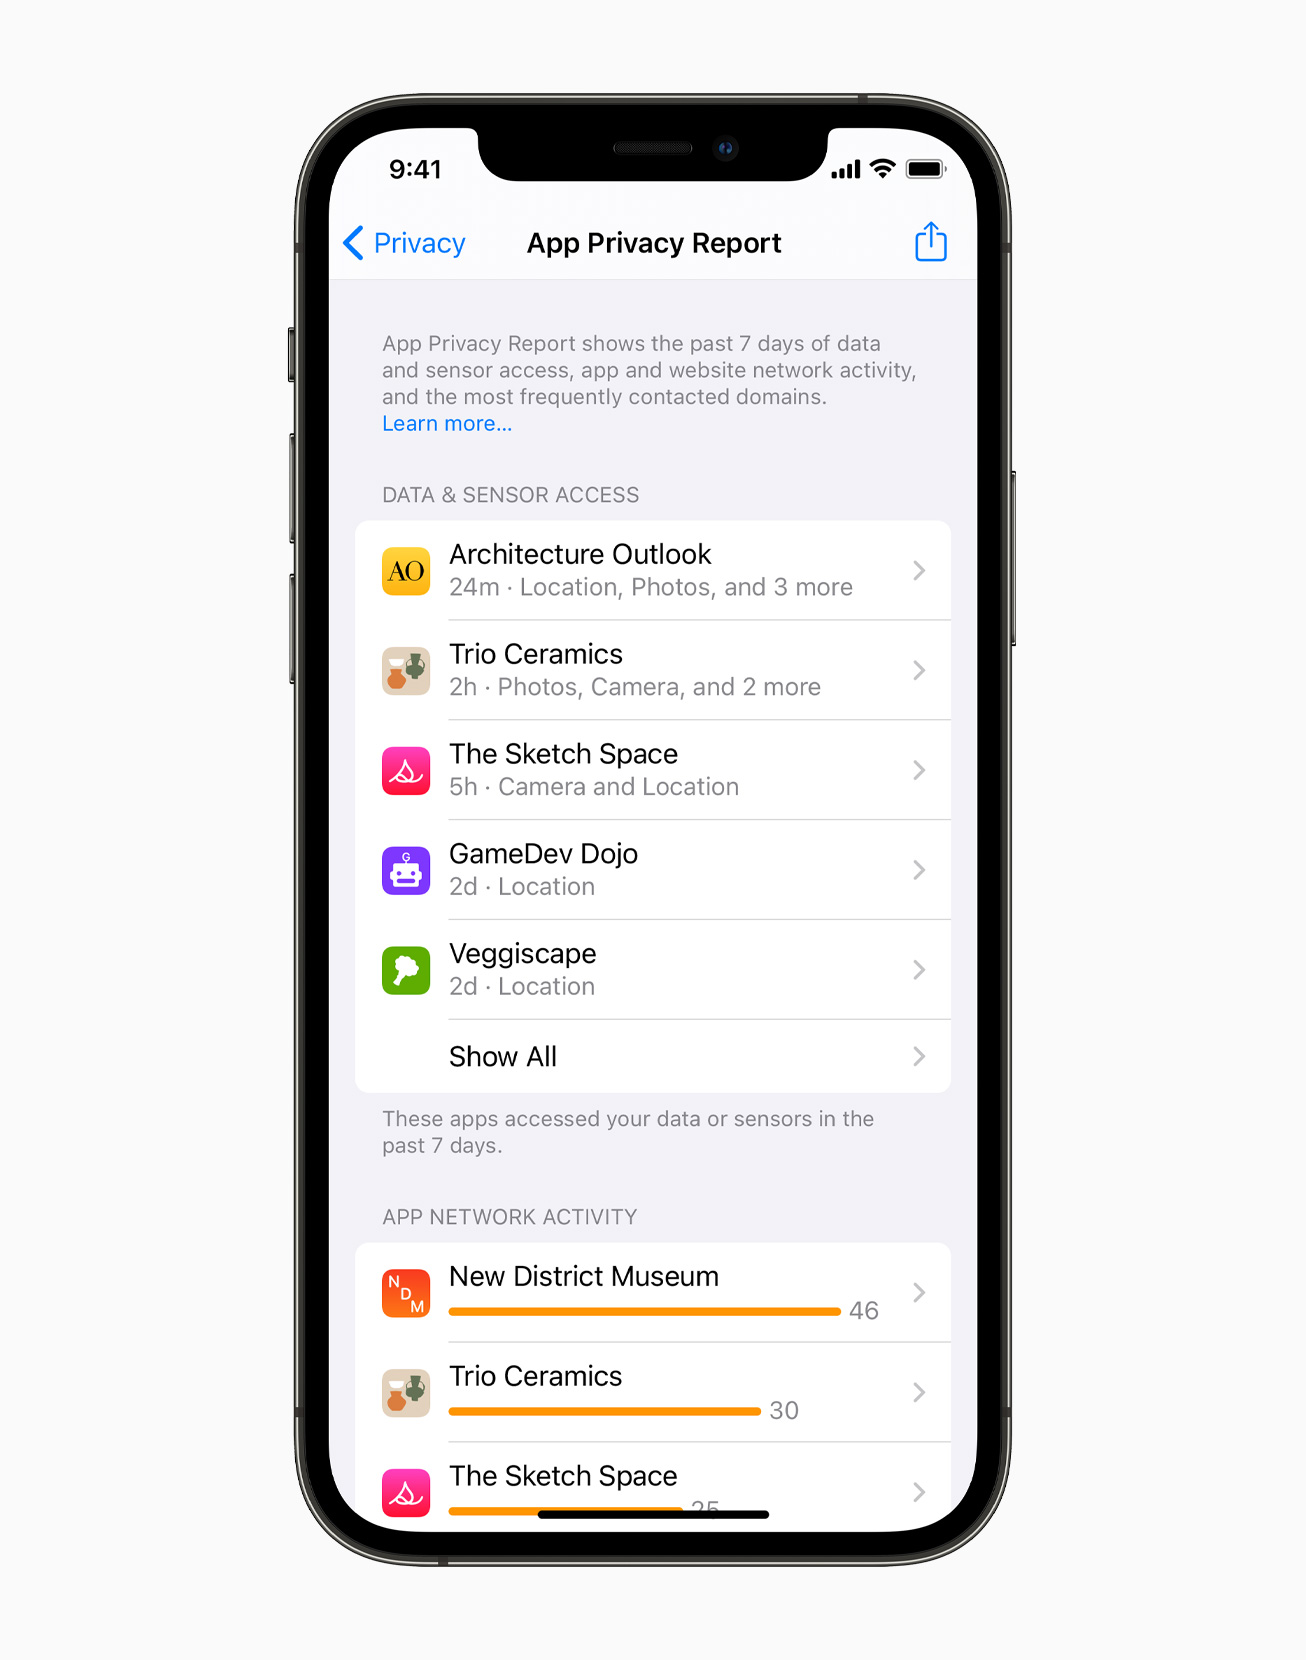
Informacés a felhasználó helye rendkívül értékes a különféle iparágakban. Remek eszközei lehetnek a marketingeseknek például a reklámcélzás szempontjából, de a kiberbűnözők is érdeklődnek irántuk. Ezt a problémát részben megoldják a VPN szolgáltatások, amelyek elfedhetik az Ön IP-címét és helyét, de sajnos nem mindenkitől. Valószínűleg több olyan alkalmazás is van iPhone-ján, amelyek hozzáférnek a helymeghatározó szolgáltatásokhoz. Ezek azok appEzután a telefonról megtudhatják a pontos helyet. A hozzáférést a Beállítások > Adatvédelem > Helyszolgáltatások menüpontban távolíthatja el.
Lehet, hogy érdekel téged
 Pavel Jelič
Használd a józan észt
Amint azt már többször jeleztük, gyakorlatilag egyetlen eszköz sem teljesen ellenáll a hackelésnek. Ugyanakkor ez nem jelenti azt, hogy valami túl egyszerű és általános dologról van szó. A mai lehetőségeknek köszönhetően viszonylag könnyen lehet védekezni ezek ellen az esetek ellen, de a felhasználónak óvatosnak kell lennie, és mindenekelőtt a józan eszét kell használnia. Emiatt óvatosnak kell lennie bizalmas adataival.macÉs persze ne kattints minden linkre, amit egy magát nigériainak valló herceg küld az emailedre.
 Amaya Tomanová

 Jan Vajdák
 Jiří Filip