Vratislav Holub
Համակարգիչների և սմարթֆոնների անվտանգությունը մշտապես բարելավվում է։ Չնայած այսօրվա տեխնոլոգիաները համեմատաբար ապահով են, և անվտանգության ճեղքեր կան Apple Շատ դեպքերում նրանք փորձում են անմիջապես շտկել այն, այնպես որ, նույնիսկ այդ դեպքում, չի կարելի երաշխավորել, որ ձեր սարքը չի կոտրվի: Հարձակվողները դա անելու համար կարող են օգտագործել մի քանի մեթոդներ՝ առավել հաճախ հենվելով օգտատերերի անուշադրության և նրանց անտեղյակության վրա: Այնուամենայնիվ, ԱՄՆ կառավարական գործակալությունը Կիբերանվտանգության ազգային կենտրոնը (NCSC) այժմ լսելի է դարձել՝ նախազգուշացնելով հնարավոր ռիսկերի մասին և հրապարակելով 10 գործնական խորհուրդ՝ այդ խնդիրները կանխելու համար։ Այսպիսով, եկեք նայենք նրանց միասին:
Դա կարող է լինել ձեզ հետաքրքրում է
Թարմացրեք ՕՀ-ն և հավելվածները
Ինչպես արդեն նշել ենք հենց ներածության մեջ, (ոչ միայն) Apple փորձում է ժամանակին շտկել բոլոր հայտնի անվտանգության անցքերը թարմացումների միջոցով: Այս տեսանկյունից պարզ է, որ առավելագույն անվտանգության հասնելու համար անհրաժեշտ է, որ դուք միշտ ունենաք ամենաարդիական օպերացիոն համակարգը, որն ապահովում է գրեթե ամենամեծ պաշտպանությունը նշված սխալներից, որոնք այլ կերպ կարող են շահագործվել։ հօգուտ հարձակվողների: iPhone-ի կամ iPad-ի դեպքում դուք կարող եք թարմացնել համակարգը Settings > General > Software Update միջոցով:
Զգույշ եղեք անծանոթների էլեկտրոնային նամակներից
Եթե անհայտ ուղարկողի նամակը հասնում է ձեր մուտքի արկղ, դուք միշտ պետք է զգույշ լինեք: Մեր օրերում, այսպես կոչված, ֆիշինգի դեպքերը գնալով ավելի տարածված են դառնում, երբ հարձակվողը ներկայանում է որպես ստուգված հեղինակություն և փորձում է ձեզ հրապուրել գաղտնի տեղեկատվություն տրամադրելու համար:mace – օրինակ՝ վճարային քարտերի համարները և այլք, կամ նրանք կարող են նաև չարաշահել օգտատերերի վստահությունը և ուղղակիորեն կոտրել նրանց սարքերը:
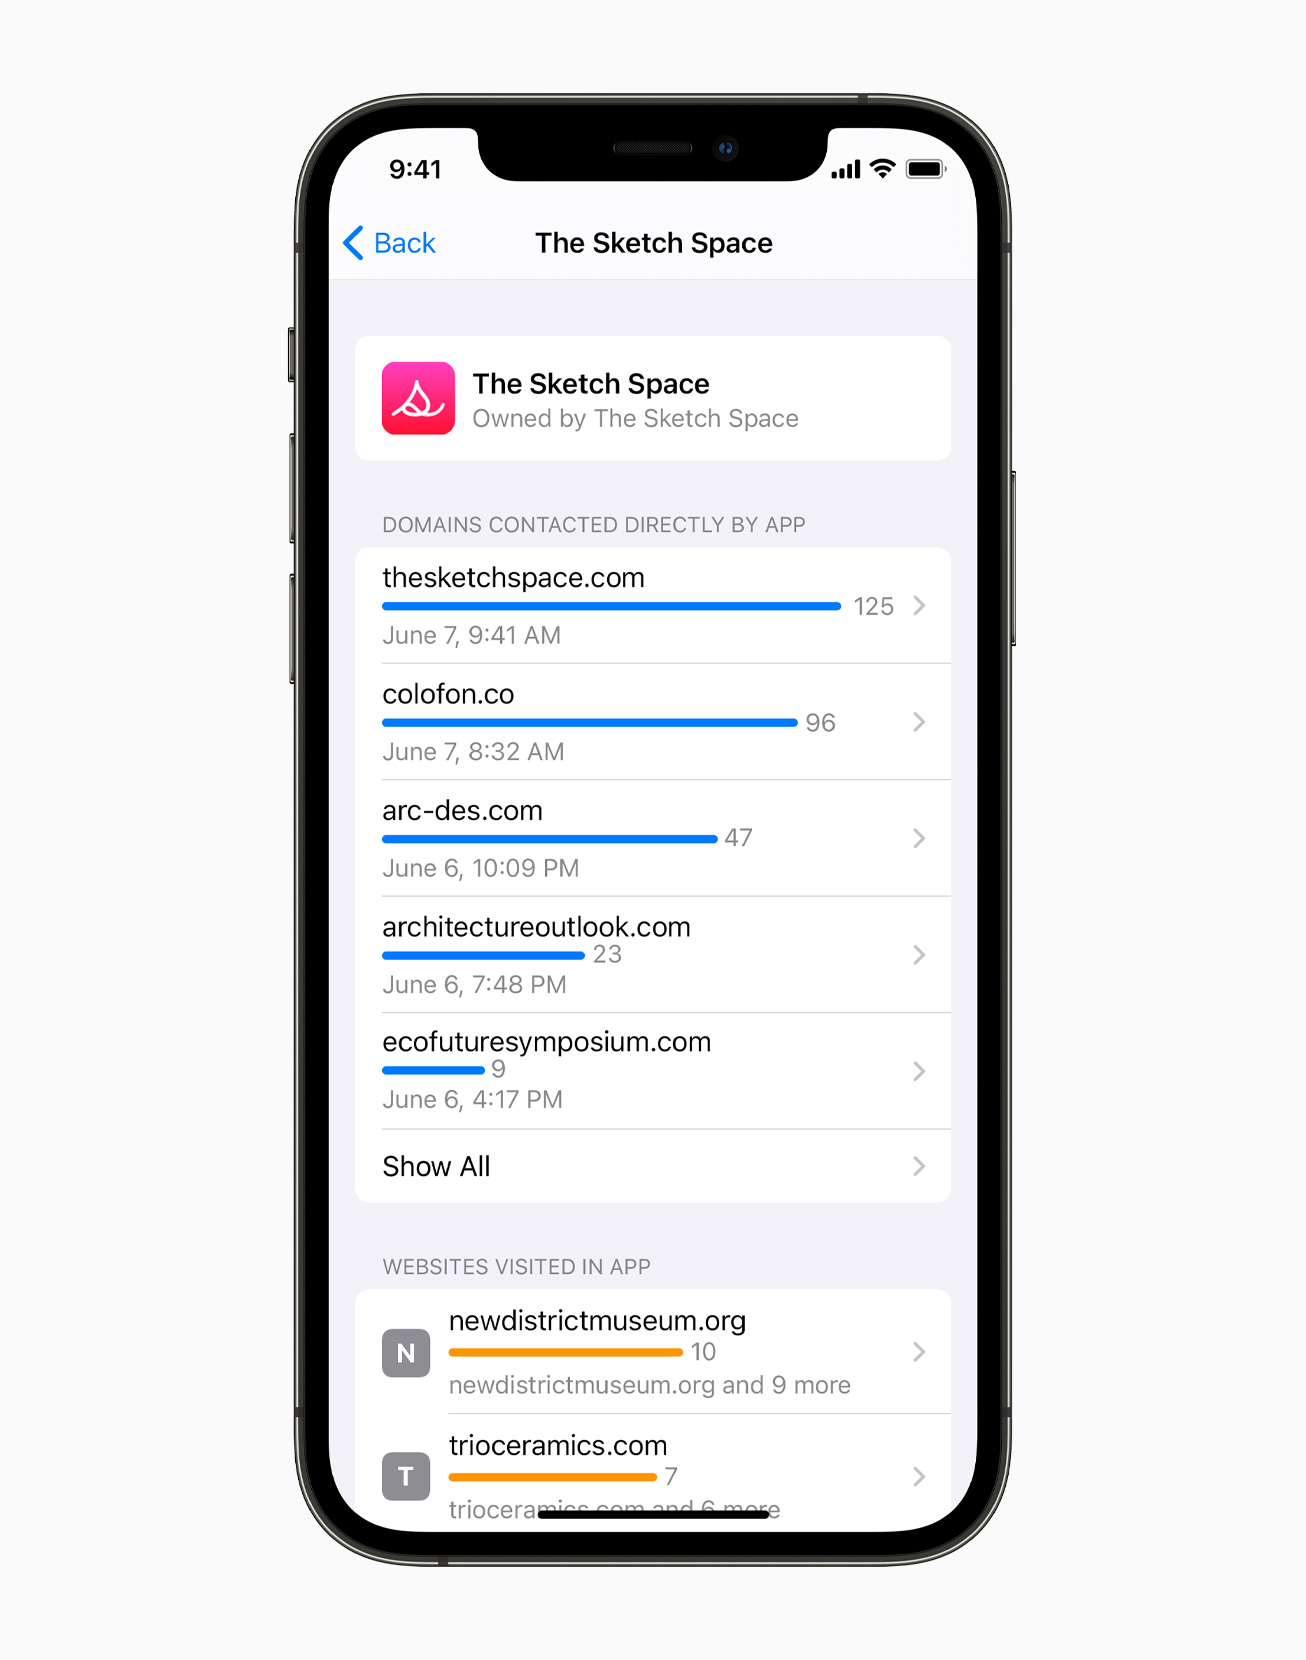
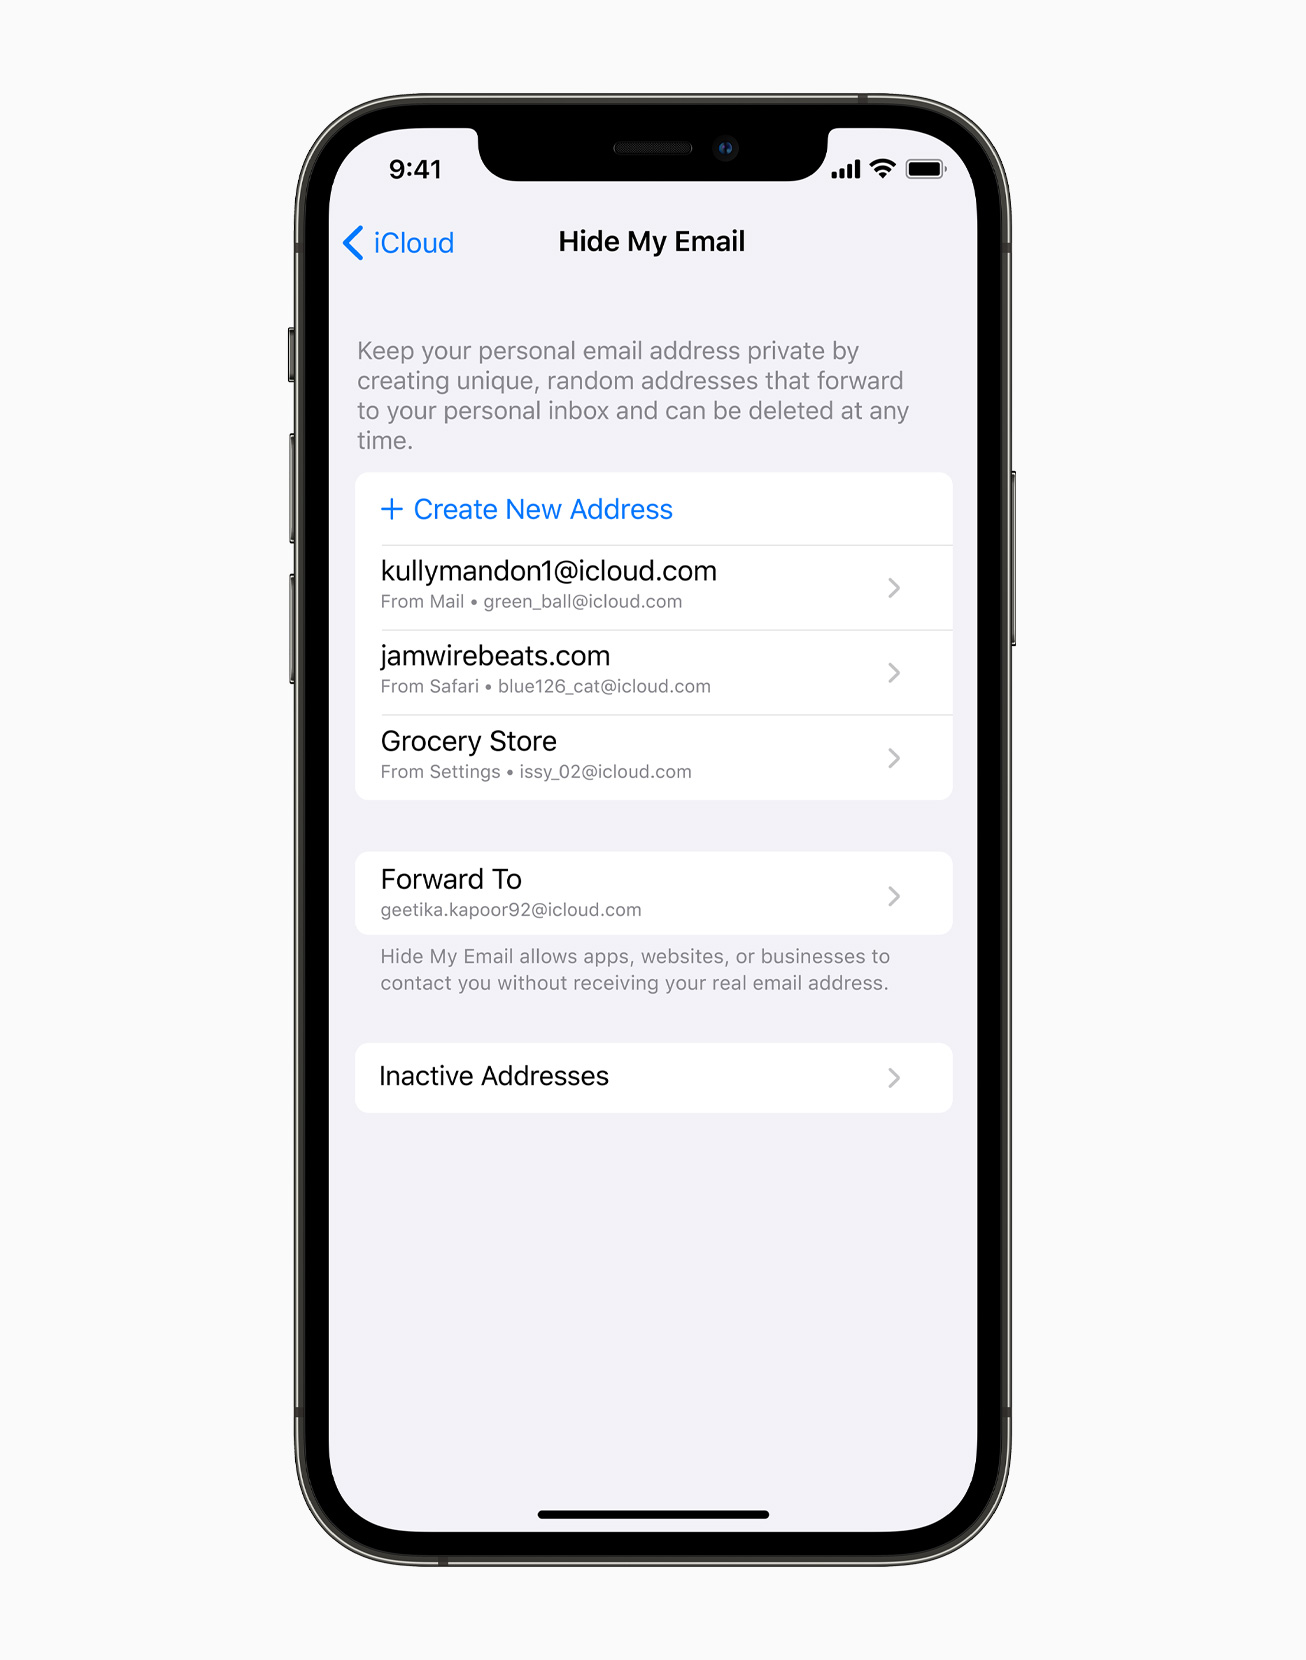
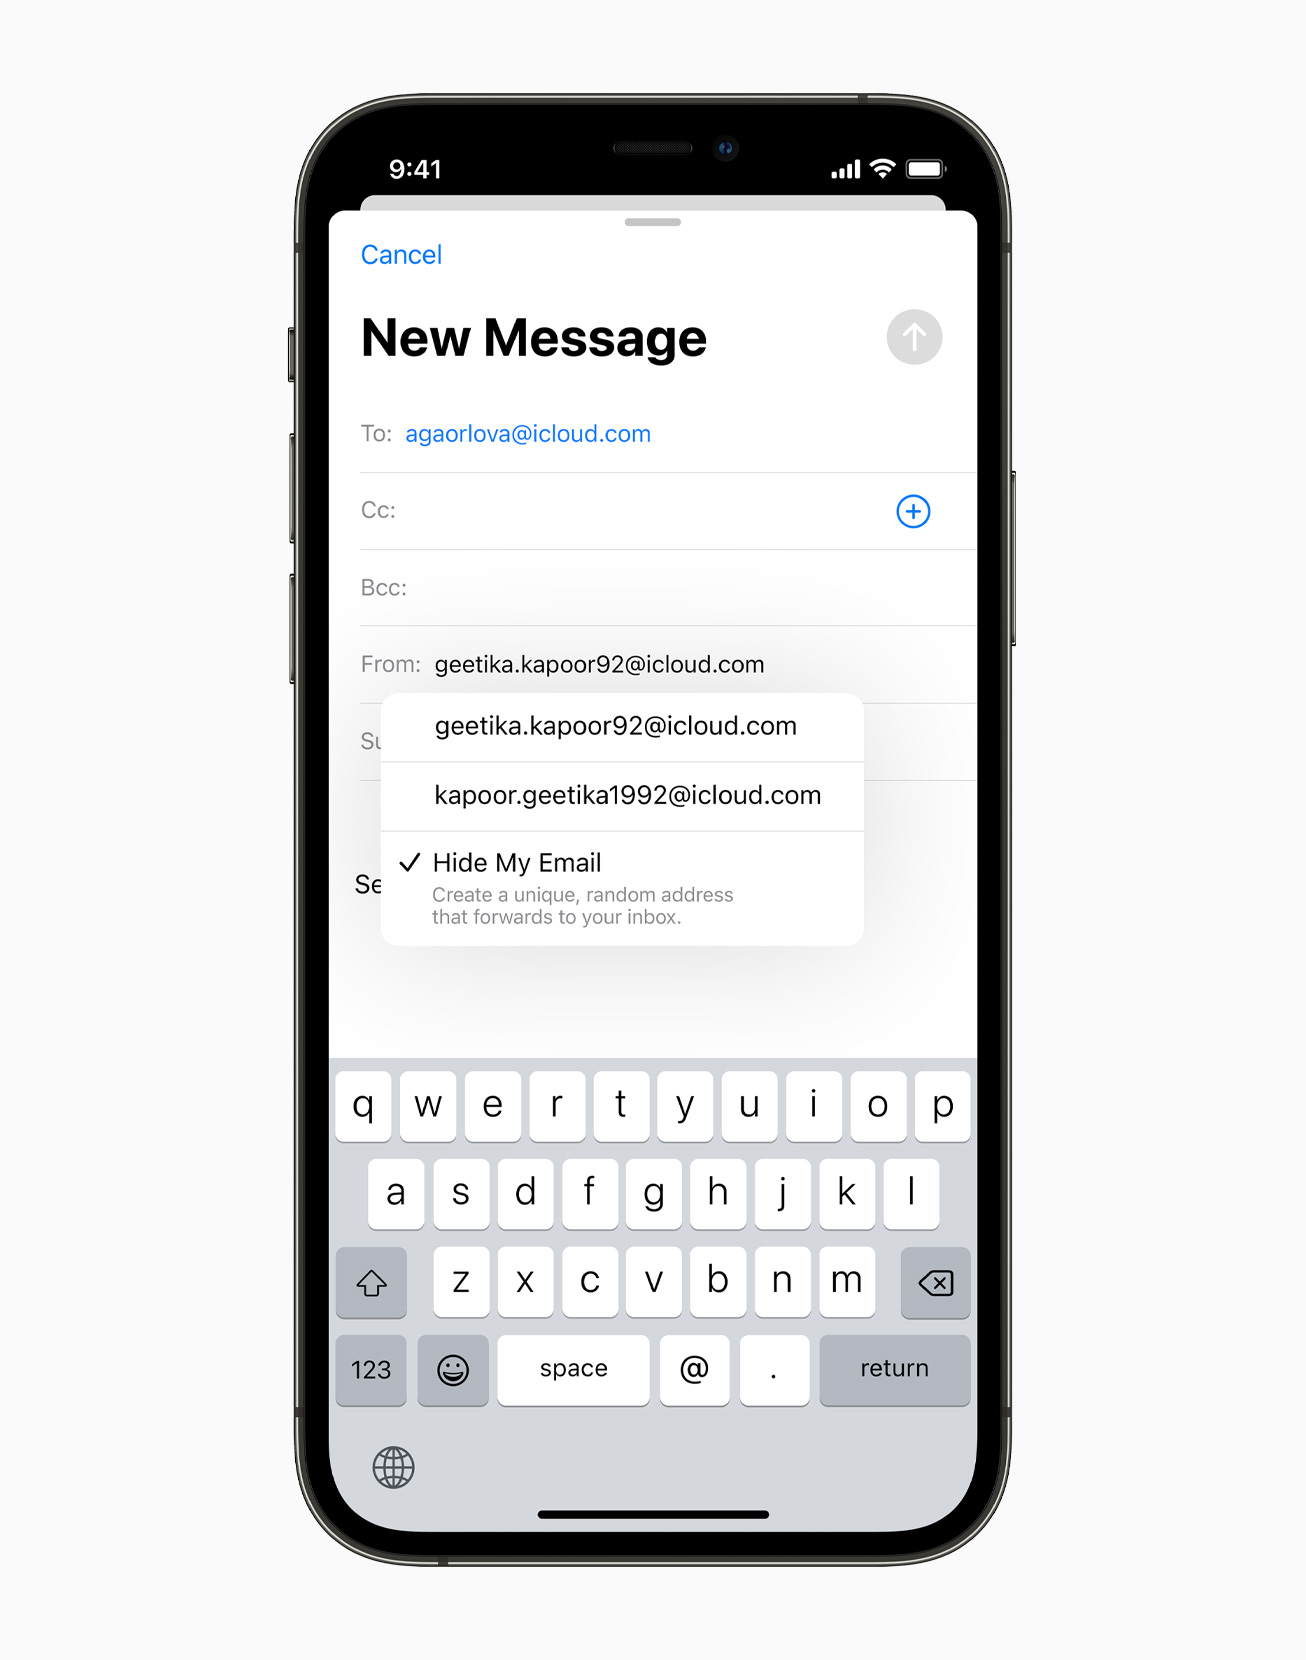
Գաղտնիություն մեջ iOS 15
Զգուշացեք կասկածելի հղումներից և հավելվածներից
Չնայած այսօրվա համակարգերի անվտանգությունը բոլորովին այլ մակարդակի վրա է, քան, օրինակ, տասը տարի առաջ, դա չի նշանակում, որ դուք 100%-ով ապահով եք ինտերնետում: Որոշ դեպքերում ձեզ մնում է բացել էլեկտրոնային փոստ, հղում կամ կցորդ, և հանկարծ ձեր սարքը կարող է հարձակման ենթարկվել: Հետևաբար, զարմանալի չէ, որ անընդհատ խորհուրդ է տրվում չբացել նշված կետերից որևէ մեկը, երբ խոսքը վերաբերում է անհայտ ուղարկողների նամակներին և հաղորդագրություններին: Դուք իսկապես կարող եք խաբել ձեզ:
Այս մեթոդը կրկին կապված է վերոհիշյալ ֆիշինգի հետ։ Հարձակվողները հաճախ նմանակում են բանկերին, հեռախոսային ընկերություններին կամ պետական գործակալություններին, ինչը կարող է օգնել նրանց ձեռք բերել վերոհիշյալ վստահությունը: Ամբողջ էլփոստը կարող է լուրջ թվալ, բայց, օրինակ, հղումը կարող է հանգեցնել ոչ օրիգինալ կայք՝ գործնականում միանման դիզայնով: Այնուհետև անհրաժեշտ է ընդամենը մի պահ անուշադրություն, և դուք անսպասելիորեն ձեր մուտքի տվյալները և այլ տեղեկություններ եք փոխանցում մյուս կողմին:mace.
Ստուգեք հղումները
Այս կետին մենք անդրադարձանք արդեն նախորդ կետում։ Հարձակվողները կարող են ձեզ ուղարկել հղում, որն առաջին հայացքից լիովին նորմալ է թվում: Դրա համար անհրաժեշտ է ընդամենը մեկ նետված տառ, և սեղմելով դրա վրա՝ վերահղում եք դեպի հարձակվողի կայք: Ընդ որում, այս պրակտիկան ամենևին էլ բարդ չէ և կարող է հեշտությամբ չարաշահվել։ Ինտերնետ բրաուզերները դեպքերի ճնշող մեծամասնությունում օգտագործում են այսպես կոչված sans-serif տառատեսակներ, ինչը նշանակում է, որ, օրինակ, փոքր L տառը կարող է փոխարինվել մեծատառ I-ով՝ առանց առաջին հայացքից դա նկատելու:
Եթե անհայտ ուղարկողի կողմից սովորական տեսք ունեցող հղումի հանդիպեք, հաստատ չպետք է սեղմեք դրա վրա։ Փոխարենը, շատ ավելի անվտանգ է պարզապես բացել ձեր բրաուզերը և գնալ կայք ավանդական եղանակով: Բացի այդ, iPhone-ի և iPad-ի բնիկ Mail հավելվածում դուք կարող եք ձեր մատը պահել հղման վրա՝ տեսնելու, թե որտեղ է իրականում գնում հղումը:
Ժամանակ առ ժամանակ վերագործարկեք ձեր սարքը
Դուք չեք կարող ակնկալել, որ ԱՄՆ Կիբերանվտանգության ազգային կենտրոնը խորհուրդ կտա ժամանակ առ ժամանակ վերագործարկել ձեր սարքը: Այնուամենայնիվ, այս ընթացակարգն իր հետ բերում է մի քանի հետաքրքիր առավելություններ. Դուք ոչ միայն կմաքրեք ձեր ժամանակավոր հիշողությունը և տեսականորեն կբարձրացնեք կատարողականությունը, այլև միևնույն ժամանակ կարող եք ազատվել վտանգավոր ծրագրերից, որոնք տեսականորեն կարող են քնած լինել նշված ժամանակավոր հիշողության մեջ: Դա պայմանավորված է նրանով, որ որոշ տեսակի չարամիտ ծրագրեր «կենդանի են պահում» ժամանակավոր հիշողության միջոցով: Իհարկե, որքան հաճախ եք վերագործարկում ձեր սարքը, լիովին կախված է ձեզանից, քանի որ դա կախված է մի քանի գործոններից: NCSC-ն խորհուրդ է տալիս առնվազն շաբաթը մեկ անգամ:
Պաշտպանեք ձեզ գաղտնաբառով
Մեր օրերում չափազանց հեշտ է ապահովել ձեր սարքը: Մենք մեր տրամադրության տակ ունենք բարդ համակարգեր, ինչպիսիք են Touch ID a Face ID, ինչը զգալիորեն դժվարացնում է անվտանգության խախտումը: Նույնը վերաբերում է Android օպերացիոն համակարգով բջջային հեռախոսներին, որոնք հիմնականում հիմնված են մատնահետքի ընթերցողի վրա: Միևնույն ժամանակ, ապահովելով ձեր iPhone-ը կամ iPad-ը գաղտնաբառի կողպեքով և կենսաչափական նույնականացումով, դուք ավտոմատ կերպով կոդավորում եք ձեր սարքի բոլոր տվյալները: Տեսականորեն, առանց գաղտնաբառը (գուշակելու) այս տվյալների մուտք գործելը գործնականում անհնար է։
Դա կարող է լինել ձեզ հետաքրքրում է
 Adam Kos
Այնուամենայնիվ, սարքերը անխոցելի չեն: Մասնագիտական սարքավորումների և ճիշտ գիտելիքների դեպքում գործնականում ամեն ինչ հնարավոր է: Չնայած դուք կարող եք երբեք չհանդիպել նմանատիպ սպառնալիքի, քանի որ քիչ հավանական է, որ դուք դառնաք բարդ կիբեռհարձակումների թիրախ, այնուամենայնիվ, արժե մտածել, թե արդյոք ավելի լավ կլինի ինչ-որ կերպ ամրապնդել ձեր անվտանգությունը: Նման դեպքում խորհուրդ է տրվում ընտրել ավելի երկար տառա-թվային գաղտնաբառ, որը հեշտությամբ կարող է տարիներ պահանջվել կոտրելու համար, եթե դուք որպես կոդ չնշեք ձեր անունը կամ « 123456 » տողը:
Ֆիզիկական վերահսկողություն ունեցեք սարքի վրա
Սարքը հեռակա կարգով կոտրելը կարող է բավականին բարդ լինել: Բայց ավելի վատ է, երբ հարձակվողը ֆիզիկական հասանելիություն է ստանում, օրինակ, տվյալ հեռախոսին, որի դեպքում կարող է ընդամենը մի քանի րոպե տևել, որպեսզի նա կոտրի այն կամ չարամիտ ծրագրեր տեղադրի: Այդ պատճառով պետական գործակալությունը խորհուրդ է տալիս հսկել ձեր սարքը և, օրինակ, համոզվել, որ սարքը կողպված է, երբ այն դնում եք սեղանին, գրպանում կամ պայուսակում:
Կիբերանվտանգության ազգային կենտրոնը նաև հավելում է, որ եթե, օրինակ, անհայտ անձը ձեզ հարցնի, թե արդյոք կարող է զանգահարել ձեզ արտակարգ իրավիճակի պատճառով, դուք դեռ կարող եք օգնել նրան։ Պարզապես անհրաժեշտ է լինել չափազանց զգույշ և, օրինակ, խնդրել, որ ստացողը ինքդ հավաքի հեռախոսահամարը, իսկ հետո հանձնի քո հեռախոսը: Օրինակ՝ այդպիսին iPhone կարող է նաև արգելափակվել ակտիվ զանգի ժամանակ: Այս դեպքում ընդամենը պետք է միացնել բարձրախոսի ռեժիմը, կողպեք սարքը կողային կոճակով և նորից միացնեք ականջակալին:
Օգտագործեք վստահելի VPN
Առցանց գաղտնիությունը և անվտանգությունը պահպանելու լավագույն միջոցներից մեկը VPN ծառայությունից օգտվելն է: Չնայած VPN ծառայությունը կարող է բավականին հուսալիորեն գաղտնագրել ձեր կապը և քողարկել ձեր գործունեությունը ձեր ինտերնետ մատակարարից և ձեր այցելած սերվերներից, չափազանց կարևոր է, որ դուք օգտագործեք ստուգված և վստահելի ծառայություն: Կա մի փոքր որս. Այս դեպքում դուք կարող եք իրականում թաքցնել ձեր առցանց գործունեությունը, IP հասցեն և գտնվելու վայրը գրեթե բոլոր կողմերից, բայց VPN մատակարարին, իհարկե, հասանելի կլինի այս տվյալները: Այնուամենայնիվ, հեղինակավոր ծառայությունները երաշխավորում են, որ ոչ մի տեղեկությունmacՆրանք ոչ մի տեղեկություն չեն պահում իրենց օգտատերերի մասին: Այդ իսկ պատճառով կարևոր է նաև որոշել՝ հավելյալ կվճարե՞ք ստուգված մատակարարի համար, թե՞ փորձեք ավելի վստահելի ընկերություն, որը, օրինակ, անվճար VPN ծառայություններ է տրամադրում:
Դա կարող է լինել ձեզ հետաքրքրում է
Անջատել տեղորոշման ծառայությունները
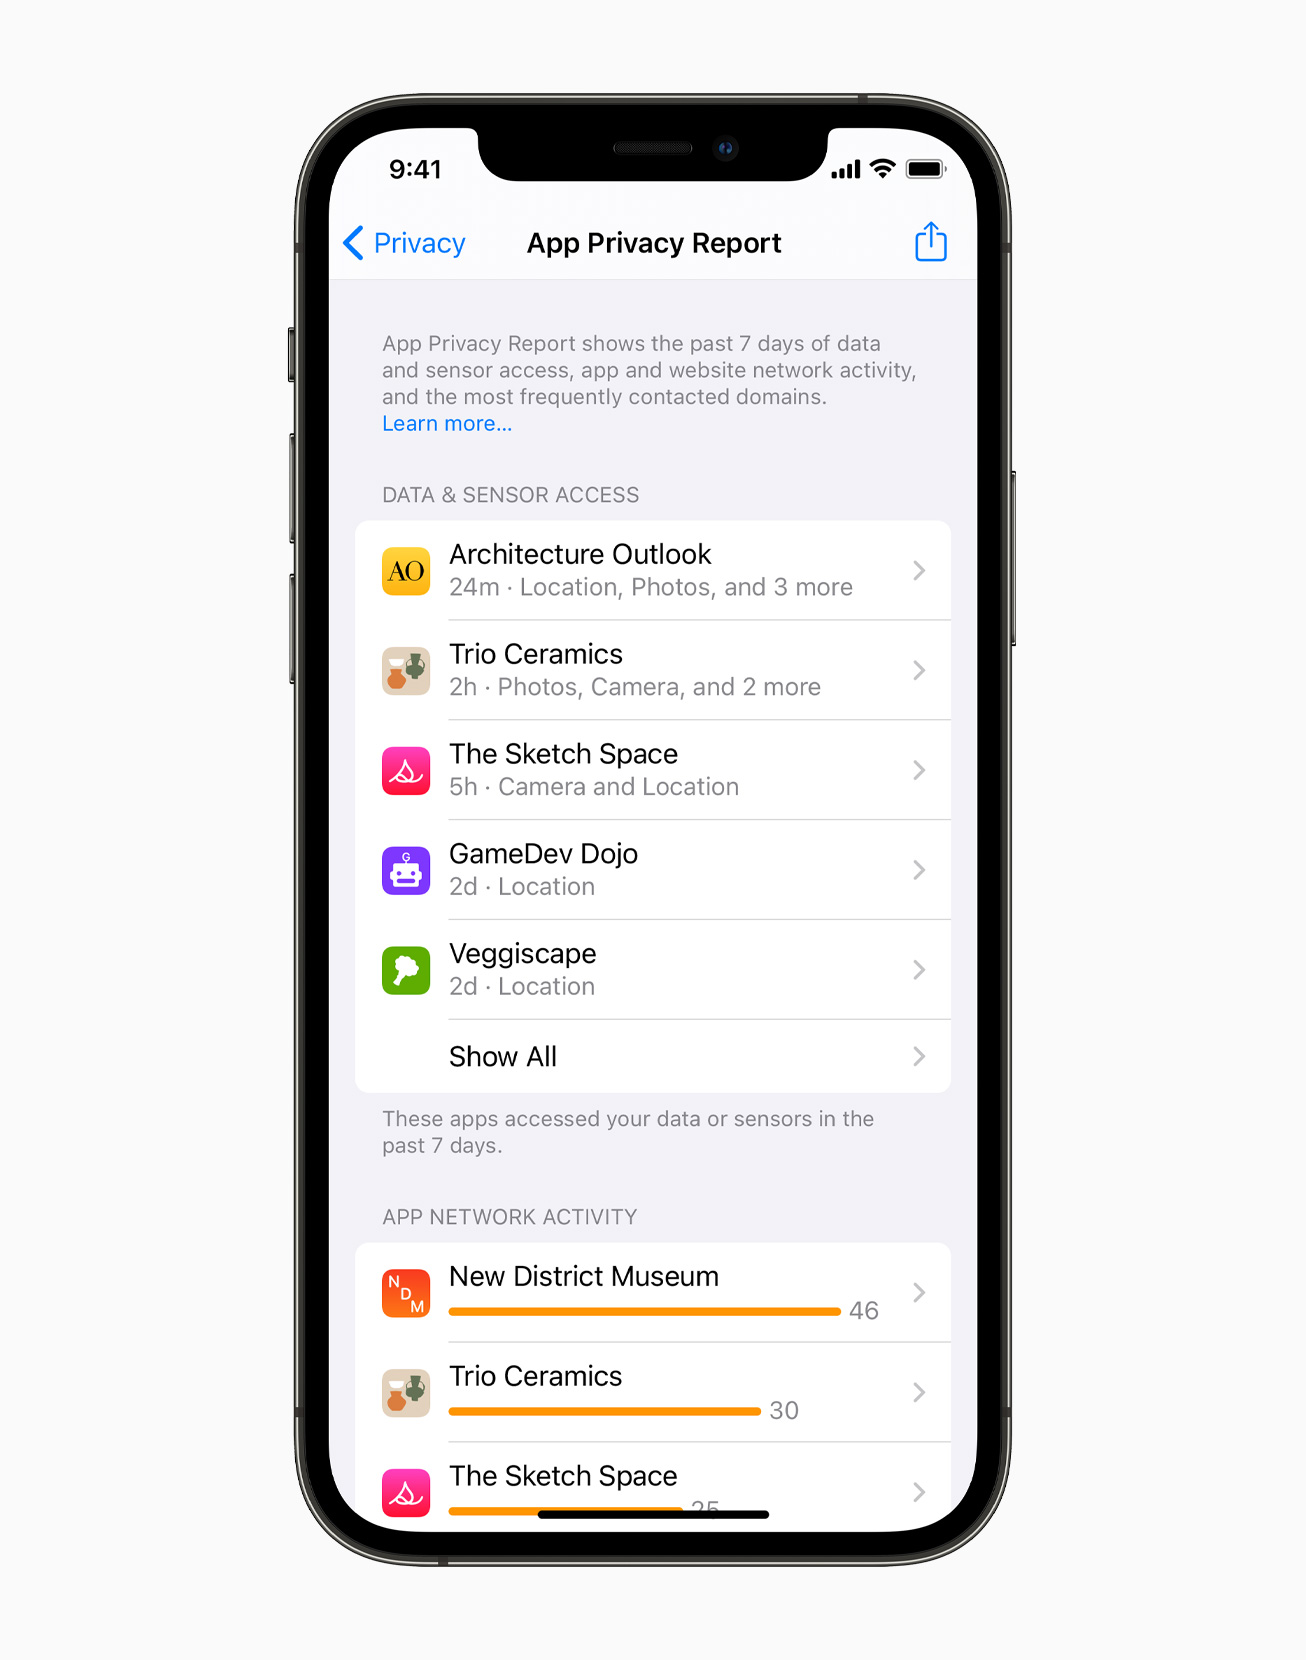
Ինֆորmacև օգտագործողի գտնվելու վայրը չափազանց արժեքավոր են տարբեր ոլորտներում: Դրանք կարող են հիանալի գործիք լինել մարքեթոլոգների համար, օրինակ՝ գովազդի թիրախավորման առումով, սակայն դրանցով հետաքրքրված են նաև կիբերհանցագործները։ Այս խնդիրը մասամբ լուծվում է VPN ծառայություններով, որոնք կարող են քողարկել ձեր IP հասցեն և գտնվելու վայրը, բայց, ցավոք, ոչ բոլորից: Դուք հավանաբար ունեք մի քանի հավելվածներ ձեր iPhone-ում, որոնք հասանելի են տեղորոշման ծառայություններին: Սրանք են appԱյնուհետև նրանք կարող են հեռախոսից ստանալ ճշգրիտ գտնվելու վայրը: Դուք կարող եք հեռացնել դրանց մուտքը դեպի Կարգավորումներ > Գաղտնիություն > Տեղադրության ծառայություններ:
Դա կարող է լինել ձեզ հետաքրքրում է
 Pavel Jelič
Օգտագործեք ողջախոհություն
Ինչպես արդեն մի քանի անգամ նշել ենք, գործնականում ոչ մի սարքավորում լիովին դիմացկուն չէ հակերությանը: Միևնույն ժամանակ, դա չի նշանակում, որ դա չափազանց պարզ և սովորական բան է։ Այսօրվա տարբերակների շնորհիվ այս դեպքերից պաշտպանվելը համեմատաբար հեշտ է, սակայն օգտատերը պետք է զգույշ լինի և, առաջին հերթին, օգտագործի ողջախոհությունը։ Այդ իսկ պատճառով, դուք պետք է զգույշ լինեք ձեր զգայուն տեղեկատվության հետ:macԵվ, իհարկե, մի սեղմեք յուրաքանչյուր հղման վրա, որը ինքնակոչ նիգերիացի արքայազնն ուղարկում է ձեր էլ.
 Amaya Tomanová

 Jan Vajdák
 Jiří Filip