Vratislav Holub
Keamanan komputer dan ponsel pintar terus ditingkatkan. Meskipun teknologi saat ini relatif aman dan celah keamanan memang ada Apple dalam kebanyakan kasus, mereka mencoba untuk segera memperbaikinya, meskipun demikian, tidak ada jaminan bahwa perangkat Anda tidak akan diretas. Penyerang dapat menggunakan beberapa metode untuk melakukan hal ini, paling sering mengandalkan kurangnya perhatian pengguna dan ketidaktahuan mereka. Namun, lembaga pemerintah AS National Cyber Security Center (NCSC) kini telah mengumumkan, memperingatkan kemungkinan risiko dan menerbitkan 10 tips praktis untuk mencegah masalah ini. Jadi mari kita lihat bersama-sama.
Bisa jadi Anda minati
Perbarui OS dan aplikasi
Seperti yang telah kami nyatakan di bagian pendahuluan, (tidak hanya) Apple mencoba memperbaiki semua lubang keamanan yang diketahui secara tepat waktu melalui pembaruan. Dari sudut pandang ini, jelas bahwa untuk mencapai keamanan maksimum, Anda harus selalu memiliki sistem operasi terbaru, yang menjamin perlindungan terbesar terhadap kesalahan yang disebutkan, yang dapat dieksploitasi. untuk kepentingan penyerang. Untuk iPhone atau iPad, Anda dapat memperbarui sistem melalui Pengaturan > Umum > Pembaruan Perangkat Lunak.
Berhati-hatilah dengan email orang asing
Jika email dari pengirim yang tidak dikenal masuk ke kotak masuk Anda, Anda harus selalu berhati-hati. Saat ini, kasus yang disebut phishing semakin umum terjadi, di mana penyerang menyamar sebagai otoritas terverifikasi dan mencoba memikat Anda agar memberikan informasi sensitif.mace - misalnya, nomor kartu pembayaran dan lainnya - atau mereka juga dapat menyalahgunakan kepercayaan pengguna dan langsung meretas perangkat mereka.
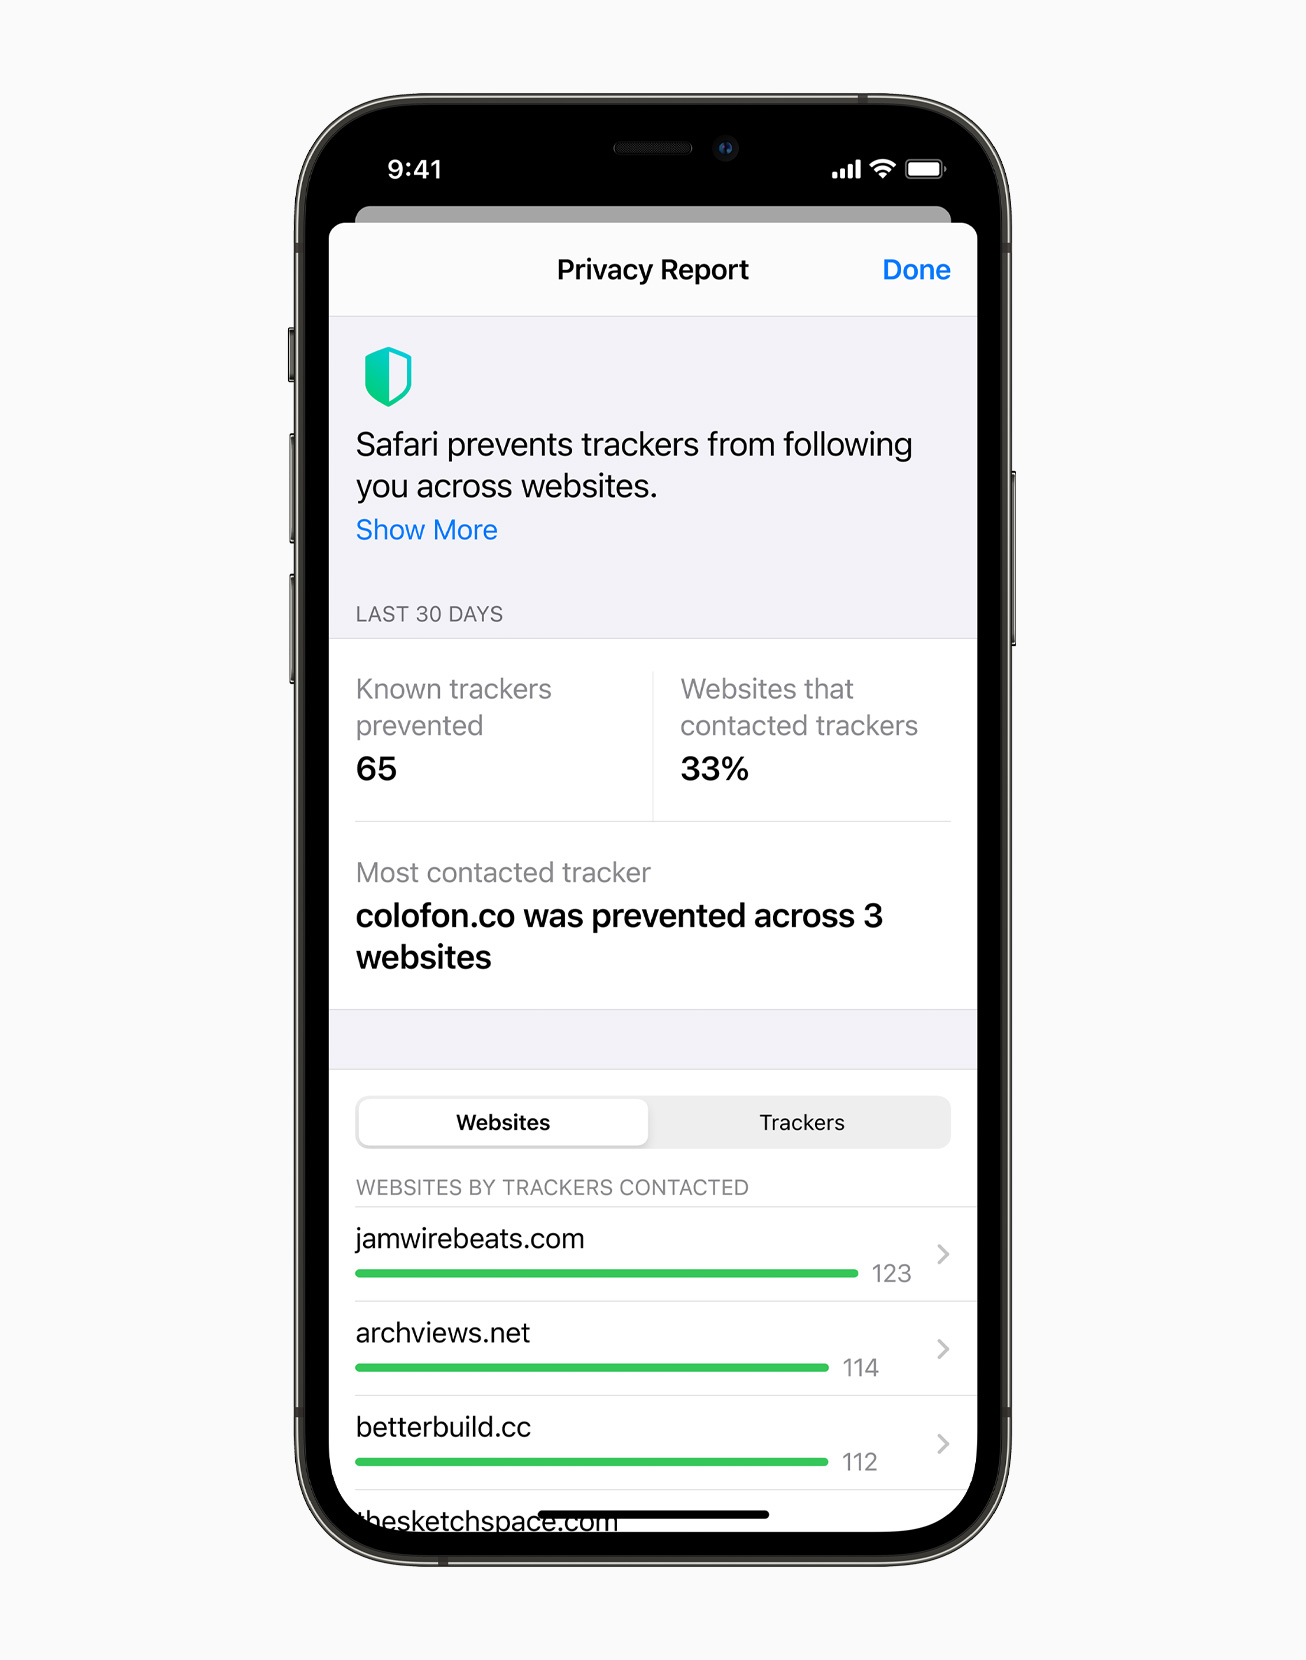
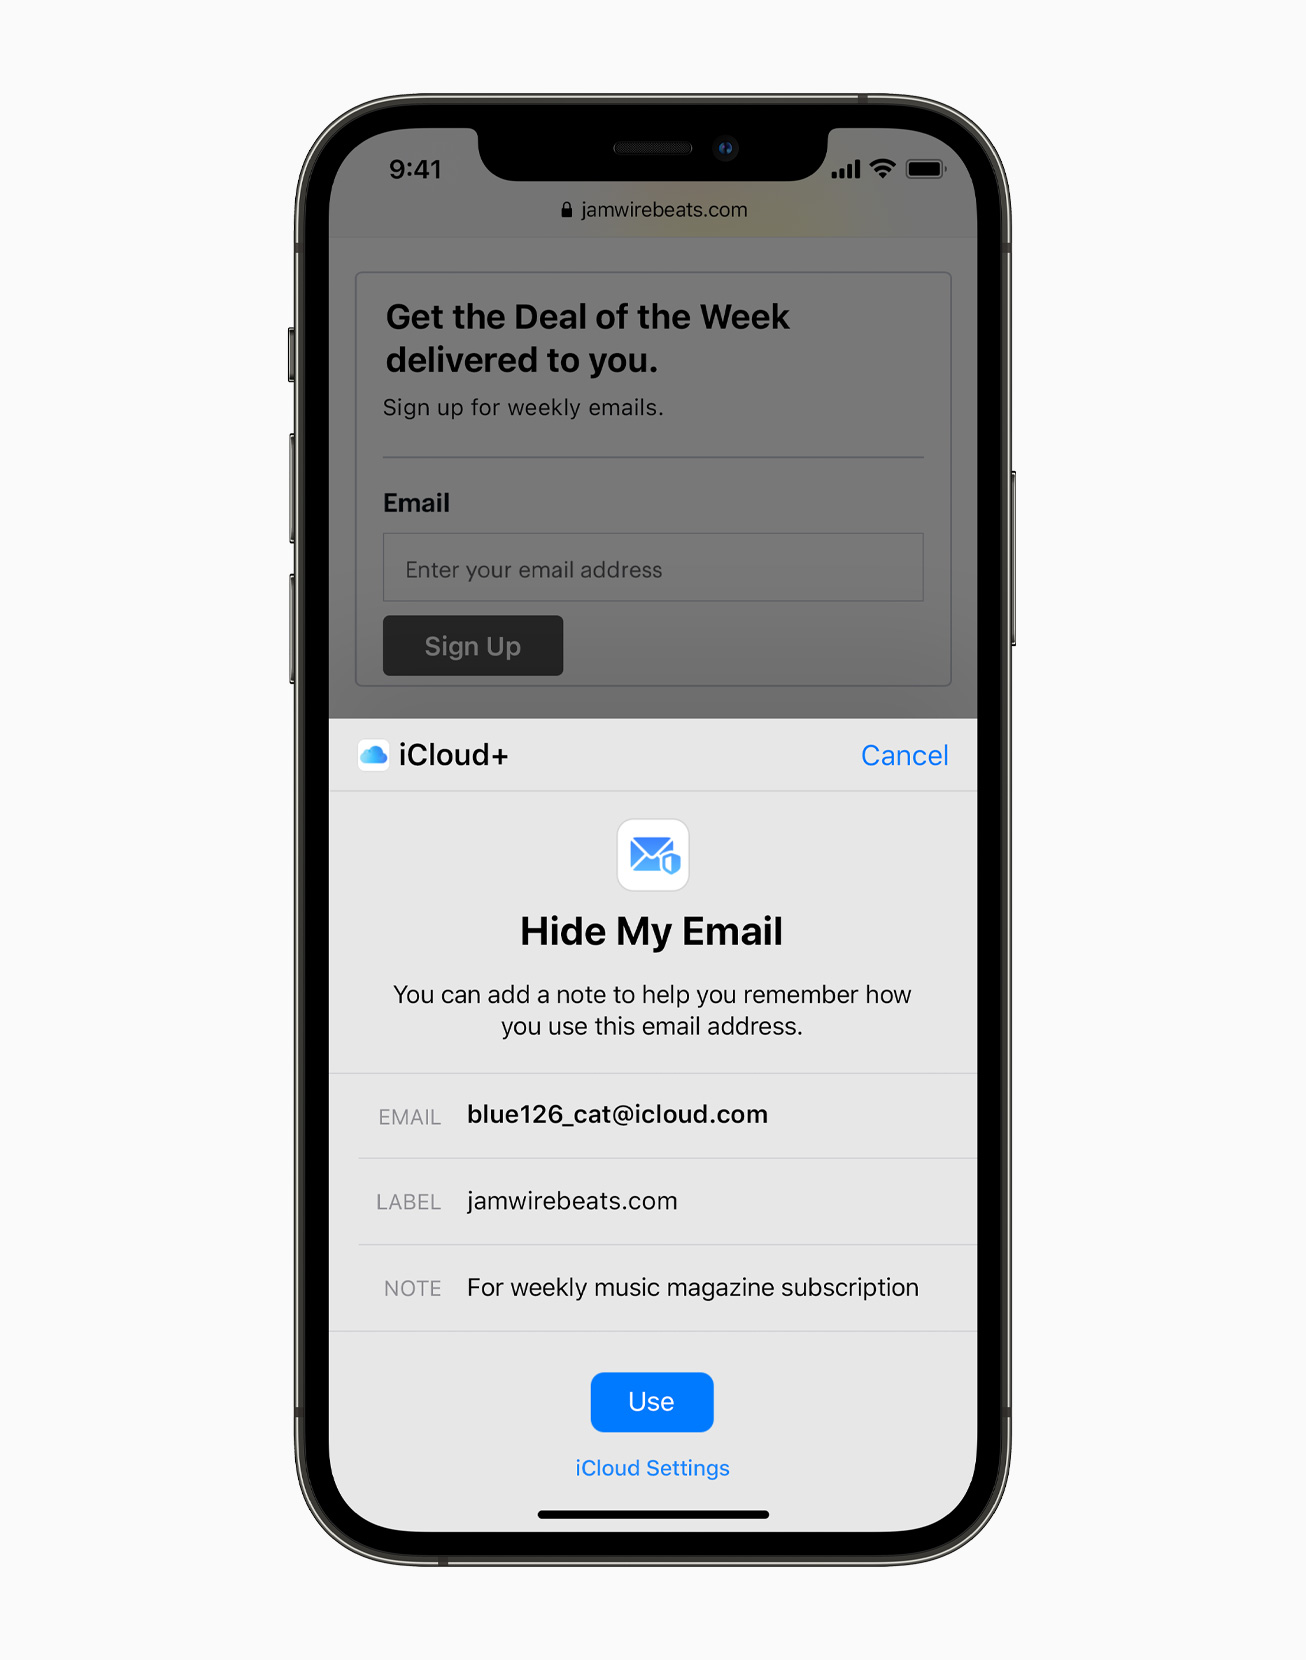
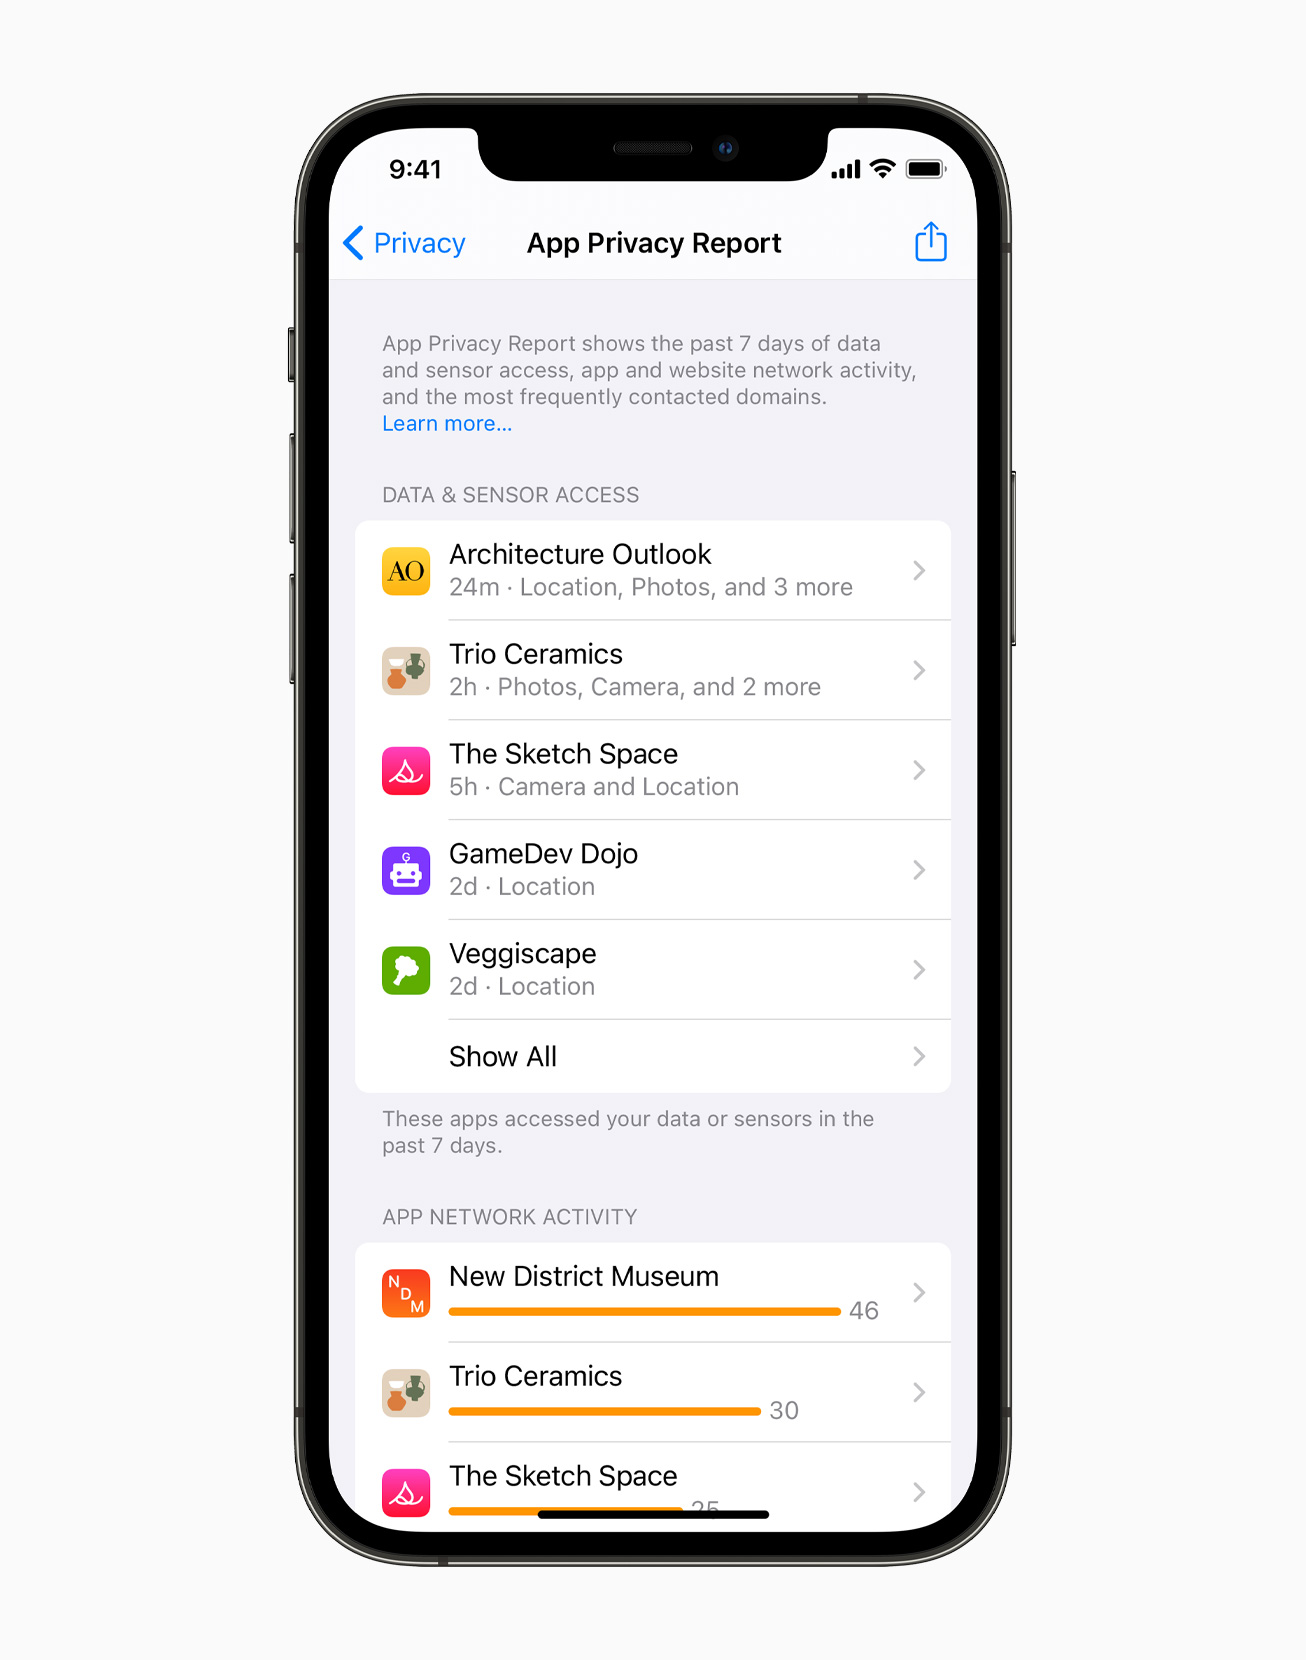
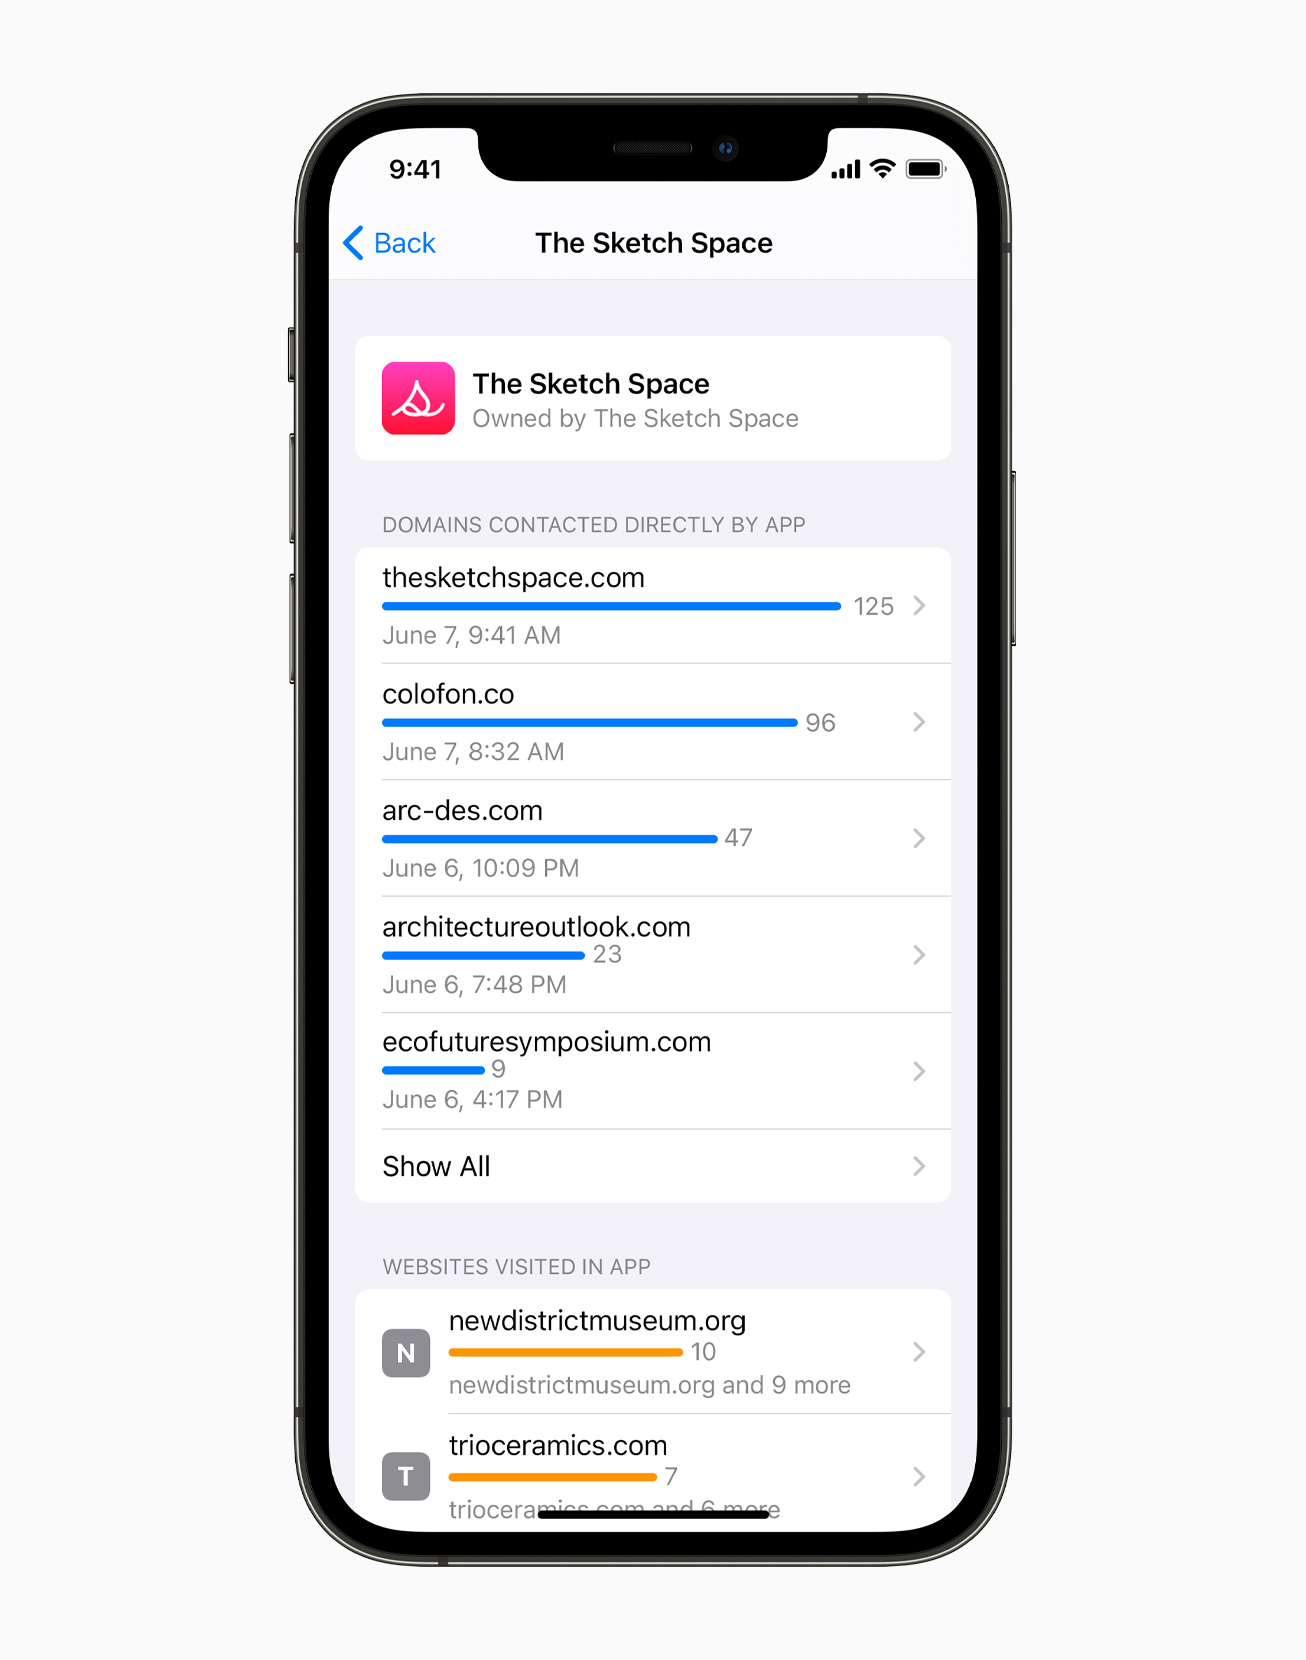
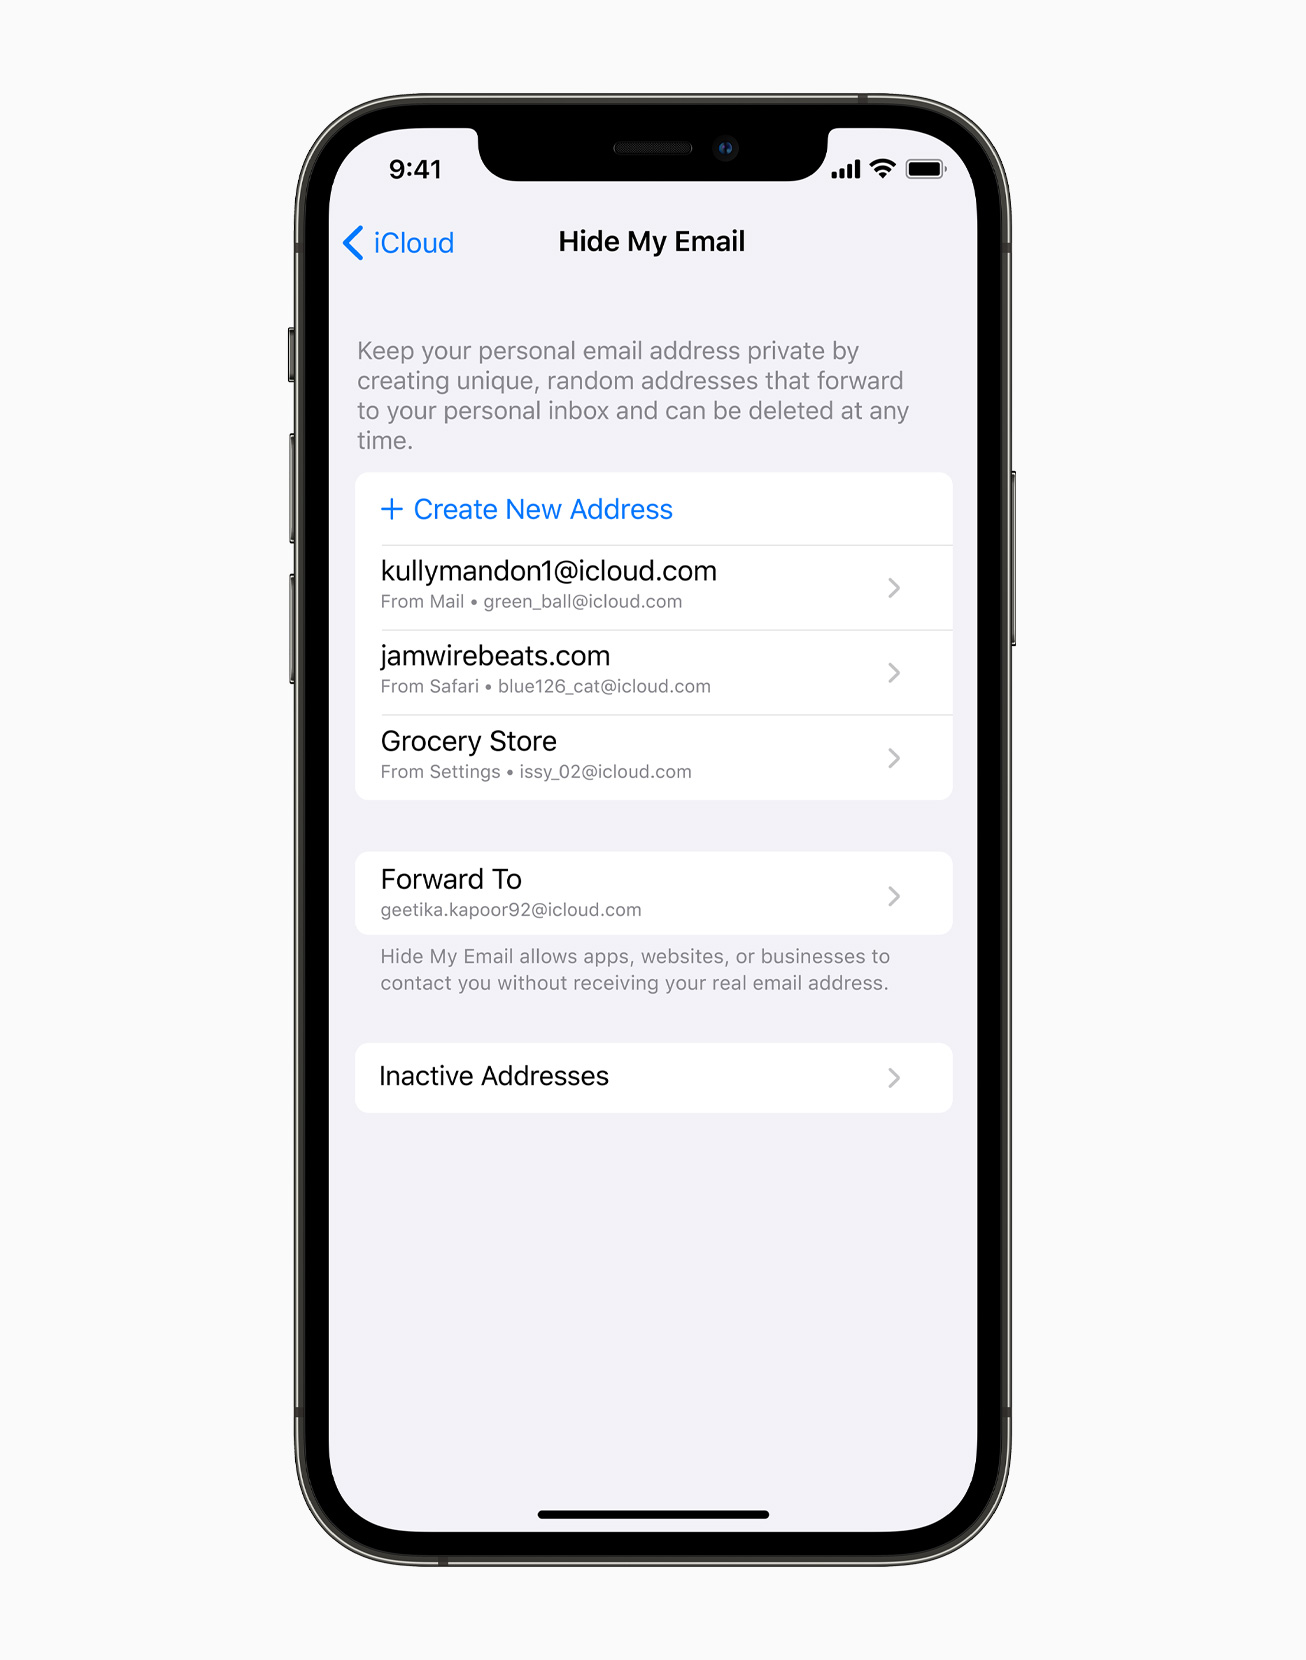
Privasi di iOS 15
Waspadai tautan dan lampiran yang mencurigakan
Meskipun keamanan sistem saat ini berada pada tingkat yang sama sekali berbeda dibandingkan sepuluh tahun yang lalu, misalnya, ini tidak berarti Anda 100% aman di Internet. Dalam beberapa kasus, yang perlu Anda lakukan hanyalah membuka email, tautan, atau lampiran, dan tiba-tiba perangkat Anda dapat diserang. Oleh karena itu, tidak mengherankan jika Anda selalu disarankan untuk tidak membuka item apa pun yang disebutkan terkait email dan pesan dari pengirim yang tidak dikenal. Anda benar-benar bisa mengacaukan diri sendiri.
Metode ini lagi-lagi terkait dengan phishing yang telah disebutkan sebelumnya. Penyerang sering kali menyamar sebagai bank, perusahaan telepon, atau lembaga pemerintah, yang dapat membantu mereka memperoleh kepercayaan tersebut. Seluruh email tersebut mungkin tampak serius, tetapi misalnya, tautannya mungkin mengarah ke situs web yang tidak orisinal dengan desain yang hampir identik. Lalu, yang dibutuhkan hanyalah satu momen ketidakpedulian dan Anda tiba-tiba menyerahkan detail login dan informasi lainnya kepada pihak lain.mace.
Periksa tautannya
Kami sudah menyentuh poin ini di poin sebelumnya. Penyerang dapat mengirimi Anda tautan yang terlihat normal pada pandangan pertama. Yang diperlukan hanyalah satu huruf yang dilempar dan mengkliknya akan mengarahkan Anda ke situs web penyerang. Terlebih lagi, praktik ini tidak rumit sama sekali dan dapat dengan mudah disalahgunakan. Browser internet di sebagian besar kasus menggunakan apa yang disebut font sans-serif, yang berarti, misalnya, huruf kecil L dapat diganti dengan huruf kapital I tanpa Anda menyadarinya pada pandangan pertama.
Jika Anda menemukan tautan yang tampak normal dari pengirim yang tidak dikenal, Anda sebaiknya tidak mengekliknya. Sebaliknya, jauh lebih aman untuk membuka browser Anda dan membuka situsnya dengan cara tradisional. Selain itu, di aplikasi Mail asli di iPhone dan iPad, Anda dapat menahan jari Anda pada tautan untuk melihat pratinjau ke mana sebenarnya tautan tersebut diarahkan.
Mulai ulang perangkat Anda dari waktu ke waktu
Anda mungkin tidak mengharapkan Pusat Keamanan Siber Nasional AS untuk merekomendasikan memulai ulang perangkat Anda dari waktu ke waktu. Namun, prosedur ini membawa beberapa manfaat menarik. Anda tidak hanya akan menghapus memori sementara dan secara teoritis meningkatkan kinerja, tetapi pada saat yang sama Anda dapat menyingkirkan perangkat lunak berbahaya yang secara teori mungkin tertidur di suatu tempat di memori sementara tersebut. Hal ini karena beberapa jenis malware “tetap hidup” melalui memori sementara. Tentu saja, seberapa sering Anda memulai ulang perangkat sepenuhnya terserah Anda, karena ini bergantung pada beberapa faktor. NCSC merekomendasikan setidaknya seminggu sekali.
Lindungi diri Anda dengan kata sandi
Saat ini, sangat mudah untuk mengamankan perangkat Anda. Kami memiliki sistem canggih yang dapat kami gunakan seperti Touch ID a Face ID, yang membuat pembobolan keamanan menjadi jauh lebih sulit. Hal yang sama berlaku untuk telepon seluler dengan sistem operasi Android, yang sebagian besar mengandalkan pembaca sidik jari. Pada saat yang sama, dengan mengamankan iPhone atau iPad Anda dengan kunci kode sandi dan autentikasi biometrik, Anda secara otomatis mengenkripsi semua data di perangkat Anda. Secara teoritis, secara praktis mustahil untuk mengakses data ini tanpa (menebak) kata sandinya.
Bisa jadi Anda minati
 Adam Kos
Namun, perangkat tidaklah kebal. Dengan peralatan profesional dan pengetahuan yang tepat, hampir semua hal mungkin dilakukan. Meskipun Anda mungkin tidak akan pernah menghadapi ancaman serupa, karena Anda kemungkinan besar bukan target serangan siber yang canggih, tetap perlu dipertimbangkan apakah akan lebih baik untuk memperkuat keamanan Anda. Dalam hal ini, disarankan untuk memilih kata sandi alfanumerik yang lebih panjang, yang dapat dengan mudah membutuhkan waktu bertahun-tahun untuk diretas – kecuali Anda menetapkan nama Anda atau rangkaian karakter “ 123456 ” sebagai kodenya.
Memiliki kontrol fisik atas perangkat
Meretas perangkat dari jarak jauh bisa jadi cukup rumit. Namun yang lebih buruk lagi adalah ketika penyerang memperoleh akses fisik, misalnya, ke ponsel tertentu, sehingga penyerang hanya perlu beberapa saat untuk meretas ponsel tersebut atau menanam malware. Oleh karena itu, lembaga pemerintah menganjurkan agar Anda merawat perangkat Anda dan, misalnya, memastikan perangkat terkunci saat Anda meletakkannya di atas meja, di saku, atau di dalam tas.
Pusat Keamanan Siber Nasional juga menambahkan bahwa jika, misalnya, orang yang tidak dikenal bertanya apakah mereka dapat menghubungi Anda karena keadaan darurat, Anda masih dapat membantu mereka. Anda hanya perlu bersikap ekstra hati-hati dan, misalnya, meminta penerima untuk menghubungi nomor telepon itu sendiri - dan kemudian menyerahkan telepon Anda. Misalnya saja seperti iPhone juga dapat dikunci selama panggilan aktif. Dalam hal ini, yang perlu Anda lakukan hanyalah mengaktifkan mode speaker, mengunci perangkat dengan tombol samping, lalu beralih kembali ke earpiece.
Gunakan VPN tepercaya
Salah satu cara terbaik untuk menjaga privasi dan keamanan daring adalah dengan menggunakan layanan VPN. Meskipun layanan VPN dapat mengenkripsi koneksi Anda dengan cukup andal dan menyembunyikan aktivitas Anda dari penyedia internet dan server yang Anda kunjungi, sangat penting bagi Anda untuk menggunakan layanan yang terverifikasi dan tepercaya. Ada kendala kecil. Dalam kasus ini, Anda sebenarnya dapat menyembunyikan aktivitas daring, alamat IP, dan lokasi Anda dari hampir semua pihak, tetapi penyedia VPN tentu saja akan memiliki akses ke data ini. Namun, layanan yang memiliki reputasi baik menjamin bahwa tidak ada informasimacMereka tidak menyimpan informasi apa pun tentang penggunanya. Karena alasan ini, penting juga untuk memutuskan apakah Anda akan membayar ekstra untuk penyedia yang terverifikasi atau mencoba perusahaan yang lebih dapat diandalkan yang menyediakan layanan VPN gratis, misalnya.
Bisa jadi Anda minati
Nonaktifkan layanan lokasi
Informasimacdan lokasi pengguna sangat berharga di berbagai industri. Mereka dapat menjadi alat yang hebat bagi para pemasar, misalnya, dalam hal penargetan iklan, tetapi tentu saja para penjahat dunia maya juga tertarik padanya. Masalah ini sebagian dipecahkan oleh layanan VPN, yang dapat menyembunyikan alamat IP dan lokasi Anda, tetapi sayangnya tidak semua orang bisa melakukannya. Anda mungkin memiliki beberapa aplikasi di iPhone Anda yang memiliki akses ke layanan lokasi. Ini adalah orang-orangnya appMereka kemudian bisa mendapatkan lokasi tepat dari telepon. Anda dapat menghapus akses ke sana di Pengaturan > Privasi > Layanan Lokasi.
Bisa jadi Anda minati
 Pavel Jelič
Gunakan akal sehat
Seperti yang telah kami tunjukkan beberapa kali, praktis tidak ada perangkat yang sepenuhnya tahan terhadap peretasan. Namun, ini tidak berarti bahwa itu adalah sesuatu yang terlalu sederhana dan umum. Berkat pilihan yang ada saat ini, relatif mudah untuk mempertahankan diri terhadap kasus-kasus seperti itu, tetapi pengguna harus berhati-hati dan, yang terutama, menggunakan akal sehat. Karena alasan ini, Anda harus berhati-hati dengan informasi sensitif Anda.macDan tentu saja, jangan mengklik setiap tautan yang dikirim oleh seorang pangeran Nigeria yang memproklamirkan diri ke email Anda.
 Amaya Tomanová

 Jan Vajdák
 Jiří Filip