Vratislav Holub
パソコンやスマートフォンのセキュリティは常に向上しています。今日のテクノロジーは比較的安全であり、セキュリティ上の亀裂は存在しますが、 Apple ほとんどの場合、すぐに修復しようとするため、たとえそうであっても、デバイスがハッキングされないという保証はありません。攻撃者はこれを行うためにいくつかの方法を使用できますが、ほとんどの場合、ユーザーの不注意や無知に依存します。しかし、米国政府機関である国家サイバー セキュリティ センター (NCSC) は、潜在的なリスクを警告し、これらの問題を防ぐための 10 の実践的なヒントを公開して、その存在を明らかにしました。それでは、それらを一緒に見てみましょう。
かもしれない 興味がありますか
OSやアプリケーションのアップデート
冒頭ですでに述べたように、(それだけではありません) Apple アップデートを通じて、既知のセキュリティ ホールをすべてタイムリーに修正しようとします。この観点から、最大限のセキュリティを達成するには、常に最新のオペレーティング システムを使用する必要があり、これにより、悪用される可能性がある前述のエラーに対してほぼ最大限の保護が保証されます。攻撃者の利益のために。 iPhone または iPad の場合は、[設定] > [一般] > [ソフトウェア アップデート] からシステムをアップデートできます。
知らない人からのメールには気をつけましょう
未知の送信者からのメールが受信トレイに届いた場合は、常に注意する必要があります。最近では、攻撃者が認証済みの権威を装い、機密情報を提供するよう誘導する、いわゆるフィッシングのケースがますます一般的になっています。macたとえば、支払いカード番号などです。また、ユーザーの信頼を悪用してデバイスを直接ハッキングする可能性もあります。
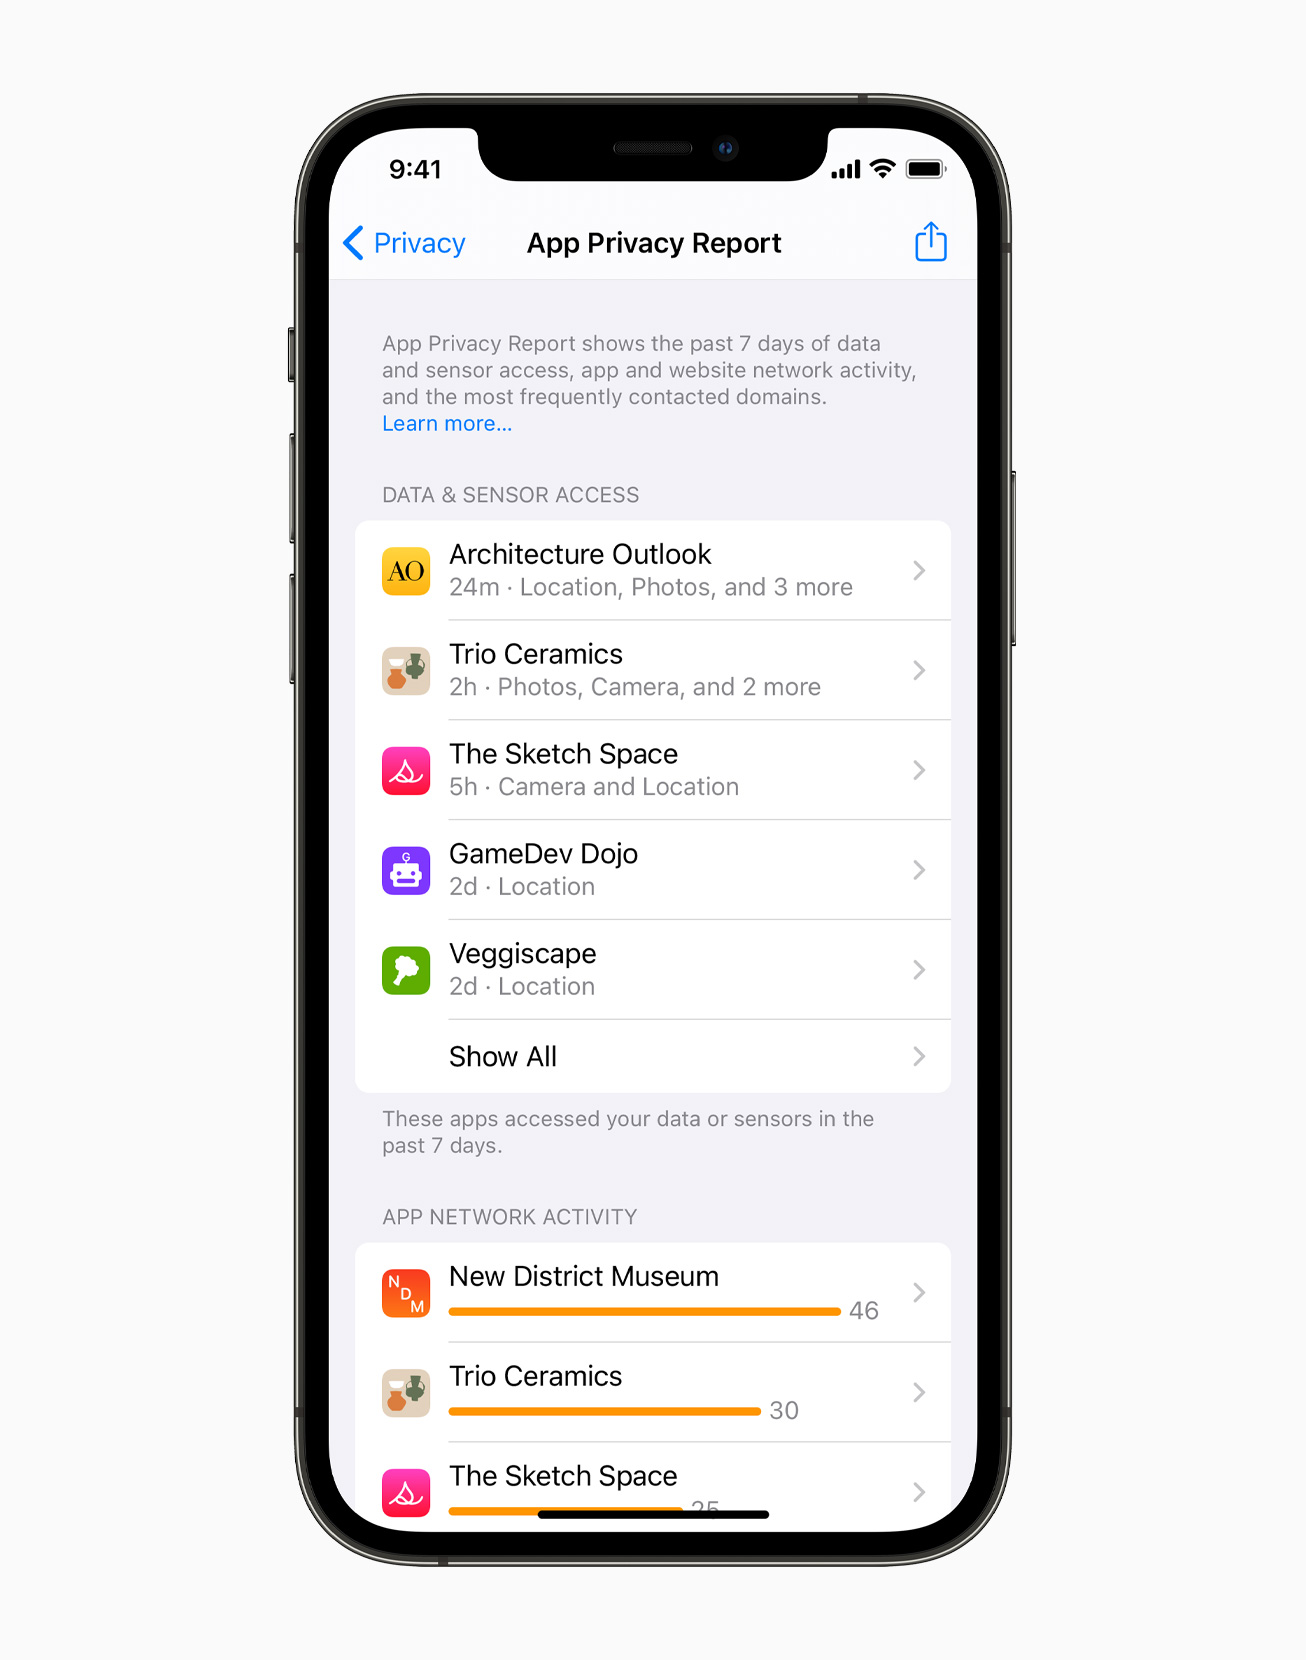
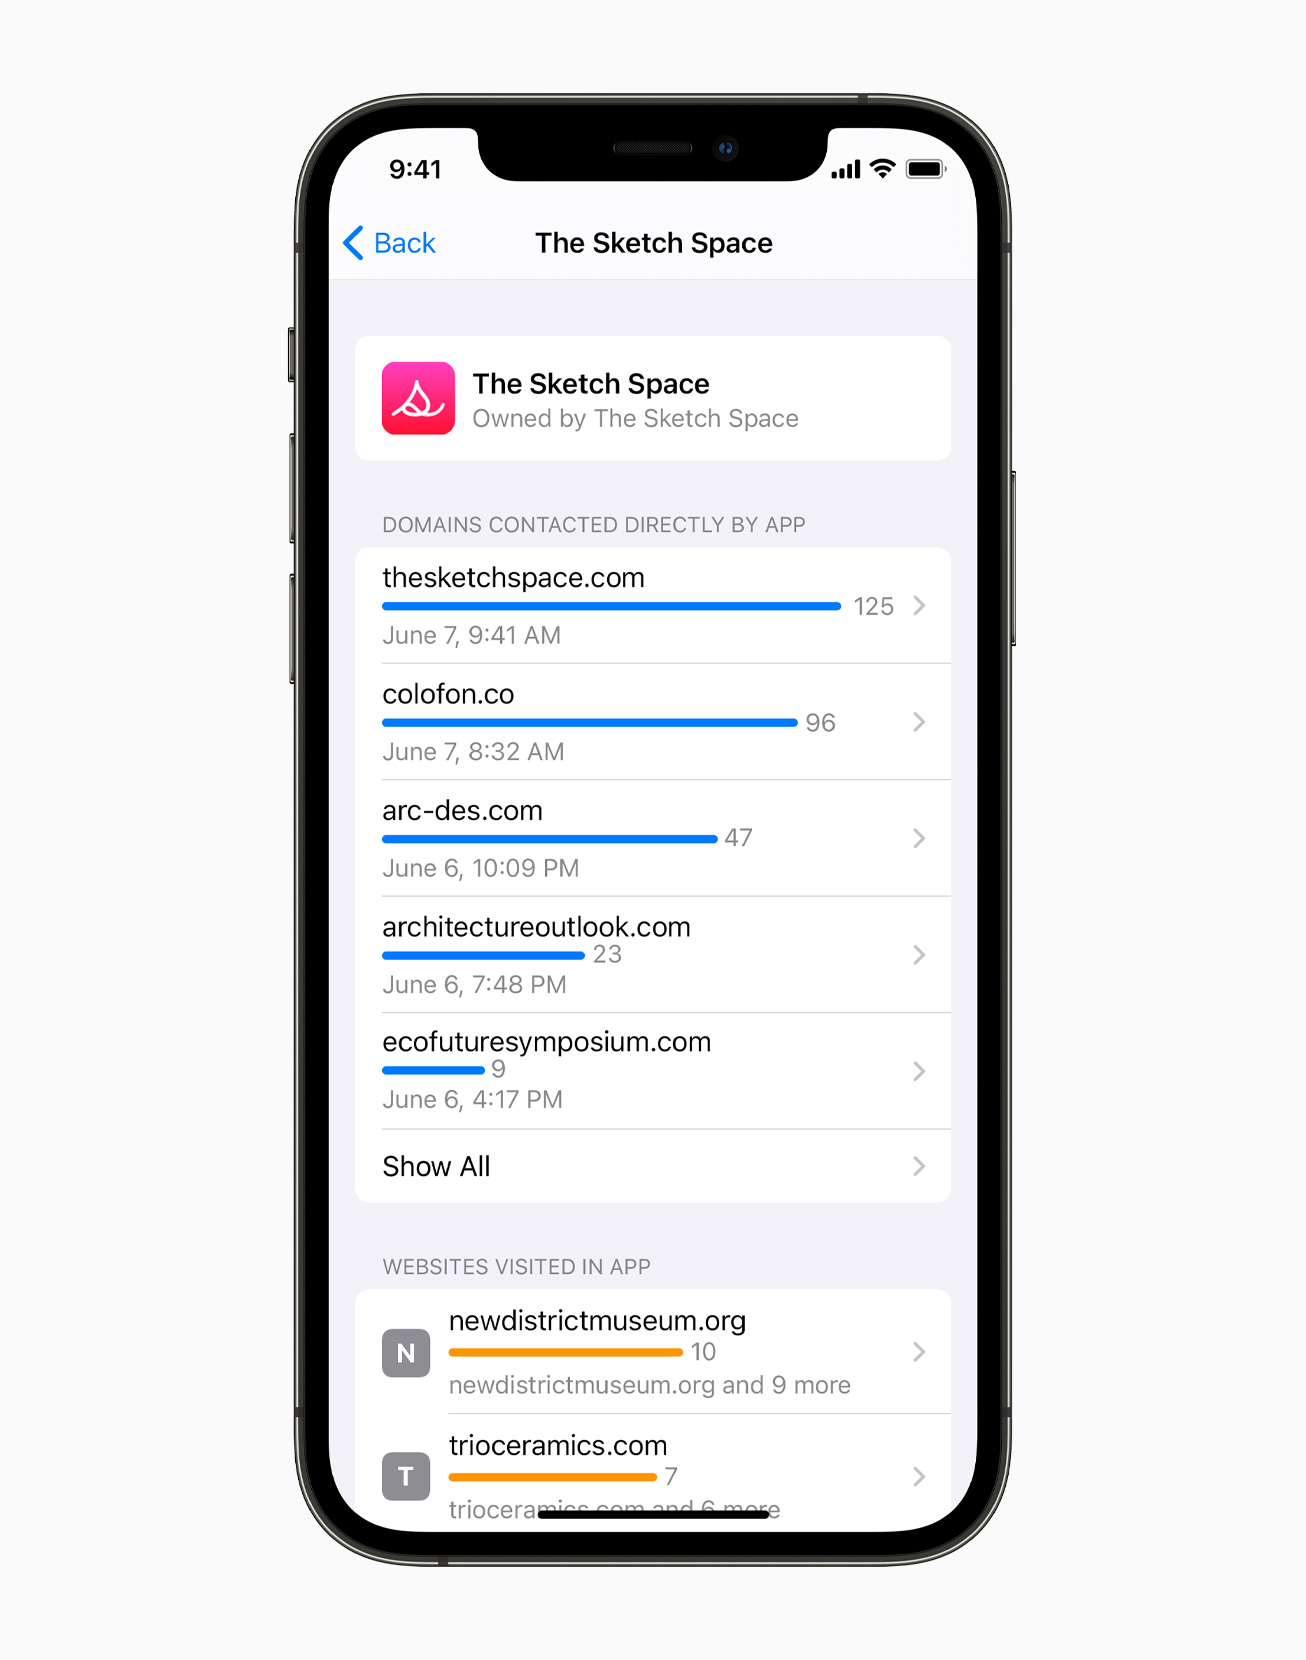
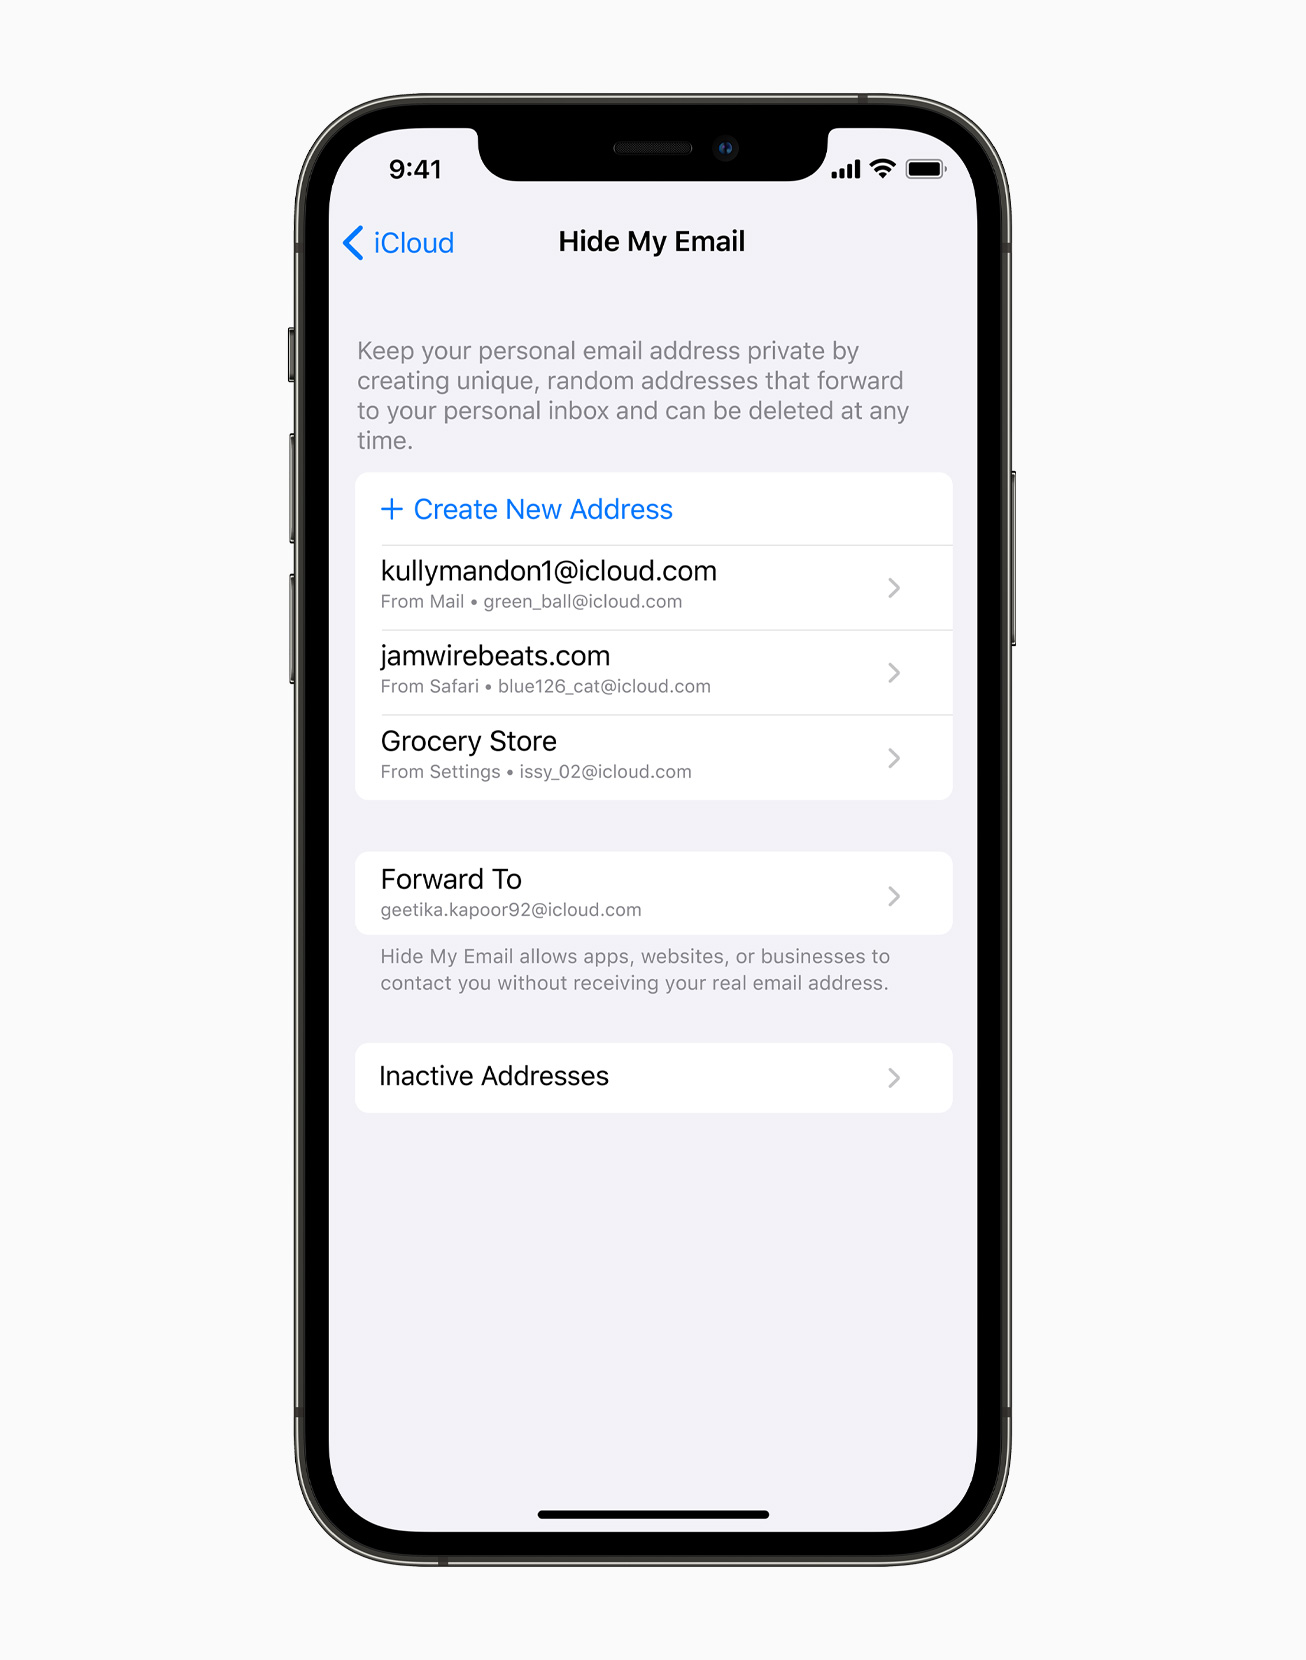
プライバシー iOS 15
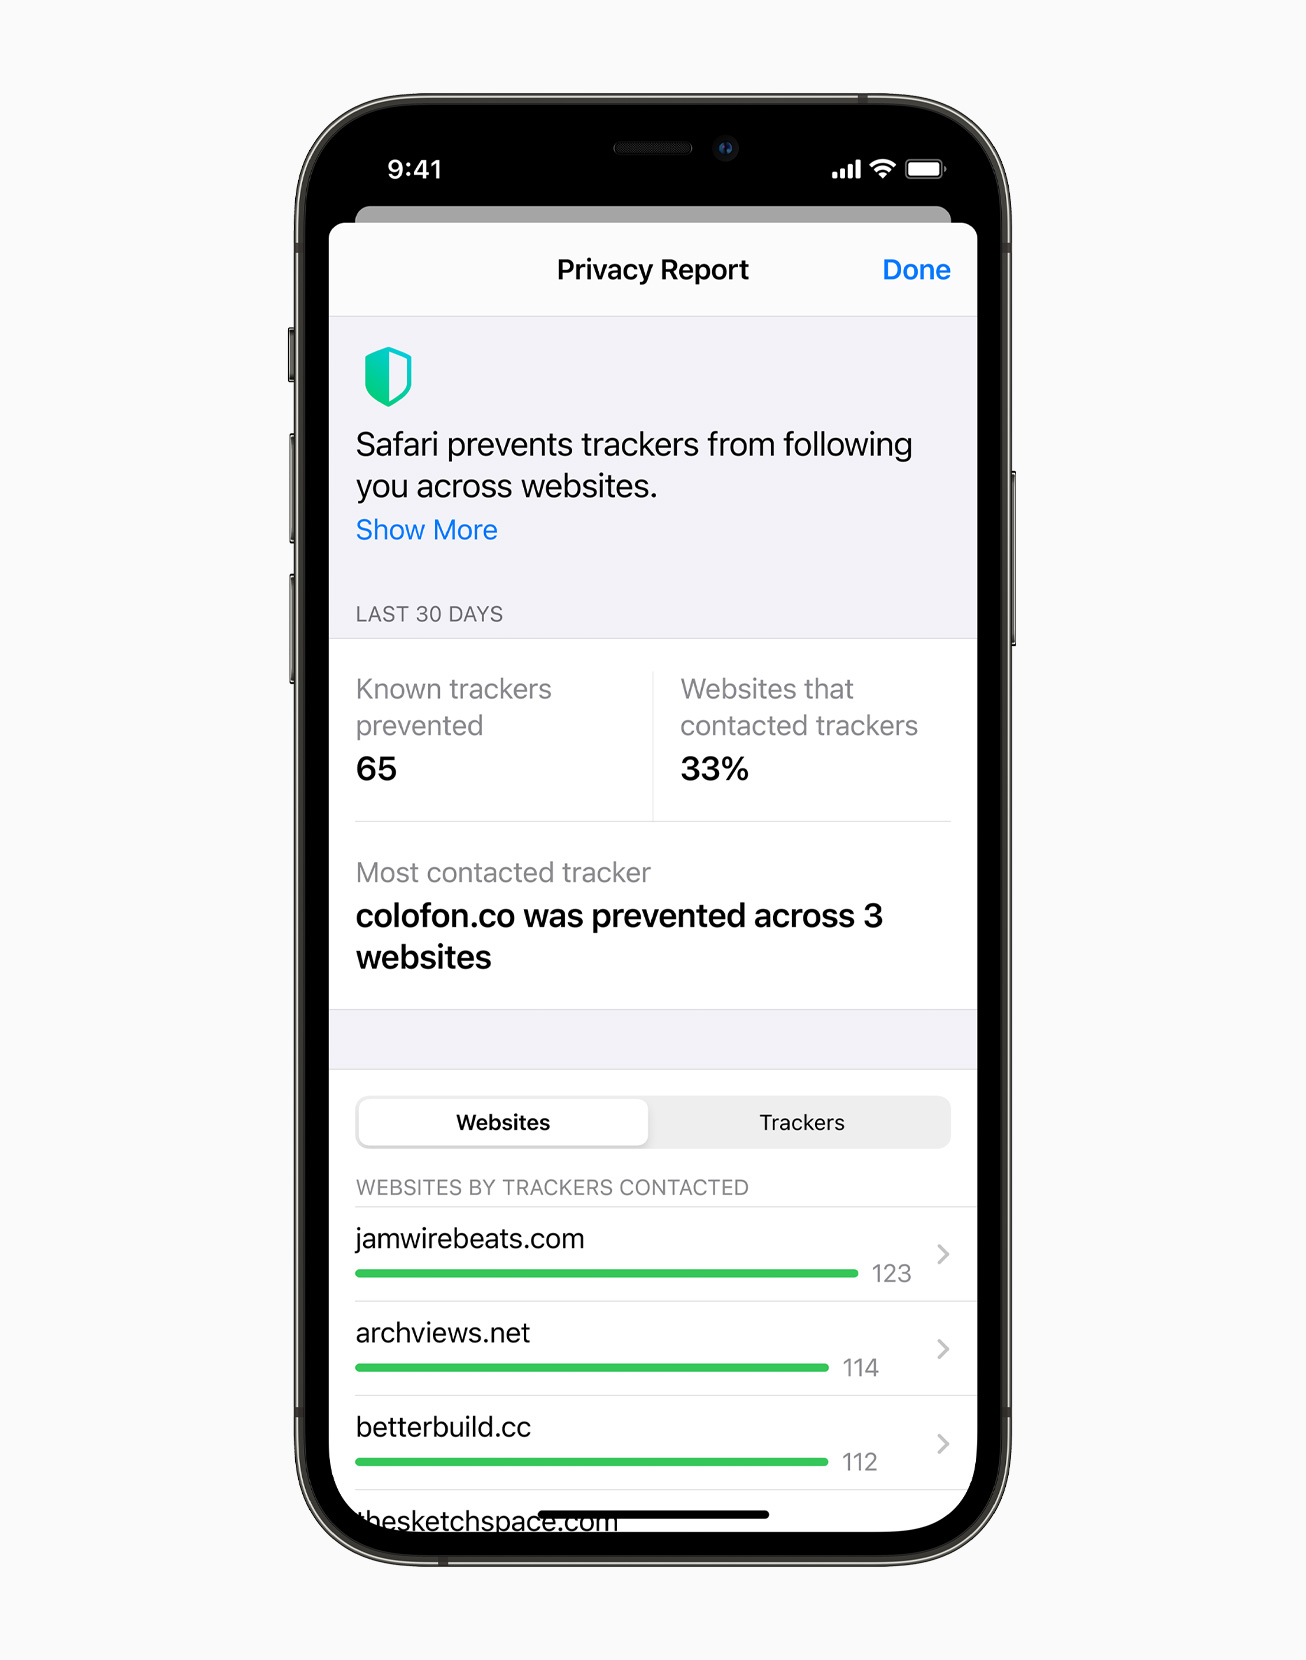
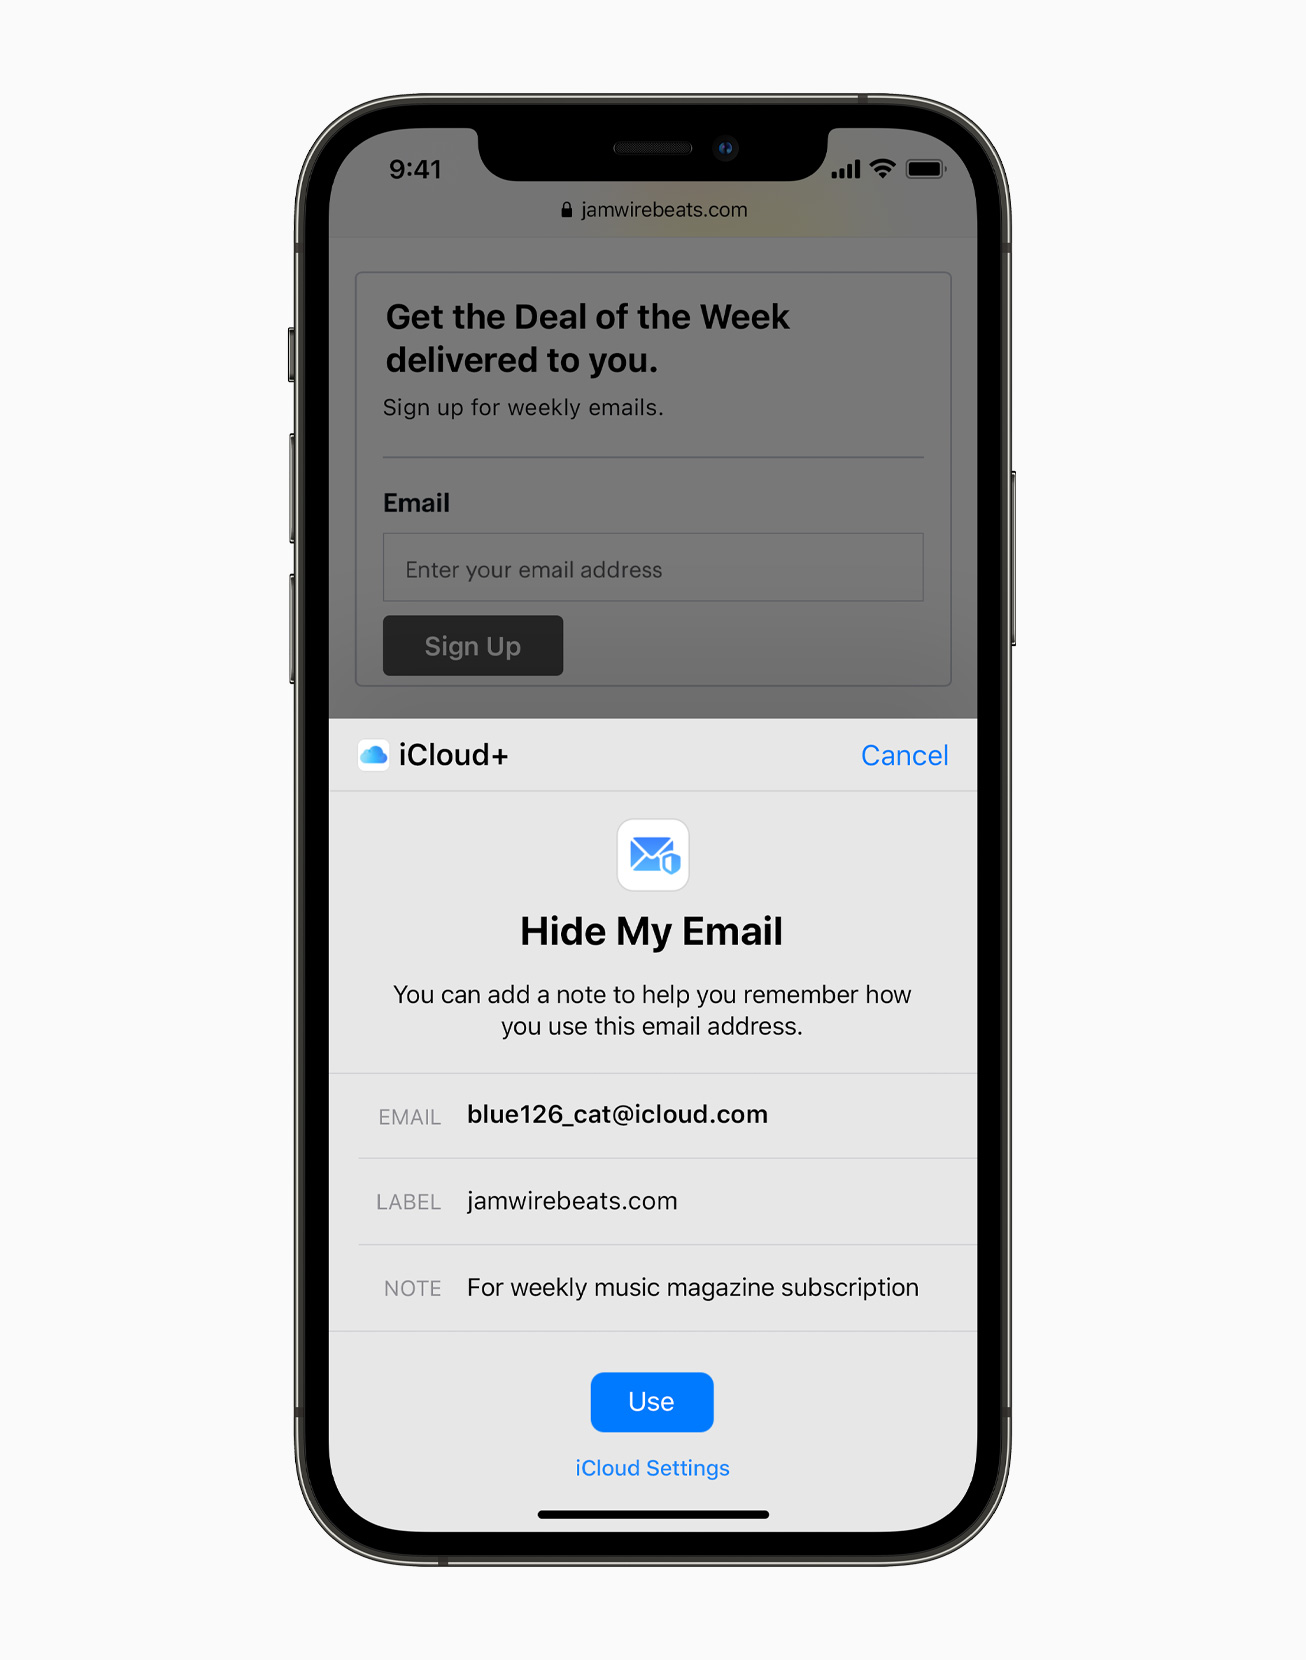
不審なリンクや添付ファイルに注意してください
今日のシステムのセキュリティは、たとえば 100 年前とはまったく異なるレベルにありますが、これはインターネット上で XNUMX% 安全であることを意味するものではありません。場合によっては、電子メール、リンク、または添付ファイルを開くだけで、突然デバイスが攻撃される可能性があります。したがって、不明な送信者からの電子メールやメッセージに関しては、前述のアイテムを開かないように常に推奨されるのも不思議ではありません。本当に台無しになる可能性があります。
この手法も前述のフィッシングに関連しています。攻撃者は銀行、電話会社、政府機関になりすますことが多く、これによって前述の信頼を獲得することができます。メール全体は真面目な内容のように見えるかもしれませんが、たとえば、リンクをクリックすると、実質的に同一のデザインの独創性のない Web サイトにつながる可能性があります。すると、ほんの一瞬の不注意で、ログインの詳細やその他の情報が突然相手に渡ってしまうことになります。mace.
リンクを確認してください
この点については、すでに前のポイントで触れました。攻撃者は、一見するとまったく正常に見えるリンクを送信することがあります。必要なのは、投函された 1 通の手紙だけで、それをクリックすると攻撃者の Web サイトにリダイレクトされます。さらに、この手法はまったく複雑ではないため、簡単に悪用することができます。インターネット ブラウザでは、ほとんどの場合、いわゆるサンセリフ フォントが使用されています。これは、たとえば、小さな文字 L が、一見しただけでは気づかずに大文字の I に置き換えられることを意味します。
不明な送信者からの通常のリンクを見つけた場合は、絶対にクリックしないでください。代わりに、ブラウザを開いて従来の方法でサイトにアクセスする方がはるかに安全です。さらに、iPhone および iPad のネイティブ メール アプリでは、リンク上に指を置くと、リンクが実際に移動する先のプレビューを表示できます。
時々デバイスを再起動してください
米国国立サイバーセキュリティセンターが時々デバイスを再起動することを推奨するとは思わないかもしれません。ただし、この手順にはいくつかの興味深い利点があります。一時メモリをクリーンアップして理論的にはパフォーマンスが向上するだけでなく、理論的には一時メモリのどこかに眠っている可能性がある危険なソフトウェアを削除することもできます。これは、一部の種類のマルウェアは一時メモリを通じて「生き続ける」ためです。もちろん、デバイスを再起動する頻度はいくつかの要因に依存するため、完全にあなた次第です。 NCSC は少なくとも週に 1 回を推奨しています。
パスワードで自分を守る
最近では、デバイスを保護するのは非常に簡単です。私たちは次のような洗練されたシステムを利用できます。 Touch ID a Face IDこれにより、セキュリティを破ることがはるかに困難になります。主に指紋リーダーに依存する Android オペレーティング システムを搭載した携帯電話でも同様です。同時に、パスコードロックと生体認証で iPhone または iPad を保護することで、デバイス上のすべてのデータが自動的に暗号化されます。理論的には、パスワードを(推測せずに)このデータにアクセスすることは事実上不可能です。
かもしれない 興味がありますか
 Adam Kos
しかし、デバイスは完全に破壊不可能というわけではありません。専門的な機器と適切な知識があれば、事実上何でも可能です。高度なサイバー攻撃の標的になる可能性は低いので、同様の脅威に遭遇することはないかもしれませんが、それでもセキュリティを何らかの方法で強化した方が良いかどうかを検討する価値はあります。そのような場合は、自分の名前や「123456」のような文字列をパスワードに設定しない限り、解読に何年もかかるような、より長い英数字のパスワードを選択することをお勧めします。
デバイスを物理的に制御できる
デバイスをリモートからハッキングするのは非常に難しい場合があります。しかし、攻撃者が特定の携帯電話などに物理的にアクセスした場合はさらに悪いことになります。この場合、攻撃者はほんの数分で携帯電話にハッキングしたり、マルウェアを仕込んだりする可能性があります。このため、政府機関は、デバイスをテーブルの上に置いたり、ポケットやバッグの中に入れるときはロックされていることを確認するなど、デバイスから目を離さないようにすることを推奨しています。
国立サイバーセキュリティセンターはまた、例えば、見知らぬ人から緊急事態のため電話してもいいかと尋ねられた場合でも、助けることができると付け加えている。細心の注意を払い、たとえば受信者に自分で電話番号をダイヤルしてもらい、その後携帯電話を渡す必要があります。例えば、 iPhone 通話中にロックすることもできます。この場合、スピーカー モードをオンにして、サイド ボタンでデバイスをロックし、イヤピースに戻すだけです。
信頼できる VPN を使用する
オンラインでプライバシーとセキュリティを維持する最良の方法の 1 つは、VPN サービスを使用することです。 VPN サービスは接続をかなり確実に暗号化し、インターネット プロバイダーやアクセスするサーバーからアクティビティを隠すことができますが、検証済みで信頼できるサービスを使用することが非常に重要です。ちょっとした問題があります。この場合、オンラインアクティビティ、IP アドレス、場所をほぼすべての関係者から隠すことができますが、VPN プロバイダーは当然このデータにアクセスできるようになります。しかし、評判の良いサービスでは、情報が漏洩しないことを保証しています。macユーザーに関する情報は一切保存されません。このため、検証済みのプロバイダーに追加料金を支払うか、たとえば VPN サービスを無料で提供するより信頼性の高い会社を試すかを決めることも重要です。
かもしれない 興味がありますか
位置情報サービスを無効にする
インフォアmacユーザーの位置情報は、さまざまな業界で非常に貴重です。これらは、たとえば広告のターゲティングという点でマーケティング担当者にとって優れたツールとなり得ますが、もちろんサイバー犯罪者も興味を持っています。この問題は、IP アドレスと場所を隠すことができる VPN サービスによって部分的に解決されますが、残念ながらすべての人にそれができるわけではありません。おそらく、iPhone には位置情報サービスにアクセスできるアプリがいくつかあるでしょう。これらは appすると、携帯電話から正確な位置が分かります。 「設定」>「プライバシー」>「位置情報サービス」でアクセスを削除できます。
かもしれない 興味がありますか
 Pavel Jelič
常識を働かせてください
すでに何度も指摘したように、ハッキングに対して完全に耐性のあるデバイスは事実上存在しません。同時に、これはあまりにも単純で一般的なものであるということを意味するものではありません。今日のオプションのおかげで、これらのケースから防御するのは比較的簡単ですが、ユーザーは注意し、何よりも常識を働かせる必要があります。このため、機密情報の取り扱いには注意が必要です。macそしてもちろん、自称ナイジェリアの王子があなたのメールに送ってくるリンクをすべてクリックしてはいけません。
 Amaya Tomanová

 Jan Vajdák
 Jiří Filip