Vratislav Holub
Datoru un viedtālruņu drošība nepārtraukti uzlabojas. Lai gan mūsdienu tehnoloģijas ir salīdzinoši drošas un drošības plaisas pastāv Apple vairumā gadījumu viņi mēģina to nekavējoties novērst, tāpēc pat tad nevar garantēt, ka jūsu ierīce netiks uzlauzta. Lai to izdarītu, uzbrucēji var izmantot vairākas metodes, visbiežāk paļaujoties uz lietotāju neuzmanību un nezināšanu. Taču tagad par sevi pieteikusi ASV valdības aģentūra Nacionālais kiberdrošības centrs (NCSC), brīdinot par iespējamiem riskiem un publicējot 10 praktiskus padomus, kā šīs problēmas novērst. Tāpēc apskatīsim tos kopā.
Tas varētu būt jūs interesē
Atjauniniet OS un lietojumprogrammas
Kā mēs jau teicām pašā ievadā, (ne tikai) Apple mēģina savlaicīgi novērst visas zināmās drošības nepilnības, izmantojot atjauninājumus. No šī viedokļa ir skaidrs, ka, lai sasniegtu maksimālu drošību, vienmēr ir nepieciešama visjaunākā operētājsistēma, kas nodrošina gandrīz vislielāko aizsardzību pret minētajām kļūdām, kuras citādi varētu tikt izmantotas uzbrucēju labā. Ja izmantojat iPhone vai iPad, varat atjaunināt sistēmu, izmantojot Iestatījumi > Vispārīgi > Programmatūras atjaunināšana.
Esiet piesardzīgs pret svešinieku e-pastiem
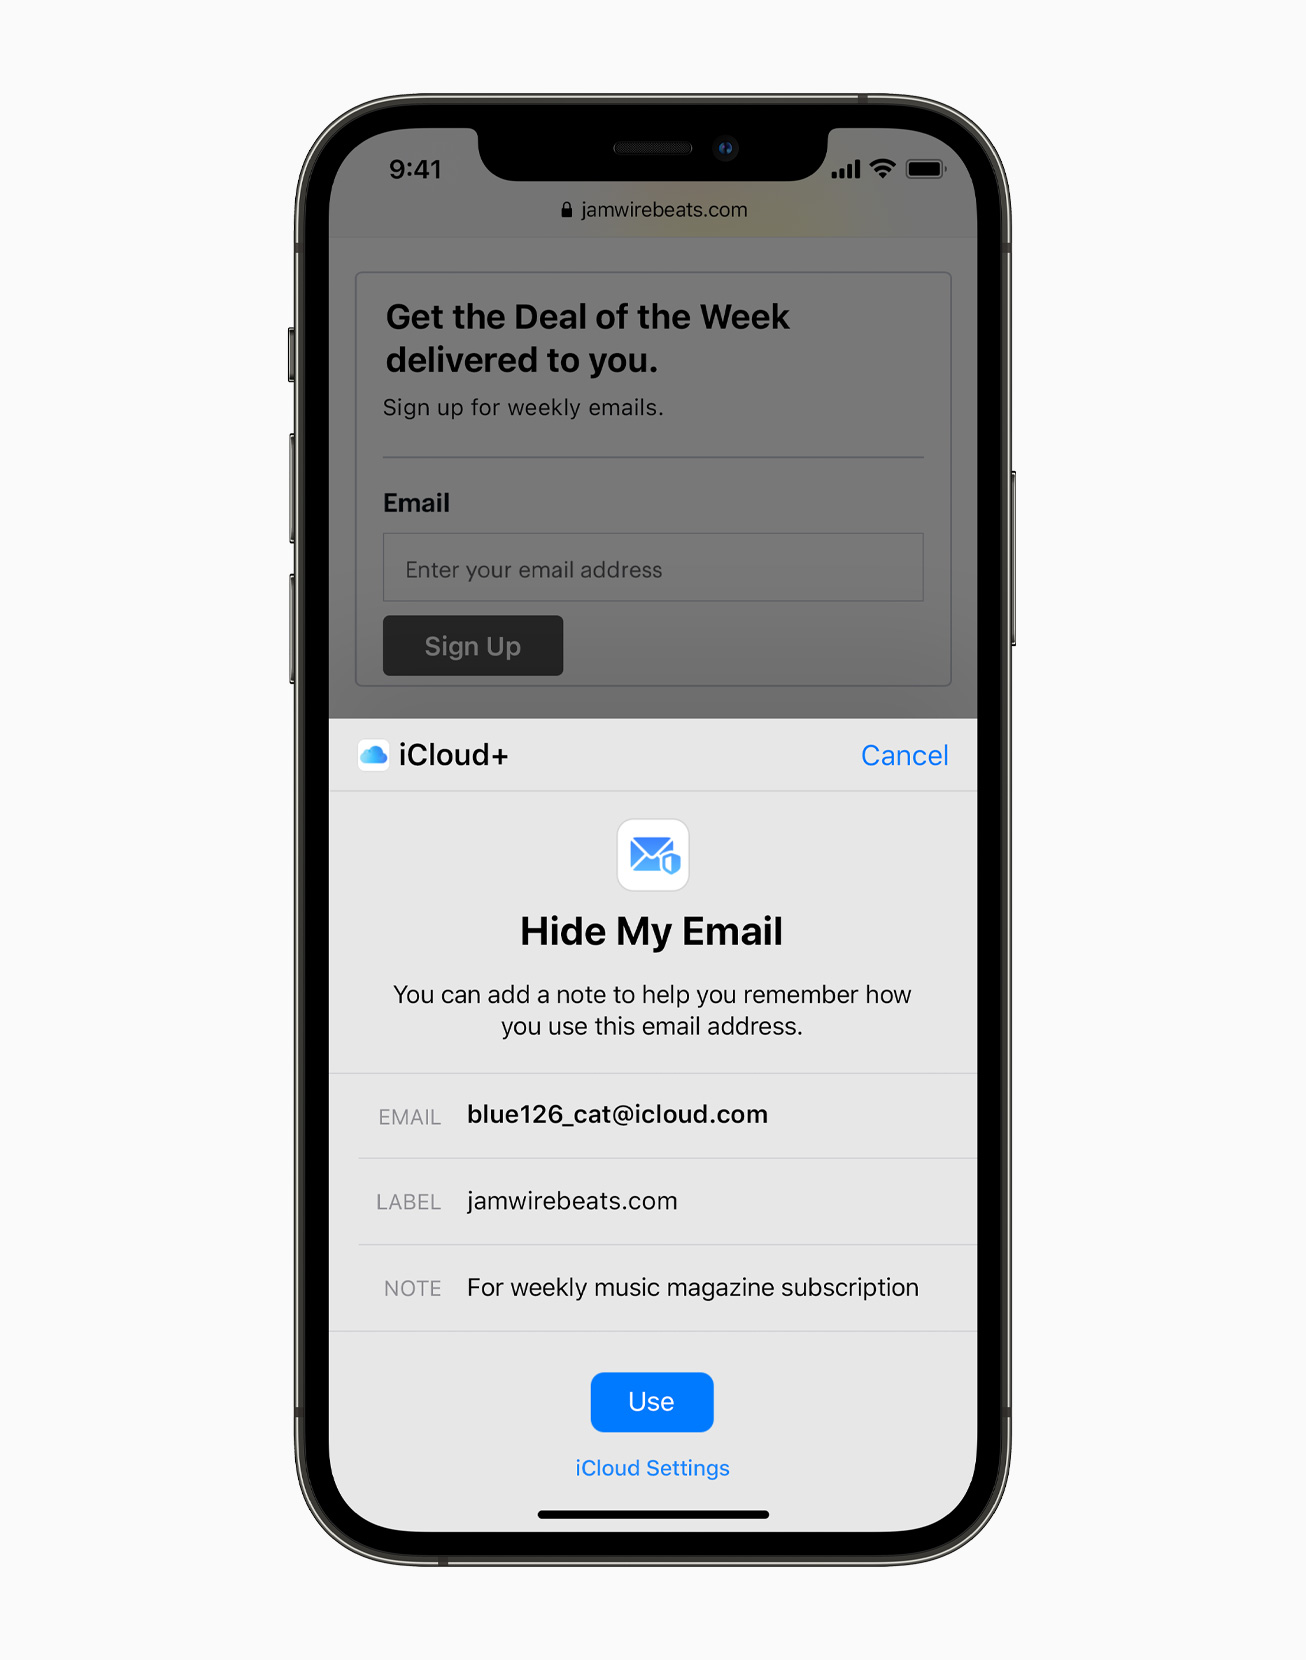
Ja jūsu iesūtnē nonāk e-pasts no nezināma sūtītāja, jums vienmēr jābūt piesardzīgam. Mūsdienās arvien biežāk kļūst tā dēvētās pikšķerēšanas gadījumi, kad uzbrucējs uzdodas par pārbaudītu autoritāti un mēģina jūs pievilināt izpaust sensitīvu informāciju.mace - piemēram, maksājumu karšu numuri un citi - vai arī tie var ļaunprātīgi izmantot lietotāju uzticību un tieši uzlauzt viņu ierīces.
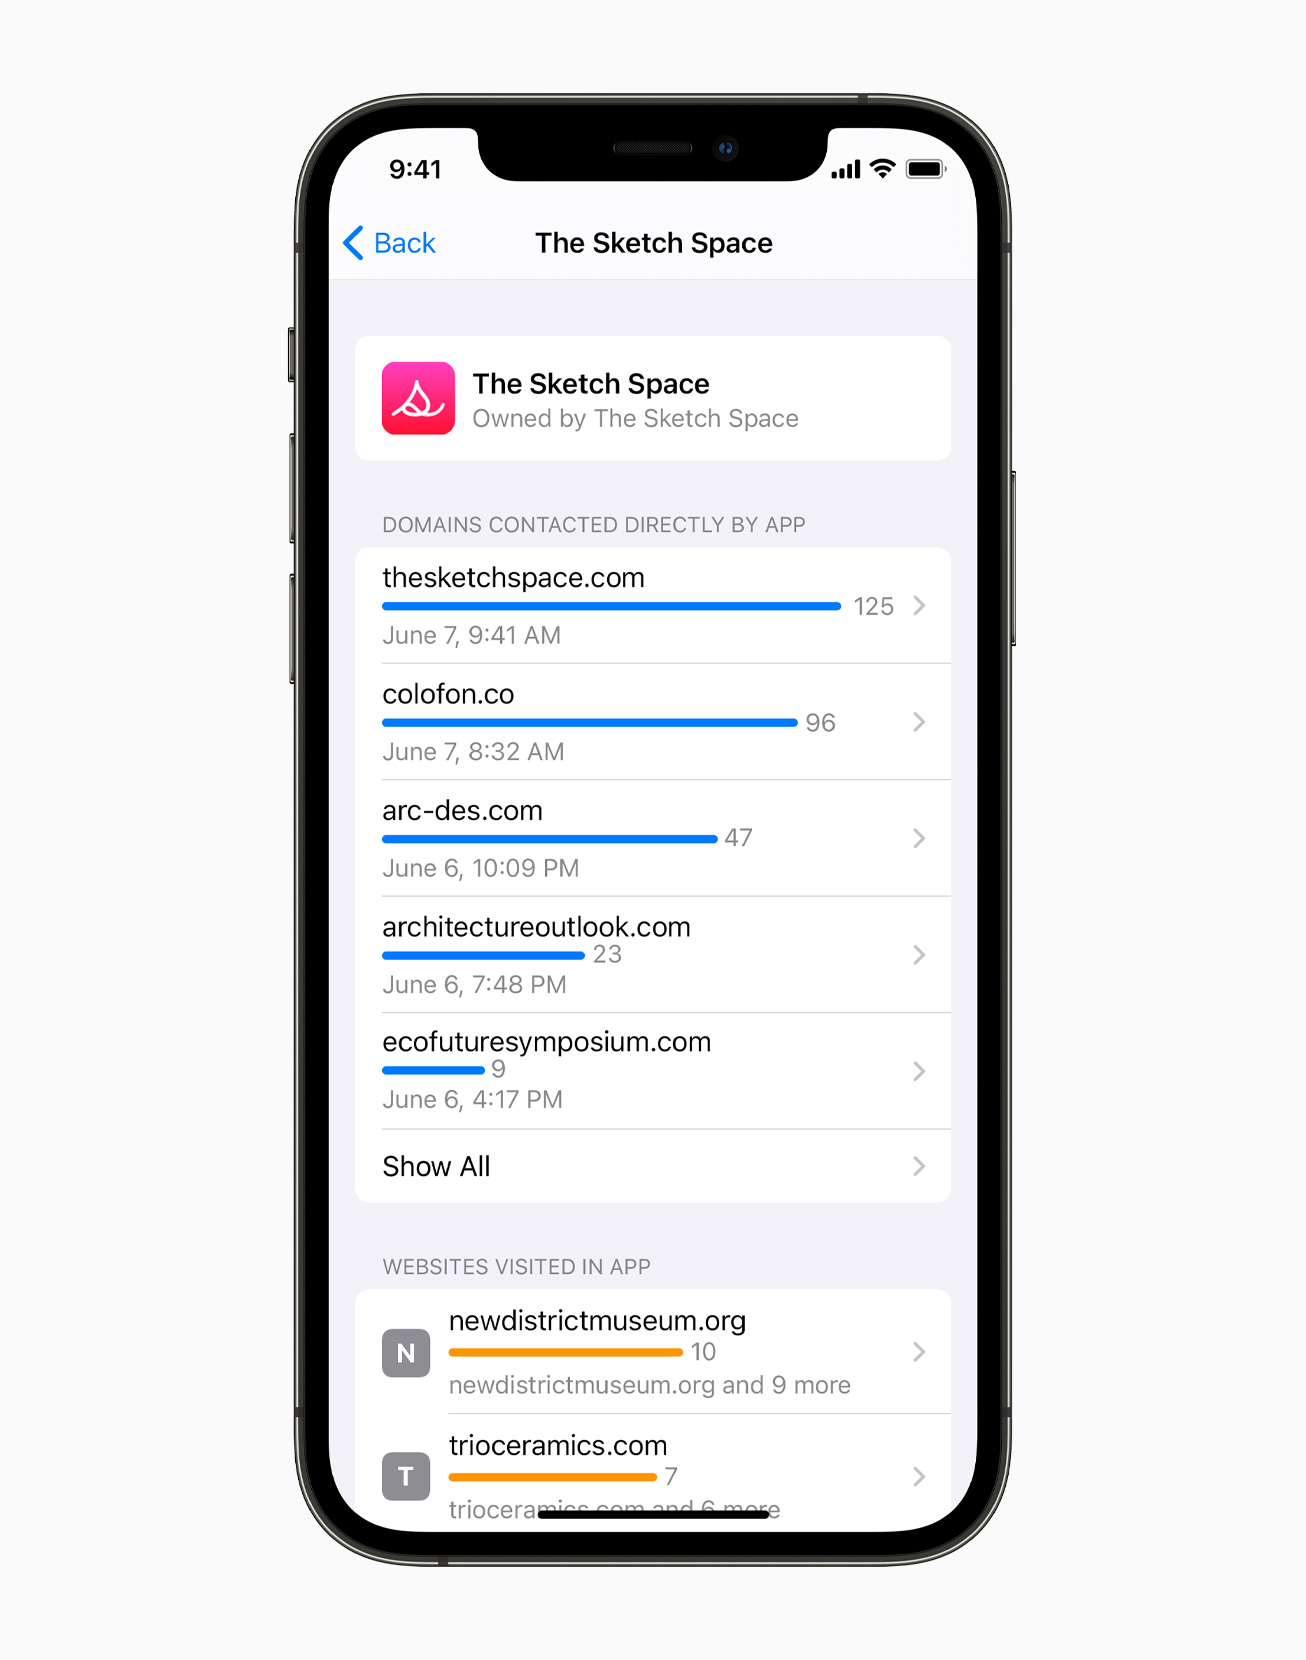
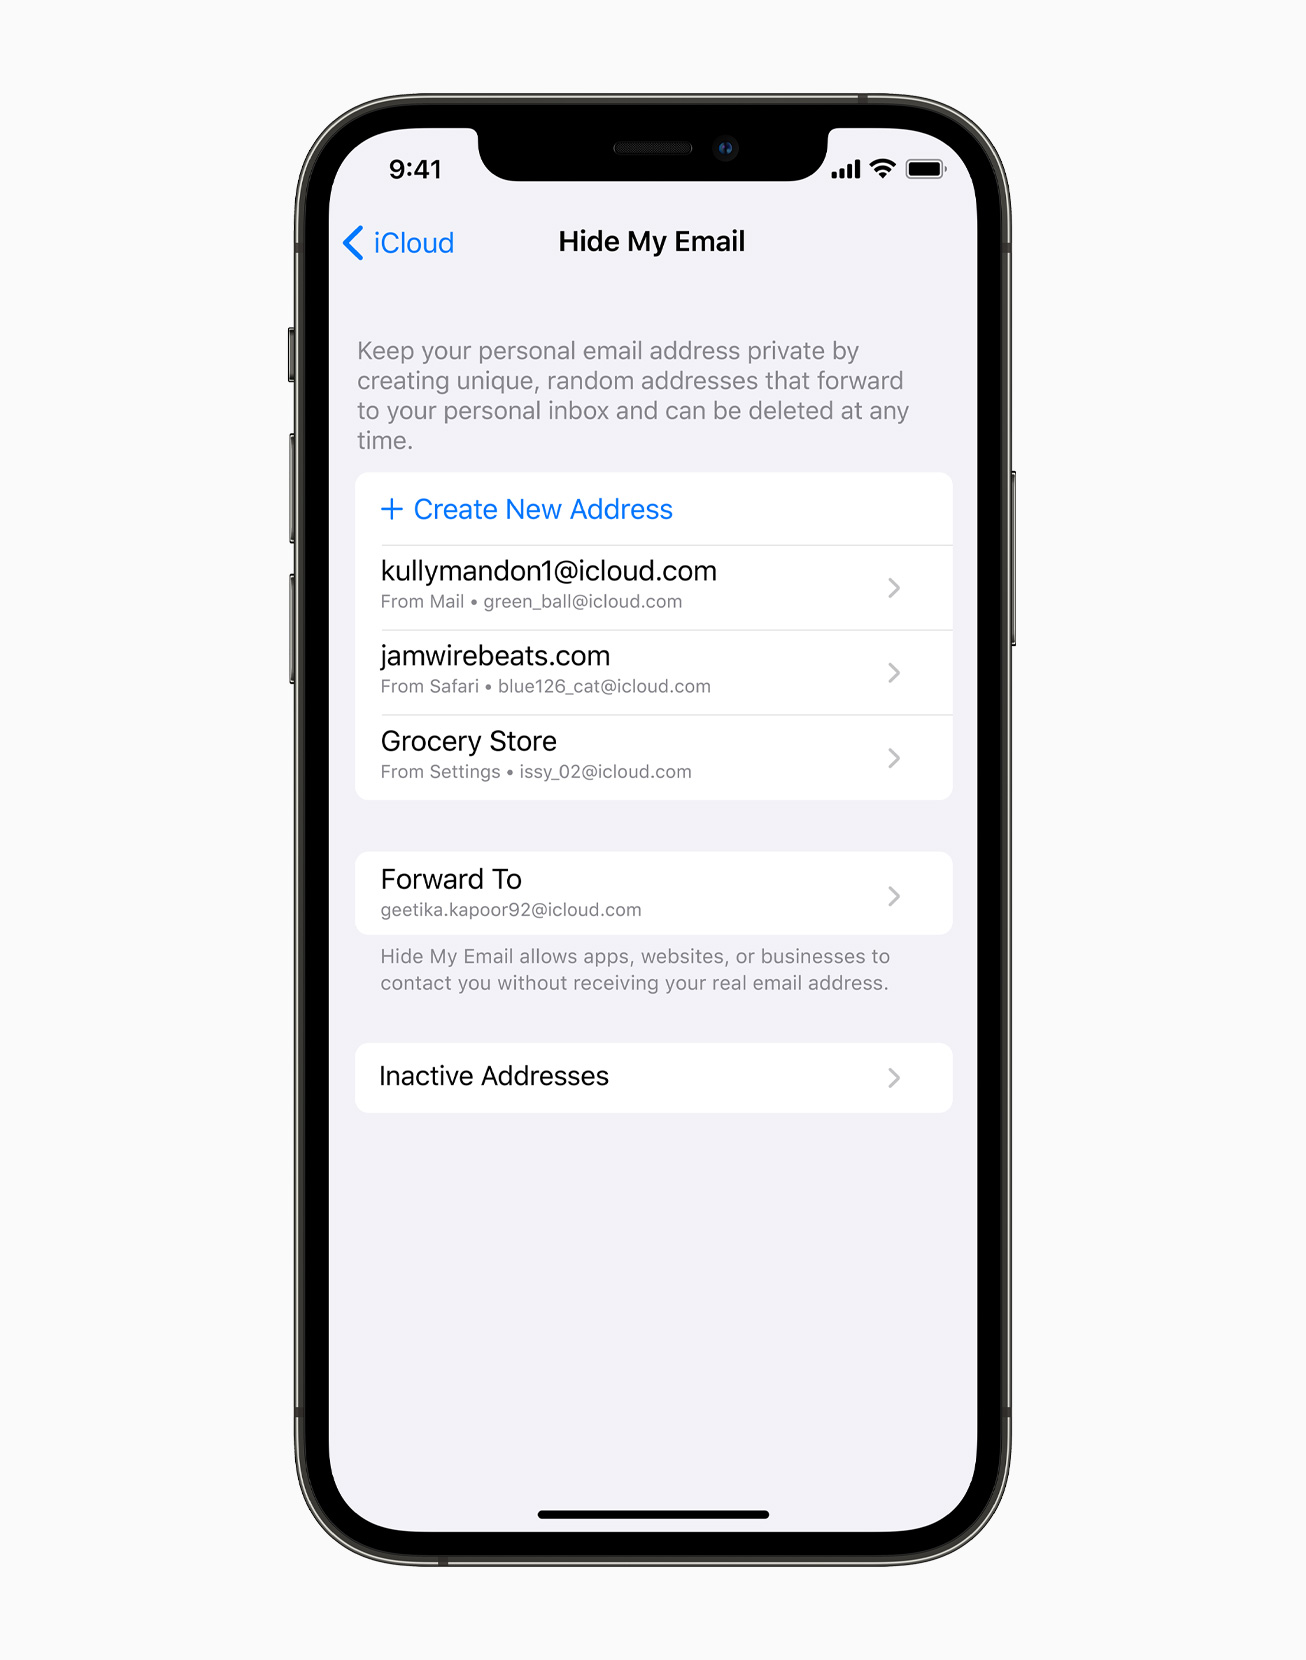
Privātums iekšā iOS 15
Sargieties no aizdomīgām saitēm un pielikumiem
Lai gan mūsdienu sistēmu drošība ir pavisam citā līmenī, nekā tas bija, piemēram, pirms desmit gadiem, tas nenozīmē, ka internetā esi 100% drošībā. Dažos gadījumos atliek tikai atvērt e-pastu, saiti vai pielikumu, un pēkšņi jūsu ierīcei var tikt uzbrukts. Tāpēc nav brīnums, ka pastāvīgi tiek ieteikts neatvērt nevienu no minētajiem vienumiem, kad runa ir par e-pastiem un ziņām no nezināmiem sūtītājiem. Jūs patiešām varētu sevi sabojāt.
Šī metode atkal ir saistīta ar iepriekš minēto pikšķerēšanu. Uzbrucēji bieži uzdodas par bankām, telefonu kompānijām vai valsts aģentūrām, kas var palīdzēt viņiem iegūt iepriekš minēto uzticību. Viss e-pasts var šķist nopietns, taču, piemēram, saite var novirzīt uz neoriģinālu vietni ar praktiski identisku dizainu. Tad jums ir nepieciešams tikai mirklis neuzmanības, un jūs pēkšņi nododat savu pieteikšanās informāciju un citu informāciju otrai pusei.mace.
Pārbaudiet saites
Mēs pieskārāmies šim punktam jau iepriekšējā punktā. Uzbrucēji var jums nosūtīt saiti, kas no pirmā acu uzmetiena izskatās pilnīgi normāla. Nepieciešams tikai viens izmests burts, un, noklikšķinot uz tā, jūs tiekat novirzīts uz uzbrucēja vietni. Turklāt šī prakse nemaz nav sarežģīta un to var viegli ļaunprātīgi izmantot. Interneta pārlūkprogrammas absolūtā vairumā gadījumu izmanto tā sauktos sans-serif fontus, kas nozīmē, ka, piemēram, mazo burtu L var aizstāt ar lielo I, to no pirmā acu uzmetiena pat nepamanot.
Ja jūs saskaraties ar parasta izskata saiti no nezināma sūtītāja, noteikti nevajadzētu uz tās klikšķināt. Tā vietā ir daudz drošāk vienkārši atvērt pārlūkprogrammu un doties uz vietni tradicionālā veidā. Turklāt iPhone un iPad vietējā lietotnē Mail varat turēt pirkstu uz saites, kas sniedz priekšskatījumu par to, kur saite patiesībā atrodas.
Ik pa laikam restartējiet ierīci
Iespējams, ka ASV Nacionālais kiberdrošības centrs neieteiks laiku pa laikam restartēt ierīci. Tomēr šī procedūra sniedz vairākas interesantas priekšrocības. Jūs ne tikai iztīrīsit pagaidu atmiņu un teorētiski palielināsit veiktspēju, bet tajā pašā laikā jūs varat atbrīvoties no bīstamas programmatūras, kas teorētiski varētu snaust kaut kur minētajā pagaidu atmiņā. Tas ir tāpēc, ka daži ļaunprātīgas programmatūras veidi "paliek dzīva", izmantojot pagaidu atmiņu. Protams, tas, cik bieži jūs restartējat ierīci, ir pilnībā atkarīgs no jums, jo tas ir atkarīgs no vairākiem faktoriem. NCSC iesaka vismaz reizi nedēļā.
Aizsargājiet sevi ar paroli
Mūsdienās ir ļoti vienkārši nodrošināt ierīces drošību. Mūsu rīcībā ir sarežģītas sistēmas, piemēram, Touch ID a Face ID, kas ievērojami apgrūtina drošības pārkāpšanu. Tas pats attiecas uz mobilajiem tālruņiem ar Android operētājsistēmu, kas pārsvarā paļaujas uz pirkstu nospiedumu lasītāju. Tajā pašā laikā, nodrošinot savu iPhone vai iPad ar piekļuves koda bloķēšanu un biometrisko autentifikāciju, jūs automātiski šifrējat visus ierīces datus. Teorētiski praktiski nav iespējams piekļūt šiem datiem bez paroles (uzminēšanas).
Tas varētu būt jūs interesē
 Adam Kos
Tomēr ierīces nav neuzlaužamas. Ar profesionālu aprīkojumu un atbilstošām zināšanām praktiski viss ir iespējams. Lai gan jūs, iespējams, nekad nesaskarsieties ar līdzīgu apdraudējumu, jo, visticamāk, nekļūsiet par sarežģītu kiberuzbrukumu mērķi, tomēr ir vērts padomāt, vai nebūtu labāk kaut kā stiprināt savu drošību. Šādā gadījumā ieteicams izvēlēties garāku burtciparu paroli, kuras uzlaušana var viegli aizņemt gadus, ja vien kā kodu neievadāt savu vārdu vai virkni " 123456 ".
Ir fiziska kontrole pār ierīci
Ierīces uzlaušana attālināti var būt diezgan sarežģīta. Bet sliktāk ir tad, ja uzbrucējs iegūst fizisku piekļuvi, piemēram, konkrētajam tālrunim, un tādā gadījumā var paiet tikai pāris mirkļi, līdz viņš tajā uzlaužas vai ievieto ļaunprogrammatūru. Šī iemesla dēļ valsts iestāde iesaka rūpēties par savu ierīci un, piemēram, pārliecināties, vai ierīce ir aizslēgta, noliekot to uz galda, kabatā vai somā.
Nacionālais kiberdrošības centrs arī piebilst, ka, ja, piemēram, nepazīstama persona jautā, vai var jums piezvanīt ārkārtas situācijā, jūs joprojām varat viņam palīdzēt. Vienkārši ir jābūt īpaši uzmanīgam un, piemēram, jāpieprasa, lai adresāts pats sastāda tālruņa numuru – un pēc tam nodod savu telefonu. Piemēram, tādas iPhone var arī bloķēt aktīvas sarunas laikā. Šajā gadījumā viss, kas jums jādara, ir jāieslēdz skaļruņu režīms, bloķējiet ierīci ar sānu pogu un pēc tam pārslēdzieties atpakaļ uz austiņu.
Izmantojiet uzticamu VPN
Viens no labākajiem veidiem, kā tiešsaistē uzturēt privātumu un drošību, ir izmantot VPN pakalpojumu. Lai gan VPN pakalpojums var diezgan droši šifrēt jūsu savienojumu un maskēt jūsu interneta pakalpojumu sniedzēja un apmeklēto serveru darbības, ir ārkārtīgi svarīgi, lai jūs izmantotu pārbaudītu un uzticamu pakalpojumu. Ir neliels loms. Šajā gadījumā jūs faktiski varat slēpt savas tiešsaistes aktivitātes, IP adresi un atrašanās vietu gandrīz no visām pusēm, taču VPN pakalpojumu sniedzējam, protams, būs piekļuve šiem datiem. Tomēr cienījami pakalpojumi garantē, ka nav informācijasmacViņi neuzglabā nekādu informāciju par saviem lietotājiem. Šī iemesla dēļ ir svarīgi arī izlemt, vai maksāsit papildus par verificētu pakalpojumu sniedzēju vai arī izmēģiniet, piemēram, uzticamāku uzņēmumu, kas sniedz VPN pakalpojumus bez maksas.
Tas varētu būt jūs interesē
Deaktivizējiet atrašanās vietas pakalpojumus
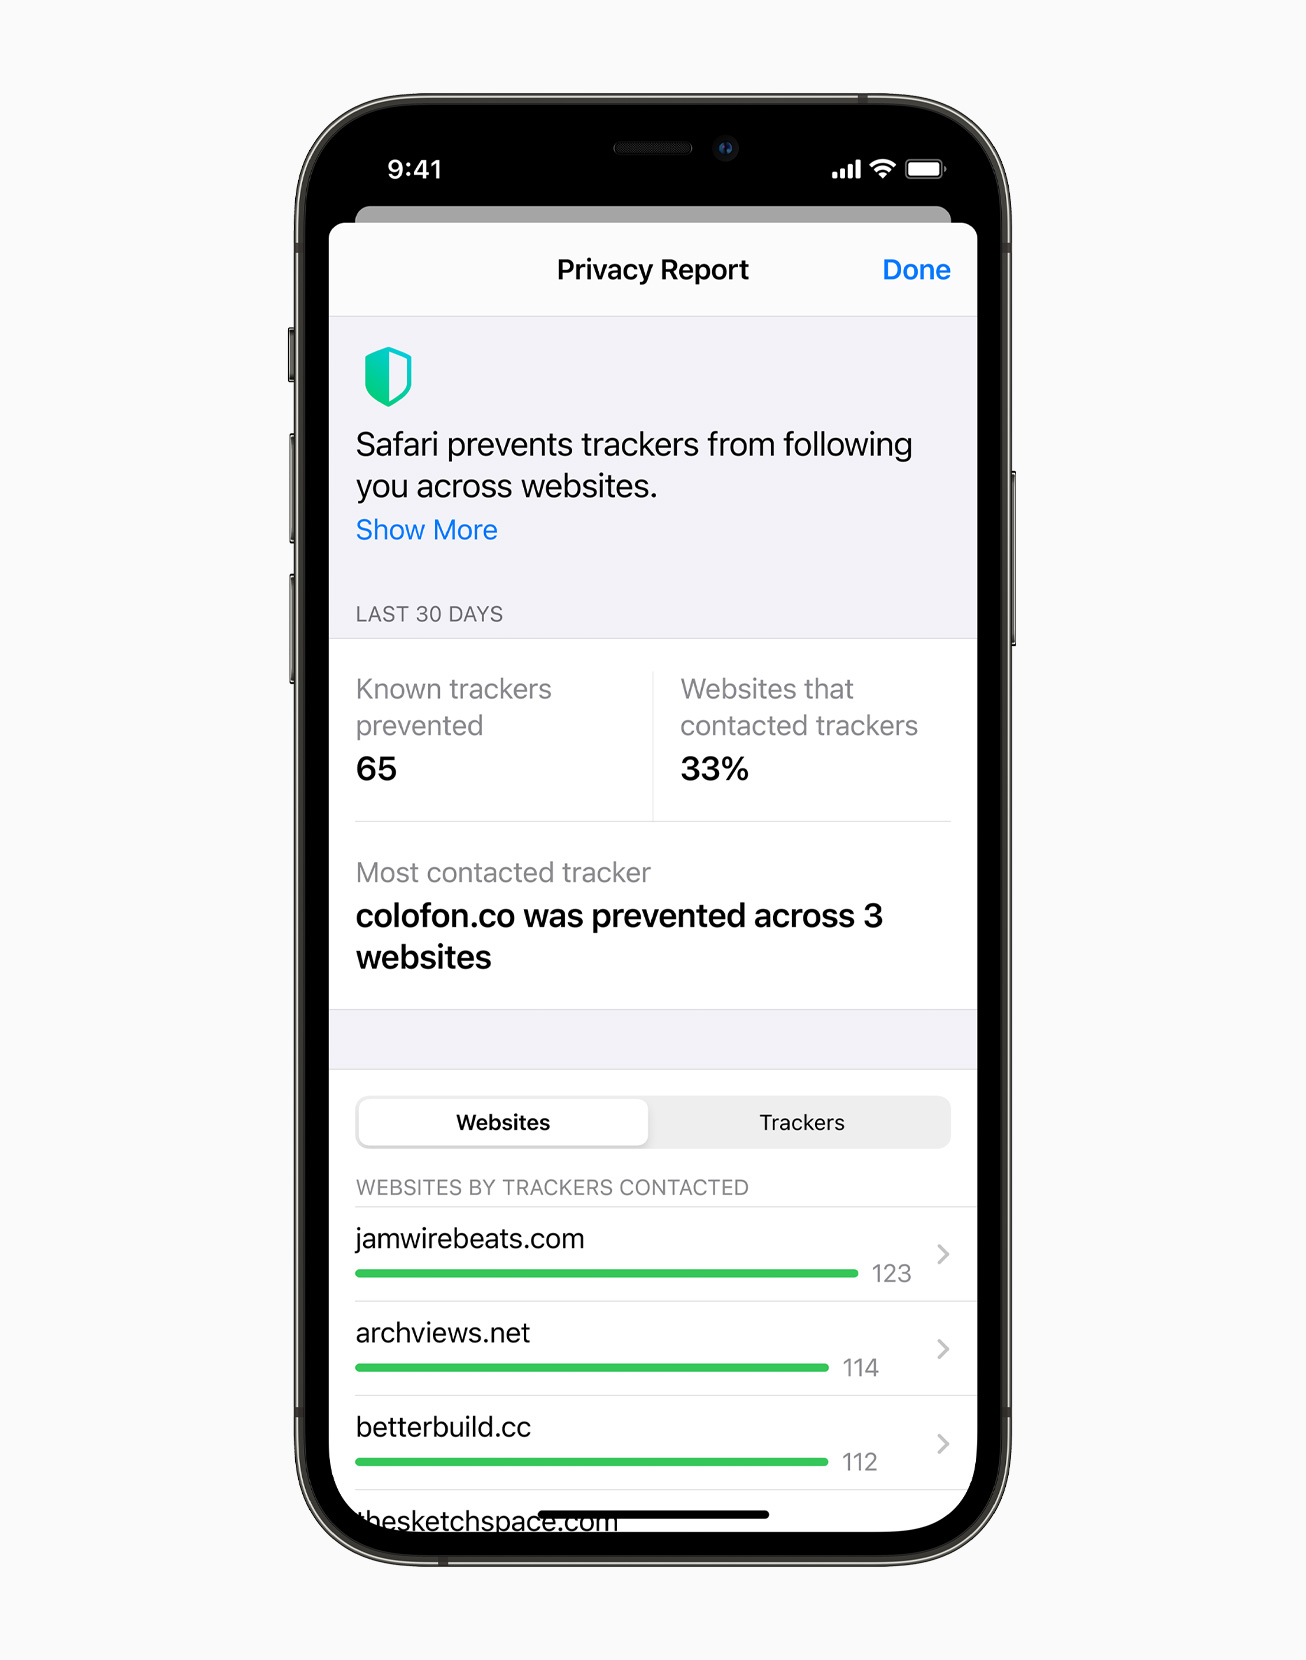
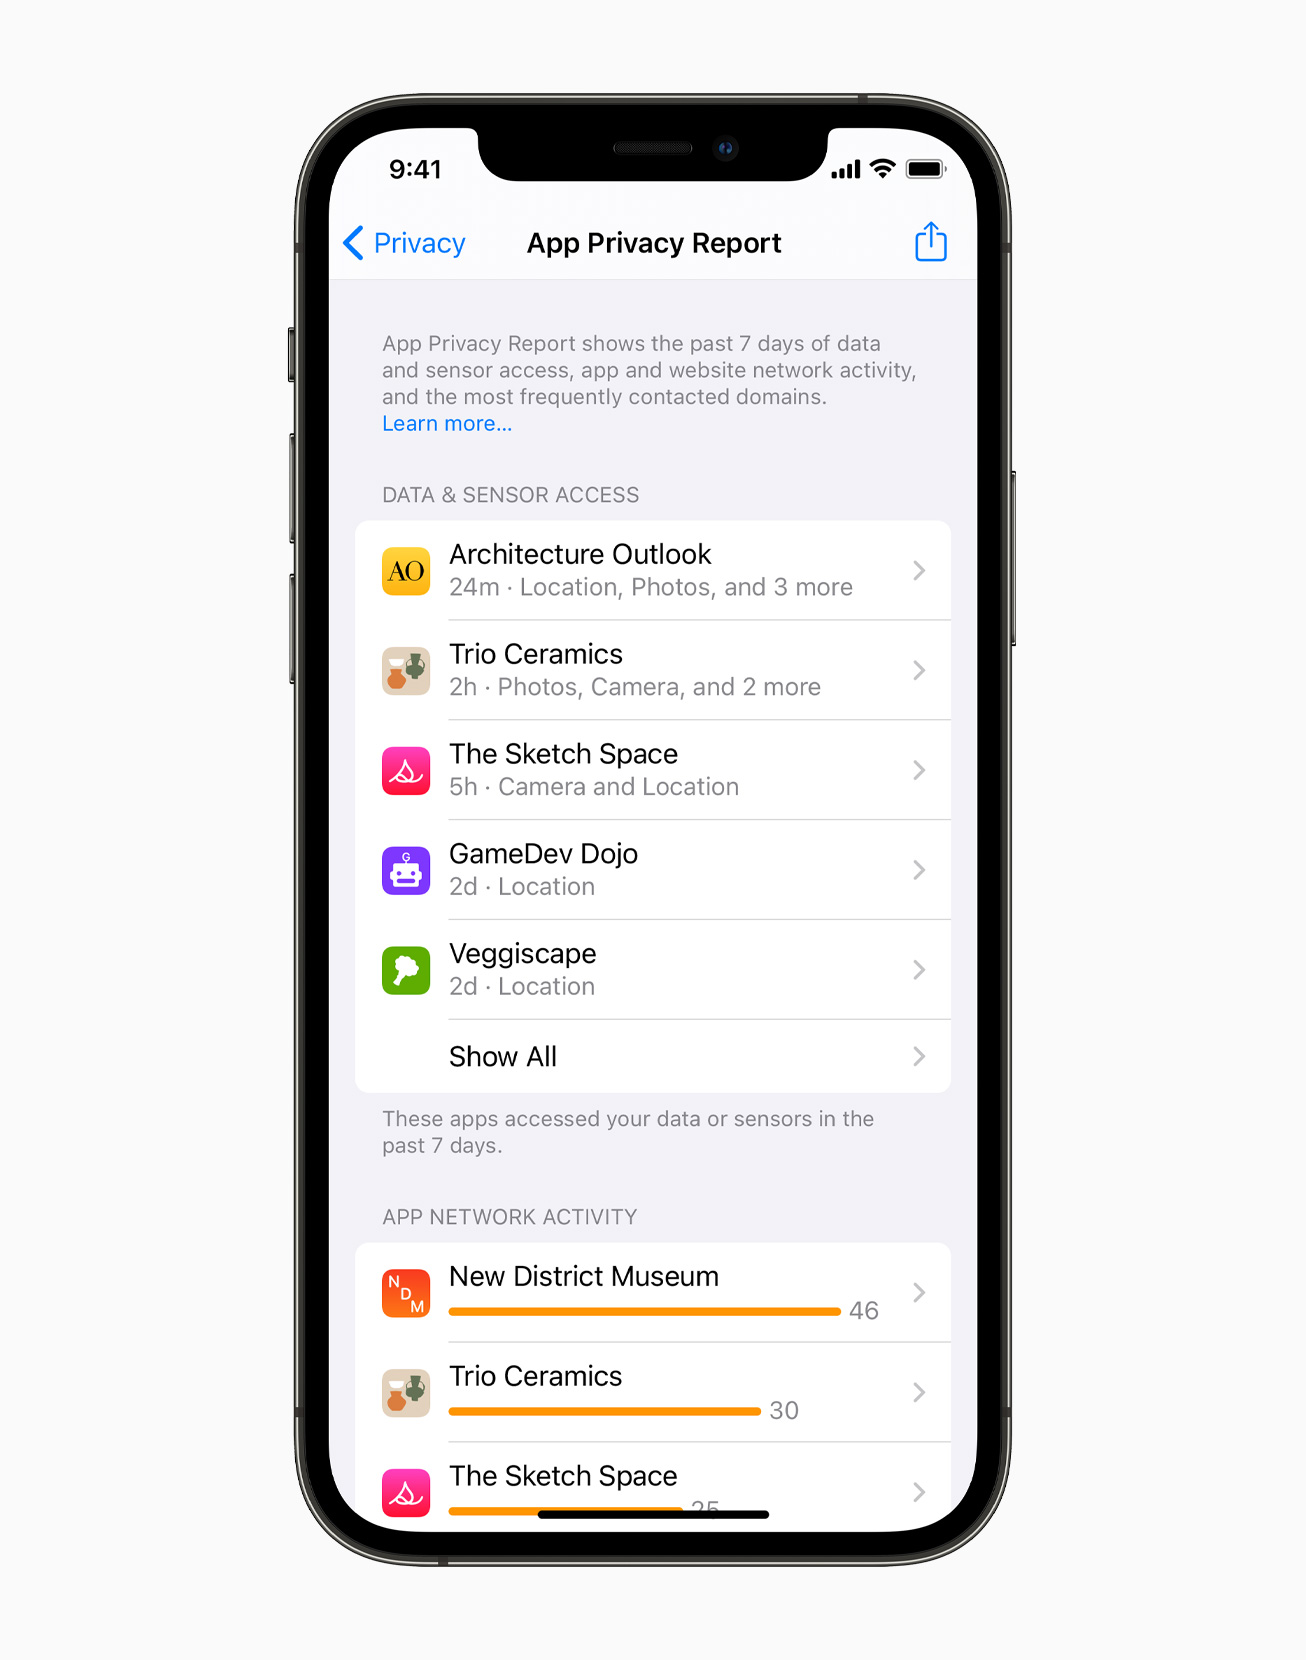
Informmacun lietotāja atrašanās vieta ir ārkārtīgi vērtīga dažādās nozarēs. Tie var būt lielisks rīks mārketinga speciālistiem, piemēram, reklāmas mērķēšanas ziņā, taču, protams, par tiem interesē arī kibernoziedznieki. Šo problēmu daļēji atrisina VPN pakalpojumi, kas var maskēt jūsu IP adresi un atrašanās vietu, bet diemžēl ne no visiem. Iespējams, ka jūsu iPhone tālrunī ir vairākas lietotnes, kurām ir piekļuve atrašanās vietas noteikšanas pakalpojumiem. Šie ir tie appPēc tam viņi var iegūt precīzu atrašanās vietu no tālruņa. Varat noņemt piekļuvi tiem sadaļā Iestatījumi > Konfidencialitāte > Atrašanās vietas pakalpojumi.
Tas varētu būt jūs interesē
 Pavel Jelič
Izmantojiet veselo saprātu
Kā jau vairākas reizes norādījām, praktiski neviena ierīce nav pilnībā izturīga pret uzlaušanu. Tajā pašā laikā tas nenozīmē, ka tas ir kaut kas pārāk vienkāršs un izplatīts. Pateicoties mūsdienu iespējām, pret šiem gadījumiem ir samērā viegli aizstāvēties, taču lietotājam jābūt piesardzīgam un, galvenais, jāizmanto veselais saprāts. Šī iemesla dēļ jums jābūt uzmanīgiem ar savu sensitīvo informāciju.macUn, protams, neklikšķiniet uz katras saites, ko pašpasludinātais Nigērijas princis nosūta uz jūsu e-pastu.
 Amaya Tomanová

 Jan Vajdák
 Jiří Filip