Vratislav Holub
Bezpieczeństwo komputerów i smartfonów stale się poprawia. Chociaż dzisiejsze technologie są stosunkowo bezpieczne i istnieją pęknięcia w zabezpieczeniach Apple w większości przypadków próbują to naprawić natychmiast, więc mimo to nie można zagwarantować, że Twoje urządzenie nie zostanie zhakowane. Atakujący mogą w tym celu skorzystać z kilku metod, najczęściej polegając na nieuwadze użytkowników i ich niewiedzy. Jednak amerykańska agencja rządowa National Cyber Security Center (NCSC) dała się już poznać, ostrzegając przed możliwymi zagrożeniami i publikując 10 praktycznych wskazówek, jak zapobiec tym problemom. Przyjrzyjmy się im zatem razem.
Mogłoby być interesują Cię
Zaktualizuj system operacyjny i aplikacje
Jak już pisaliśmy na samym wstępie, (nie tylko) Apple stara się na czas naprawić wszystkie znane luki w zabezpieczeniach poprzez aktualizacje. Z tego punktu widzenia jasne jest, że aby osiągnąć maksymalne bezpieczeństwo, konieczne jest, aby zawsze mieć najbardziej aktualny system operacyjny, który zapewnia niemal najlepszą ochronę przed wymienionymi błędami, które w przeciwnym razie mogłyby zostać wykorzystane na korzyść napastników. W przypadku iPhone'a lub iPada możesz zaktualizować system, wybierając Ustawienia > Ogólne > Aktualizacja oprogramowania.
Uważaj na e-maile od nieznajomych
Jeśli do Twojej skrzynki odbiorczej trafi wiadomość e-mail pochodząca od nieznanego nadawcy, zawsze powinieneś zachować ostrożność. Obecnie coraz częstsze stają się przypadki tzw. phishingu, czyli ataków polegających na tym, że atakujący podszywa się pod sprawdzony organ i próbuje nakłonić Cię do podania poufnych informacji.mace - na przykład numery kart płatniczych i inne - lub mogą też wykorzystać zaufanie użytkowników i bezpośrednio włamać się do ich urządzeń.
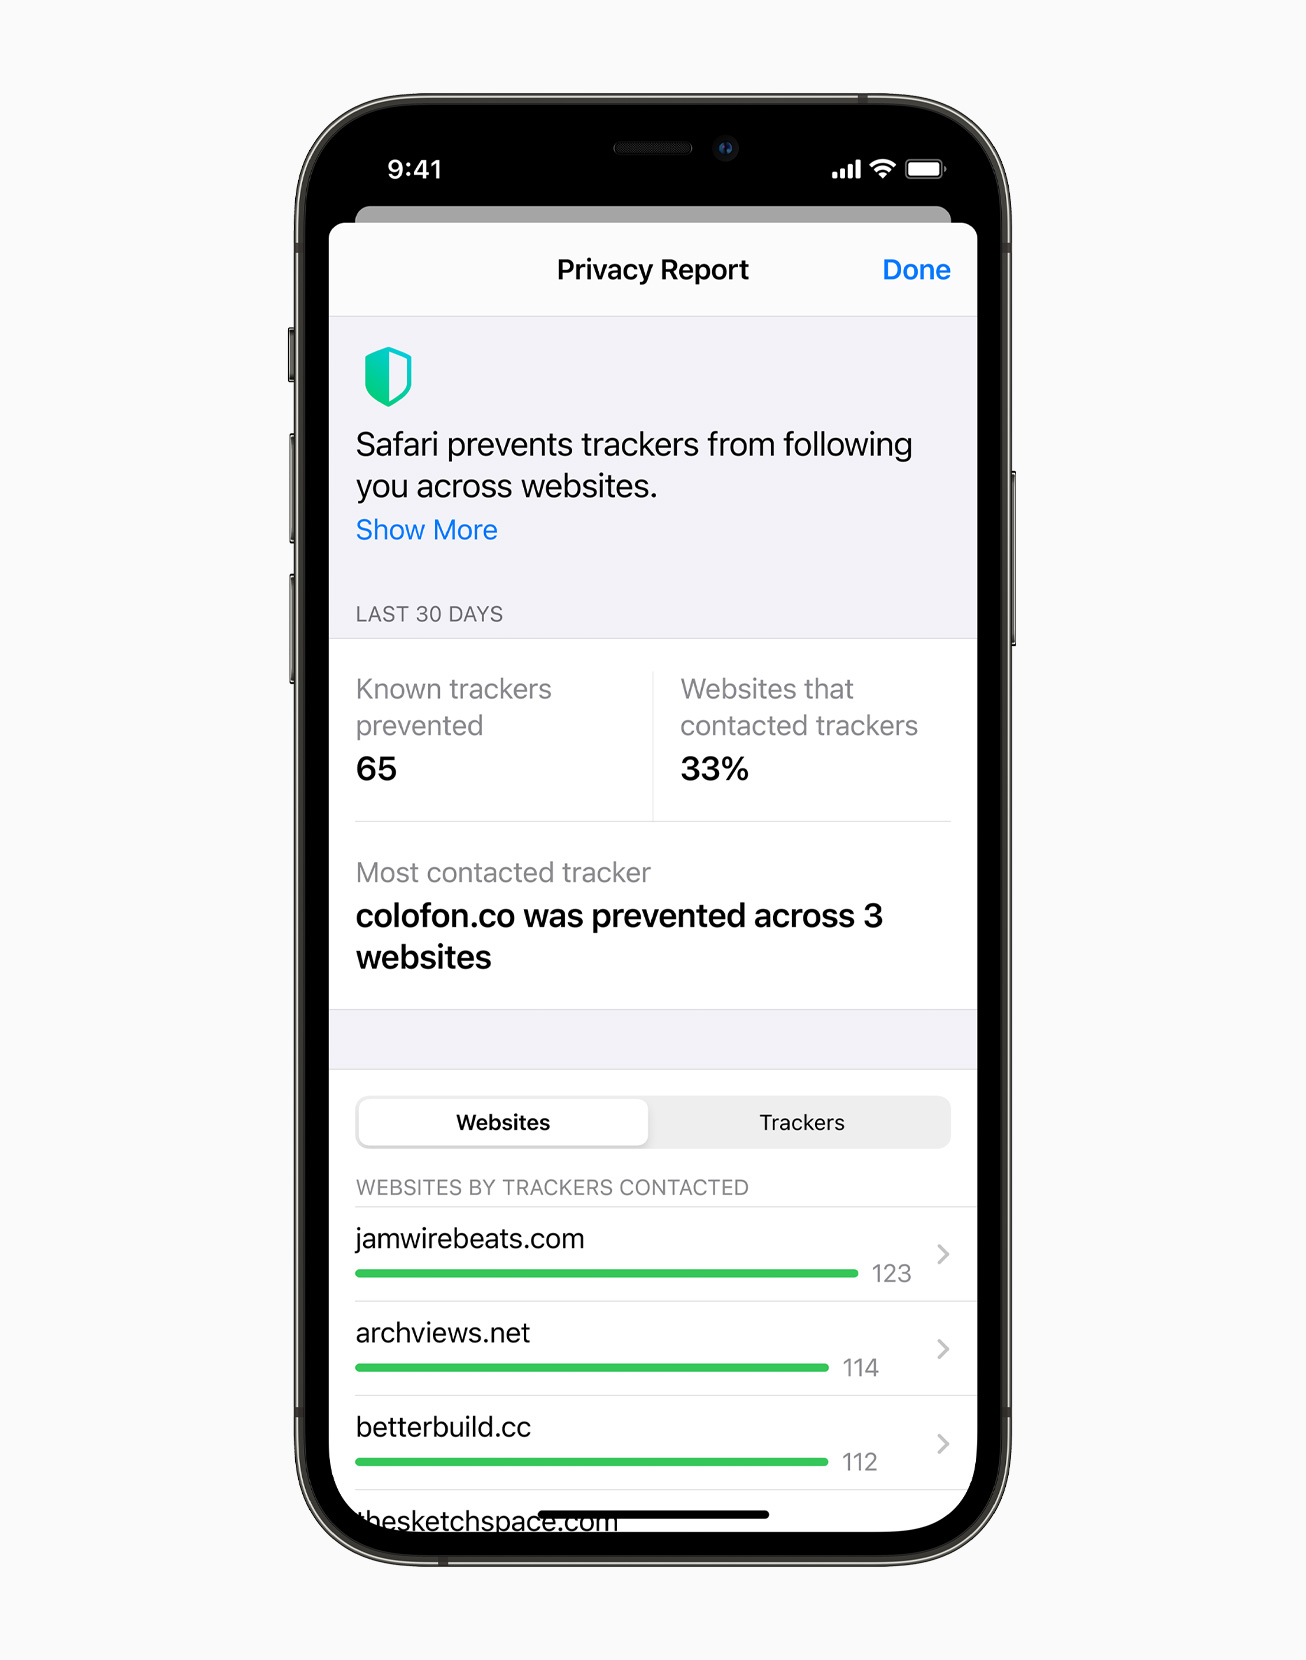
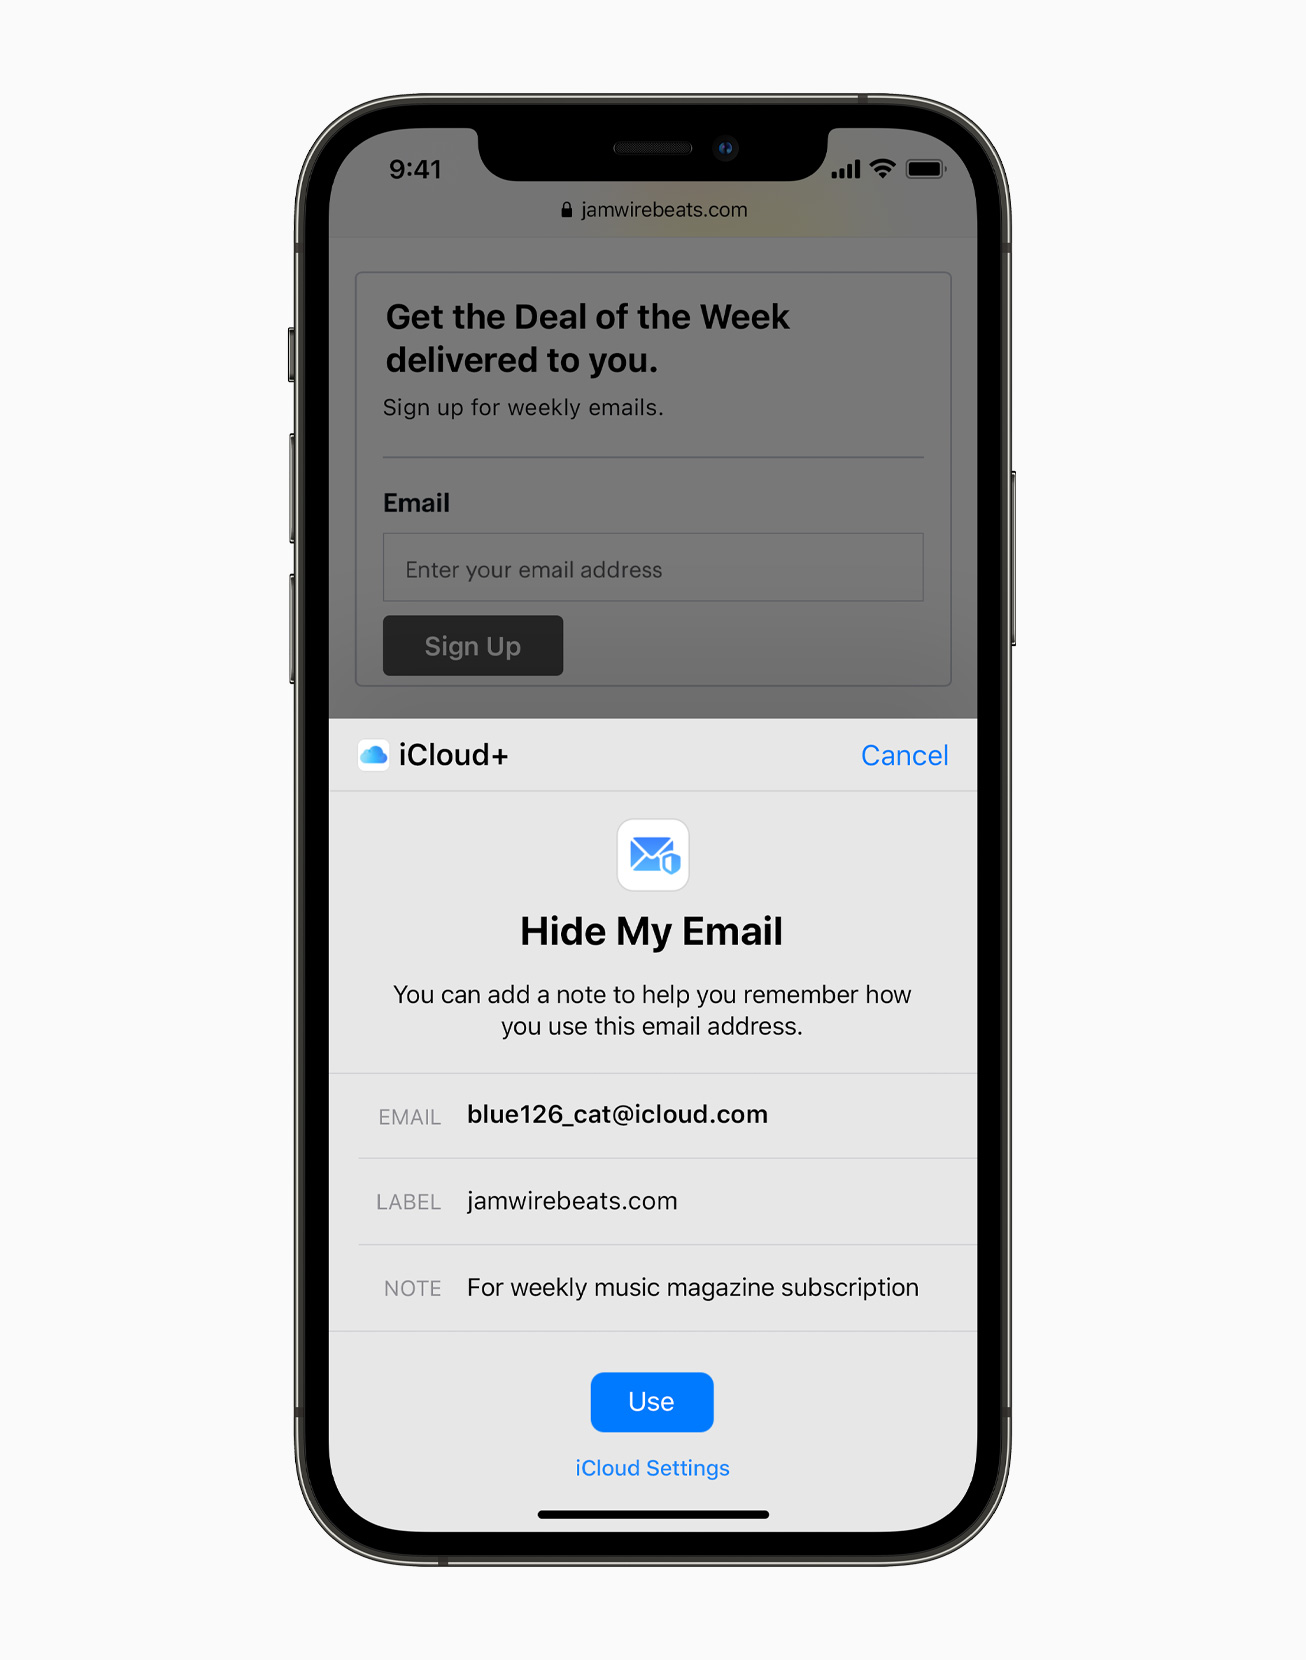
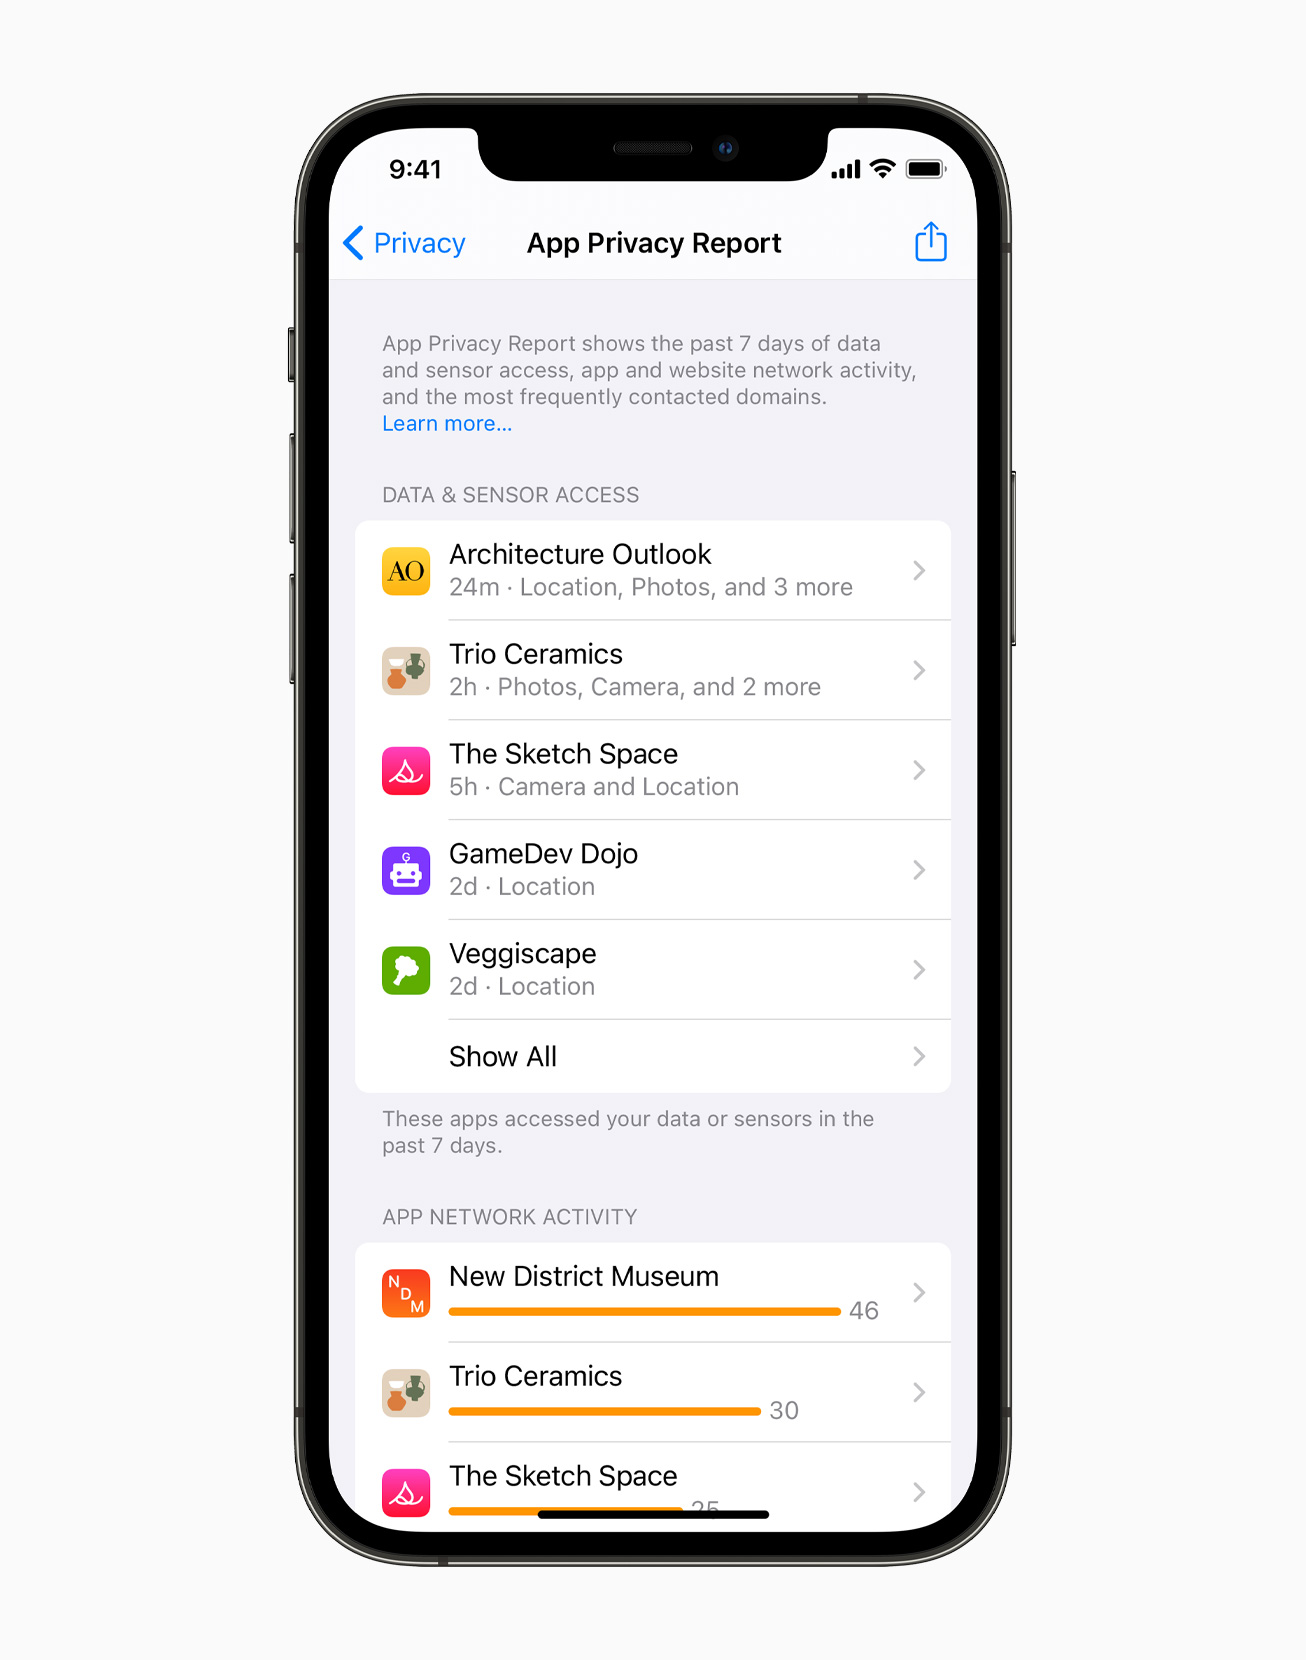
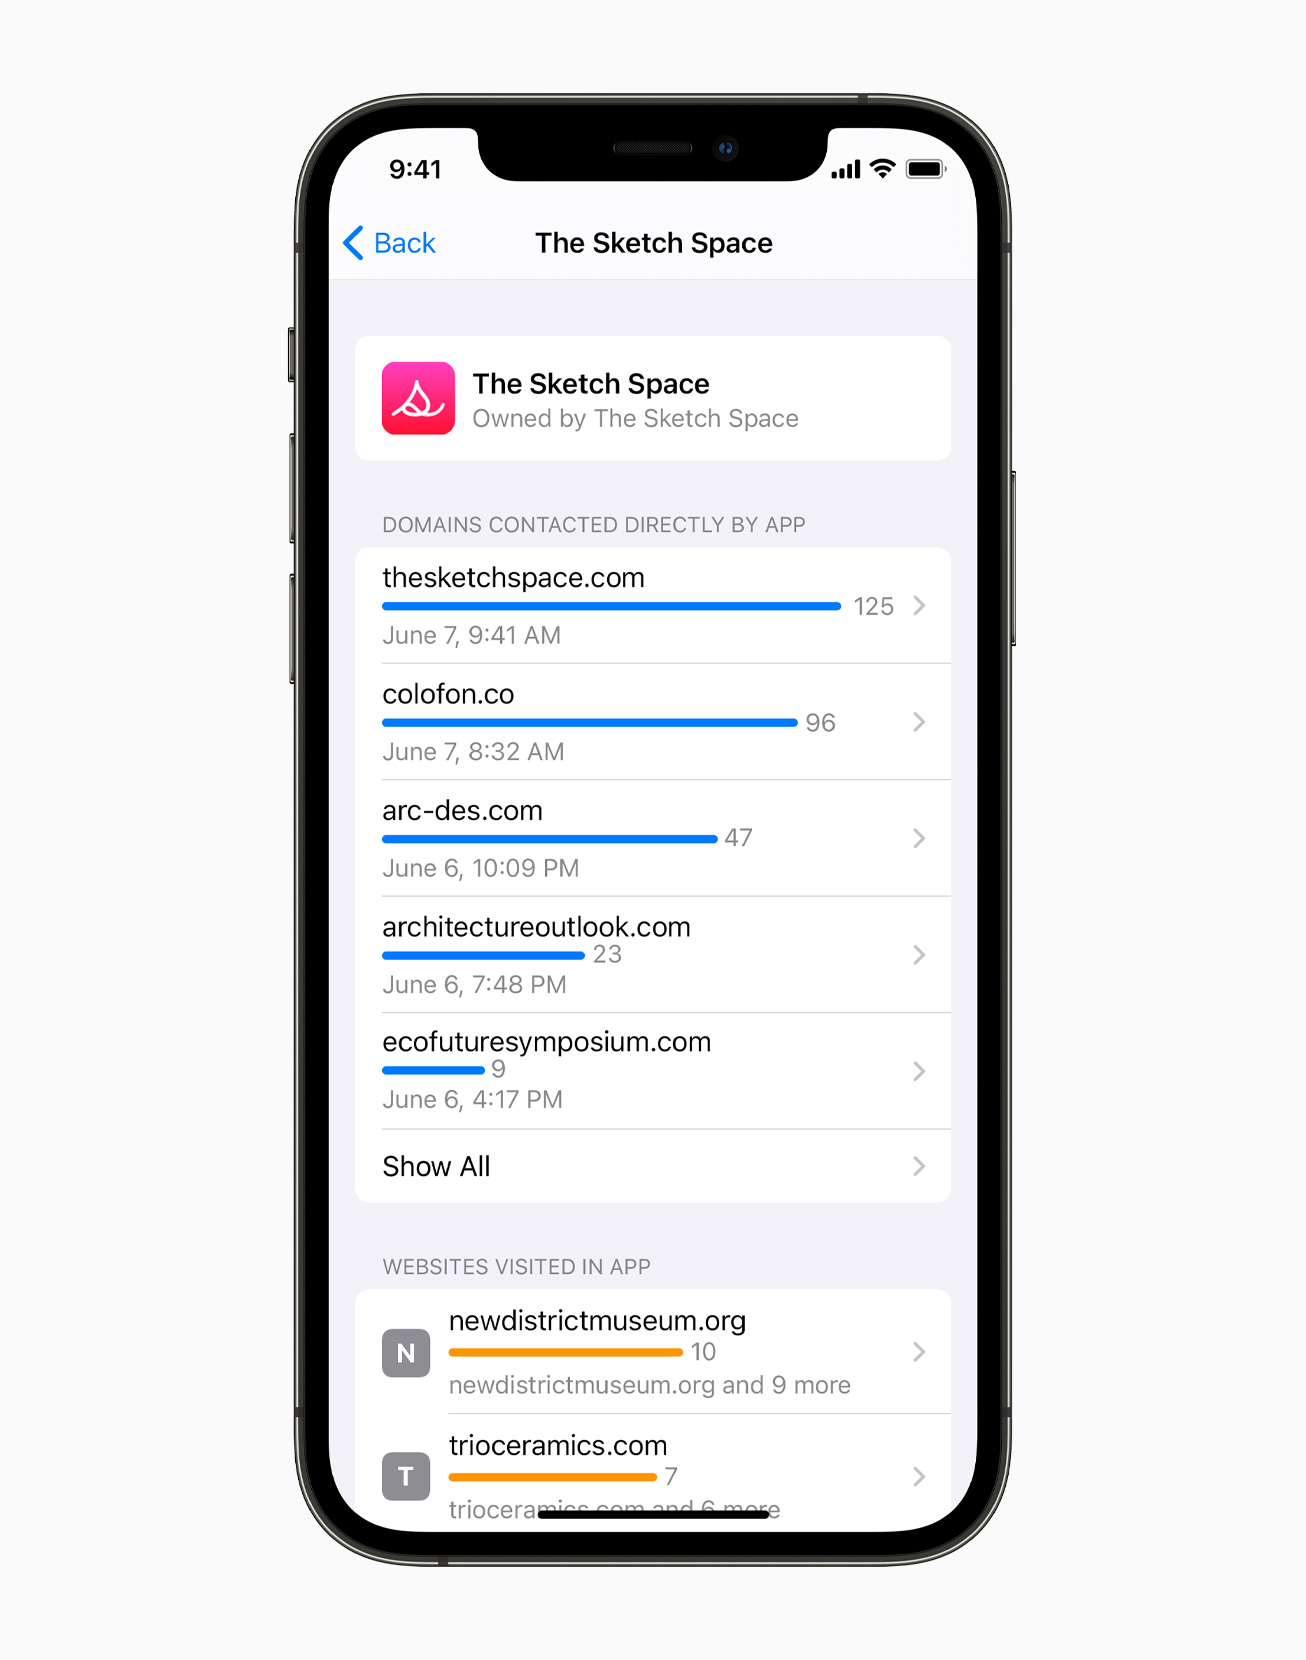
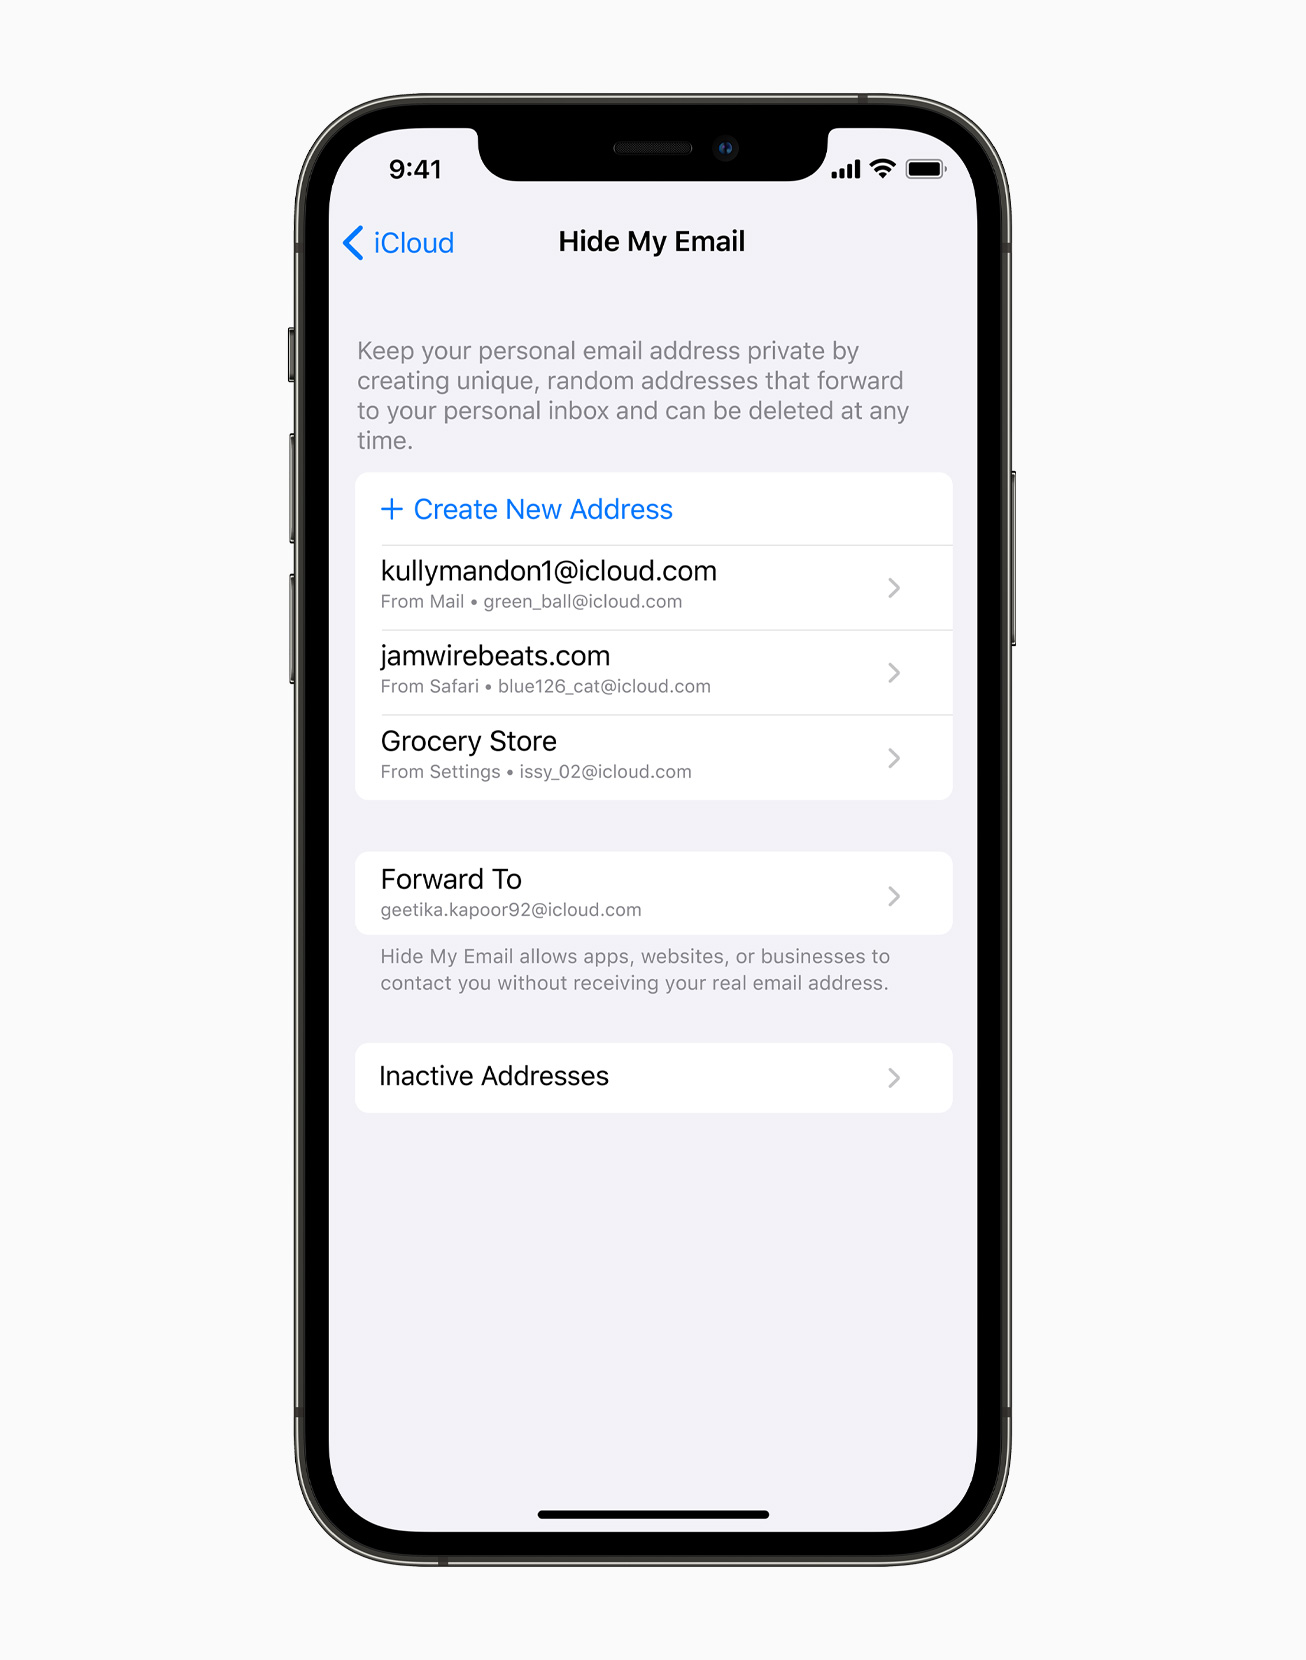
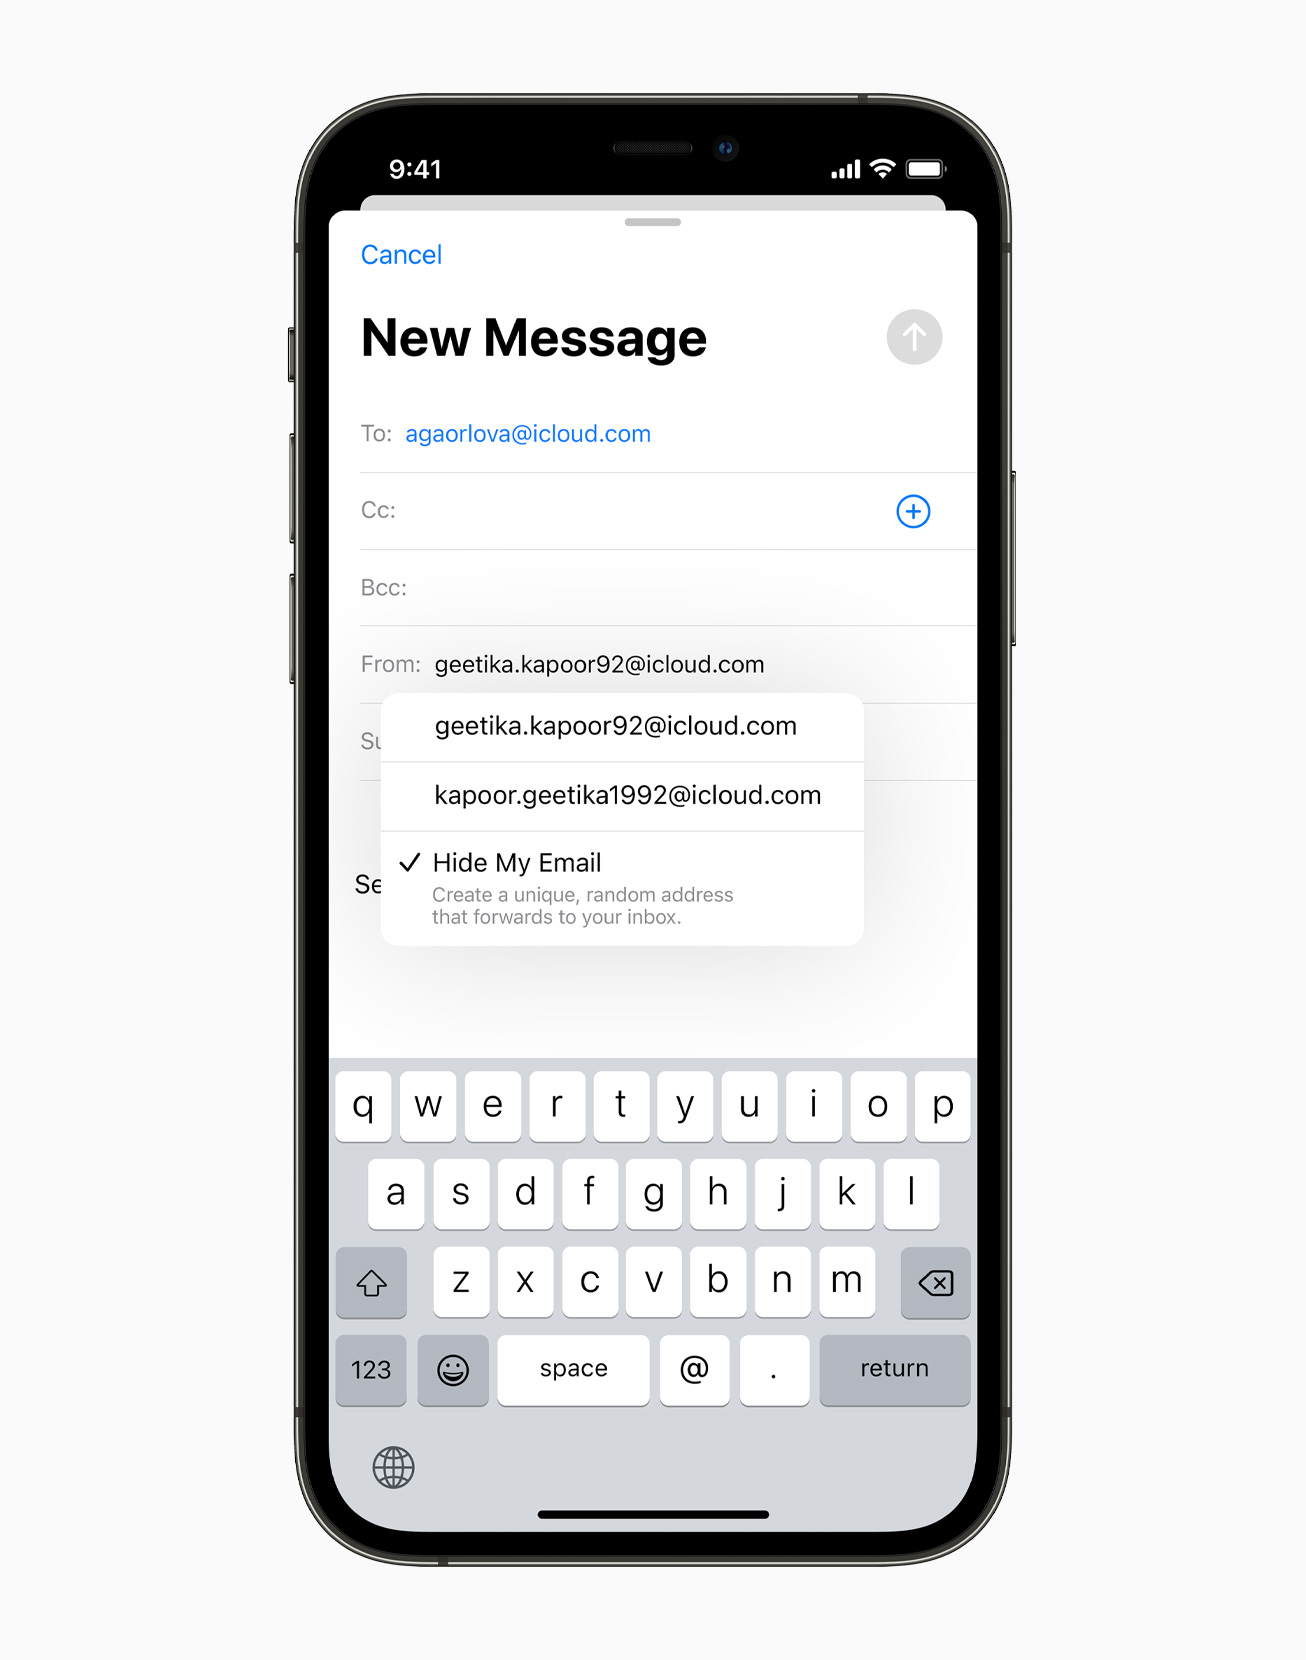
Prywatność w iOS 15
Uważaj na podejrzane linki i załączniki
Choć bezpieczeństwo dzisiejszych systemów jest na zupełnie innym poziomie niż było na przykład dziesięć lat temu, nie oznacza to, że w Internecie jesteś w 100% bezpieczny. W niektórych przypadkach wystarczy otworzyć wiadomość e-mail, link lub załącznik i nagle Twoje urządzenie może zostać zaatakowane. Nic więc dziwnego, że stale zaleca się, aby nie otwierać żadnego z wymienionych elementów, jeśli chodzi o e-maile i wiadomości od nieznanych nadawców. Naprawdę można się nawalić.
Ta metoda nawiązuje do wspomnianego wcześniej phishingu. Atakujący często podszywają się pod banki, firmy telekomunikacyjne lub agencje rządowe, co może im pomóc w zdobyciu zaufania. Cały e-mail może wydawać się poważny, ale na przykład link może prowadzić do mało oryginalnej witryny o praktycznie identycznym wyglądzie. Wtedy wystarczy chwila nieuwagi i nagle przekazujesz swoje dane logowania i inne informacje drugiej osobie.mace.
Sprawdź linki
Dotykaliśmy tej kwestii już w poprzednim punkcie. Atakujący mogą wysłać Ci link, który na pierwszy rzut oka wygląda zupełnie normalnie. Wystarczy jedna rzucona litera, a kliknięcie na nią powoduje przekierowanie na stronę internetową atakującego. Co więcej, praktyka ta nie jest wcale skomplikowana i można ją łatwo nadużyć. Przeglądarki internetowe w zdecydowanej większości korzystają z tzw. czcionek bezszeryfowych, co oznacza, że np. małą literę L można zastąpić dużą literą I tak, że na pierwszy rzut oka nawet tego nie zauważymy.
Jeśli natkniesz się na normalnie wyglądający link od nieznanego nadawcy, zdecydowanie nie powinieneś go klikać. Zamiast tego o wiele bezpieczniej jest po prostu otworzyć przeglądarkę i przejść do witryny w tradycyjny sposób. Dodatkowo w natywnej aplikacji Mail na iPhonie i iPadzie możesz przytrzymać palec na łączu, aby zobaczyć podgląd miejsca, do którego faktycznie prowadzi łącze.
Od czasu do czasu uruchom ponownie urządzenie
Możesz nie oczekiwać, że Amerykańskie Narodowe Centrum Cyberbezpieczeństwa będzie od czasu do czasu zalecać ponowne uruchomienie urządzenia. Procedura ta niesie jednak ze sobą kilka interesujących korzyści. Nie tylko wyczyścisz pamięć tymczasową i teoretycznie zwiększysz wydajność, ale jednocześnie możesz pozbyć się niebezpiecznego oprogramowania, które teoretycznie mogłoby uśpić gdzieś we wspomnianej pamięci tymczasowej. Dzieje się tak, ponieważ niektóre rodzaje złośliwego oprogramowania „utrzymują się przy życiu” dzięki pamięci tymczasowej. Oczywiście to, jak często będziesz ponownie uruchamiać urządzenie, zależy wyłącznie od Ciebie, ponieważ zależy to od kilku czynników. NCSC zaleca przynajmniej raz w tygodniu.
Chroń się hasłem
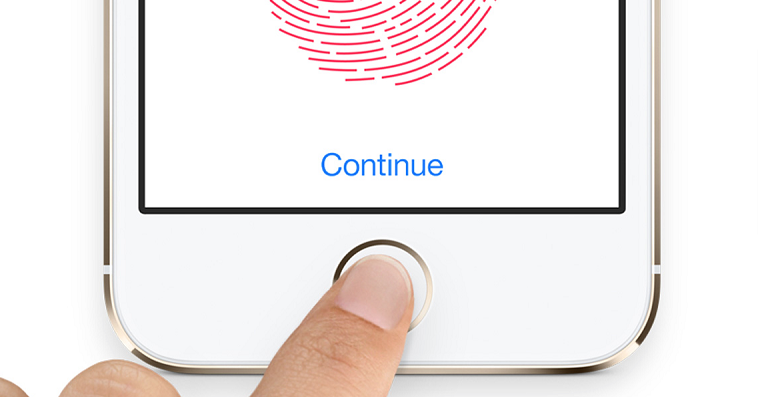
Obecnie zabezpieczenie urządzenia jest niezwykle łatwe. Dysponujemy zaawansowanymi systemami takimi jak: Touch ID a Face ID, co znacznie utrudnia złamanie zabezpieczeń. To samo dotyczy telefonów komórkowych z systemem operacyjnym Android, które w większości opierają się na czytniku linii papilarnych. Jednocześnie zabezpieczając swojego iPhone'a lub iPada kodem blokady i uwierzytelnianiem biometrycznym, automatycznie szyfrujesz wszystkie dane na swoim urządzeniu. Teoretycznie, bez (odgadnięcia) hasła, dostęp do tych danych jest praktycznie niemożliwy.
Mogłoby być interesują Cię
 Adam Kos
Urządzenia nie są jednak niezniszczalne. Z profesjonalnym sprzętem i odpowiednią wiedzą praktycznie wszystko jest możliwe. Chociaż możesz nigdy nie zetknąć się z podobnym zagrożeniem, ponieważ mało prawdopodobne jest, że staniesz się celem wyrafinowanych cyberataków, warto zastanowić się, czy nie lepiej w jakiś sposób wzmocnić swoje bezpieczeństwo. W takim przypadku zaleca się wybór dłuższego hasła alfanumerycznego, którego złamanie może zająć lata – chyba że ustawisz swoje imię lub ciąg „ 123456 ” jako kod.
Miej fizyczną kontrolę nad urządzeniem
Zdalne hakowanie urządzenia może być dość trudne. Gorzej jednak, gdy atakujący uzyska fizyczny dostęp np. do danego telefonu i wtedy włamanie się do niego lub zainstalowanie szkodliwego oprogramowania może zająć mu zaledwie kilka chwil. Z tego powodu agencja rządowa zaleca, abyś dbał o swoje urządzenie i np. upewniał się, że jest ono zablokowane, gdy kładziesz je na stole, w kieszeni lub torbie.
Narodowe Centrum Cyberbezpieczeństwa dodaje również, że jeśli na przykład nieznana osoba zapyta cię, czy może do ciebie zadzwonić w nagłej sytuacji, nadal możesz jej pomóc. Wystarczy zachować szczególną ostrożność i np. poprosić odbiorcę, aby sam wybrał numer telefonu, a następnie oddać mu swój telefon. Na przykład takie iPhone można również zablokować w trakcie aktywnego połączenia. W takim przypadku wystarczy włączyć tryb głośnika, zablokować urządzenie przyciskiem bocznym, a następnie przełączyć się z powrotem na słuchawkę.
Użyj zaufanej sieci VPN
Jednym z najlepszych sposobów zachowania prywatności i bezpieczeństwa w sieci jest korzystanie z usługi VPN. Chociaż usługa VPN może dość niezawodnie szyfrować połączenie i ukrywać Twoją aktywność przed Twoim dostawcą Internetu oraz odwiedzanymi serwerami, niezwykle ważne jest, aby korzystać ze sprawdzonej i godnej zaufania usługi. Jest jednak mały haczyk. W tym przypadku możesz ukryć swoją aktywność online, adres IP i lokalizację przed niemal wszystkimi stronami, ale dostawca VPN będzie oczywiście miał dostęp do tych danych. Jednakże renomowane usługi gwarantują, że żadne informacjemacNie przechowują żadnych informacji o swoich użytkownikach. Z tego powodu ważne jest również podjęcie decyzji, czy warto zapłacić dodatkowo za sprawdzonego dostawcę, czy też wypróbować bardziej niezawodną firmę, która na przykład oferuje bezpłatne usługi VPN.
Mogłoby być interesują Cię
Dezaktywuj usługi lokalizacyjne
Informaci lokalizacja użytkownika są niezwykle cenne w wielu branżach. Mogą być świetnym narzędziem dla marketingowców, np. w zakresie targetowania reklam, ale oczywiście interesują też cyberprzestępców. Problem ten częściowo rozwiązują usługi VPN, które mogą maskować Twój adres IP i lokalizację, ale niestety nie przed wszystkimi. Prawdopodobnie masz na swoim iPhonie kilka aplikacji, które mają dostęp do usług lokalizacyjnych. To są te appNastępnie mogą uzyskać dokładną lokalizację za pomocą telefonu. Dostęp do nich możesz zablokować w Ustawieniach > Prywatność > Usługi lokalizacyjne.
Mogłoby być interesują Cię
 Pavel Jelič
Użyj rozumu
Jak już wielokrotnie wskazaliśmy, praktycznie żadne urządzenie nie jest w pełni odporne na włamania. Nie oznacza to jednak, że jest to coś zbyt prostego i powszechnego. Dzięki dzisiejszym możliwościom stosunkowo łatwo jest się przed tymi przypadkami bronić, jednak użytkownik musi zachować ostrożność i przede wszystkim kierować się zdrowym rozsądkiem. Z tego powodu powinieneś być ostrożny, jeśli chodzi o udostępnianie poufnych informacji.macI oczywiście nie klikaj w każdy link, który samozwańczy nigeryjski książę wysyła na Twoją pocztę e-mail.
 Amaya Tomanová

 Jan Vajdák
 Jiří Filip