Vratislav Holub
Dator- och smartphonesäkerheten förbättras ständigt. Även om dagens teknik är relativt säker och säkerhetssprickor finns Apple i de flesta fall försöker de fixa det omedelbart, så trots det kan det inte garanteras att din enhet inte kommer att hackas. Angripare kan använda flera metoder för att göra detta, oftast beroende på användarnas ouppmärksamhet och deras okunnighet. Den amerikanska statliga myndigheten National Cyber Security Center (NCSC) har dock nu gjort sig känd, varnat för möjliga risker och publicerat 10 praktiska tips för att förhindra dessa problem. Så låt oss titta på dem tillsammans.
Det kan vara intresserar dig
Uppdatera OS och applikationer
Som vi redan sa i själva inledningen, (inte bara) Apple försöker åtgärda alla kända säkerhetshål i tid genom uppdateringar. Ur denna synvinkel är det tydligt att för att uppnå maximal säkerhet är det nödvändigt att man alltid har det mest uppdaterade operativsystemet, vilket säkerställer nästan det största skyddet mot de nämnda felen, som annars skulle kunna utnyttjas till förmån för angriparna. När det gäller en iPhone eller iPad kan du uppdatera systemet via Inställningar > Allmänt > Programuppdatering.
Var försiktig med främlingars e-postmeddelanden
Om ett mejl från en okänd avsändare kommer till din inkorg bör du alltid vara försiktig. Numera blir fall av så kallat nätfiske allt vanligare, där en angripare utger sig som en verifierad auktoritet och försöker locka dig att lämna ut känslig information.mace - till exempel betalkortsnummer och annat - eller så kan de också missbruka användarnas förtroende och direkt hacka sina enheter.
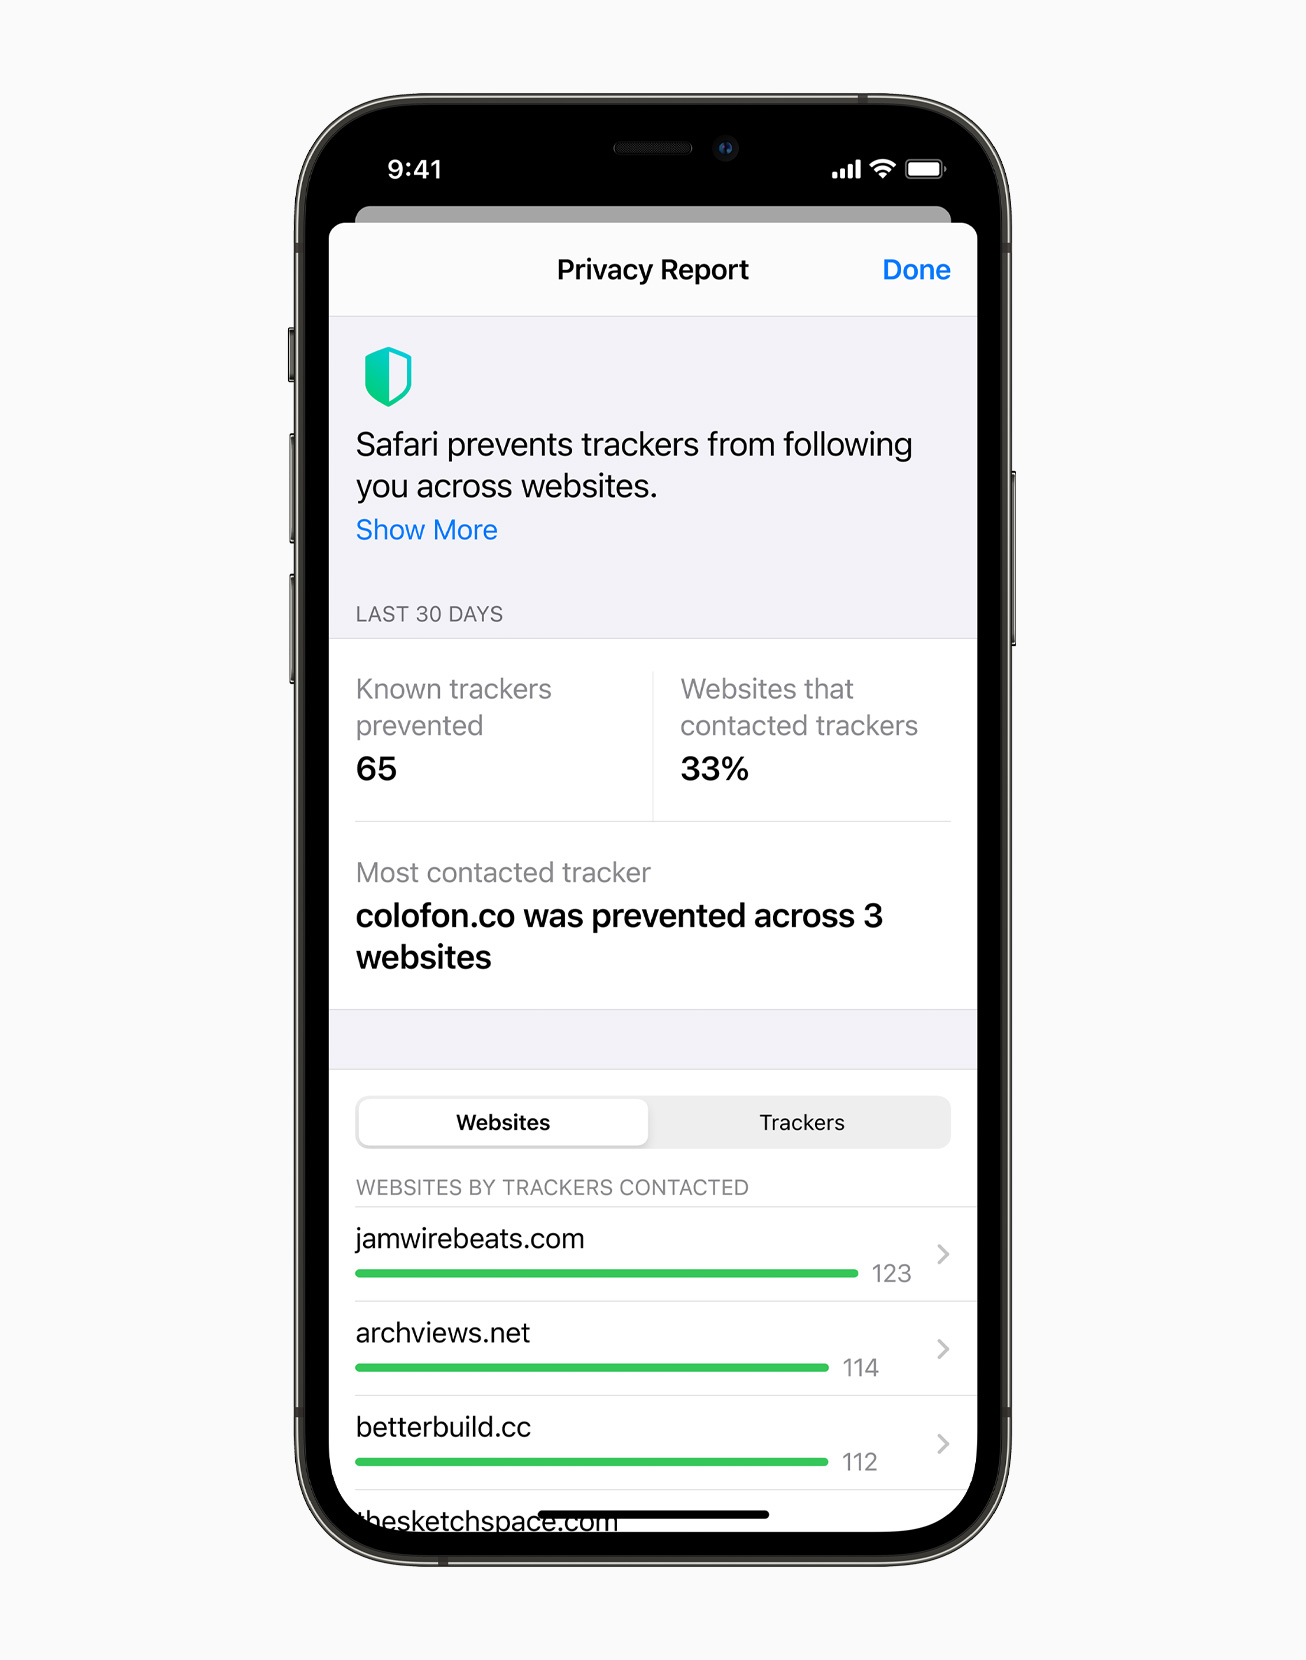
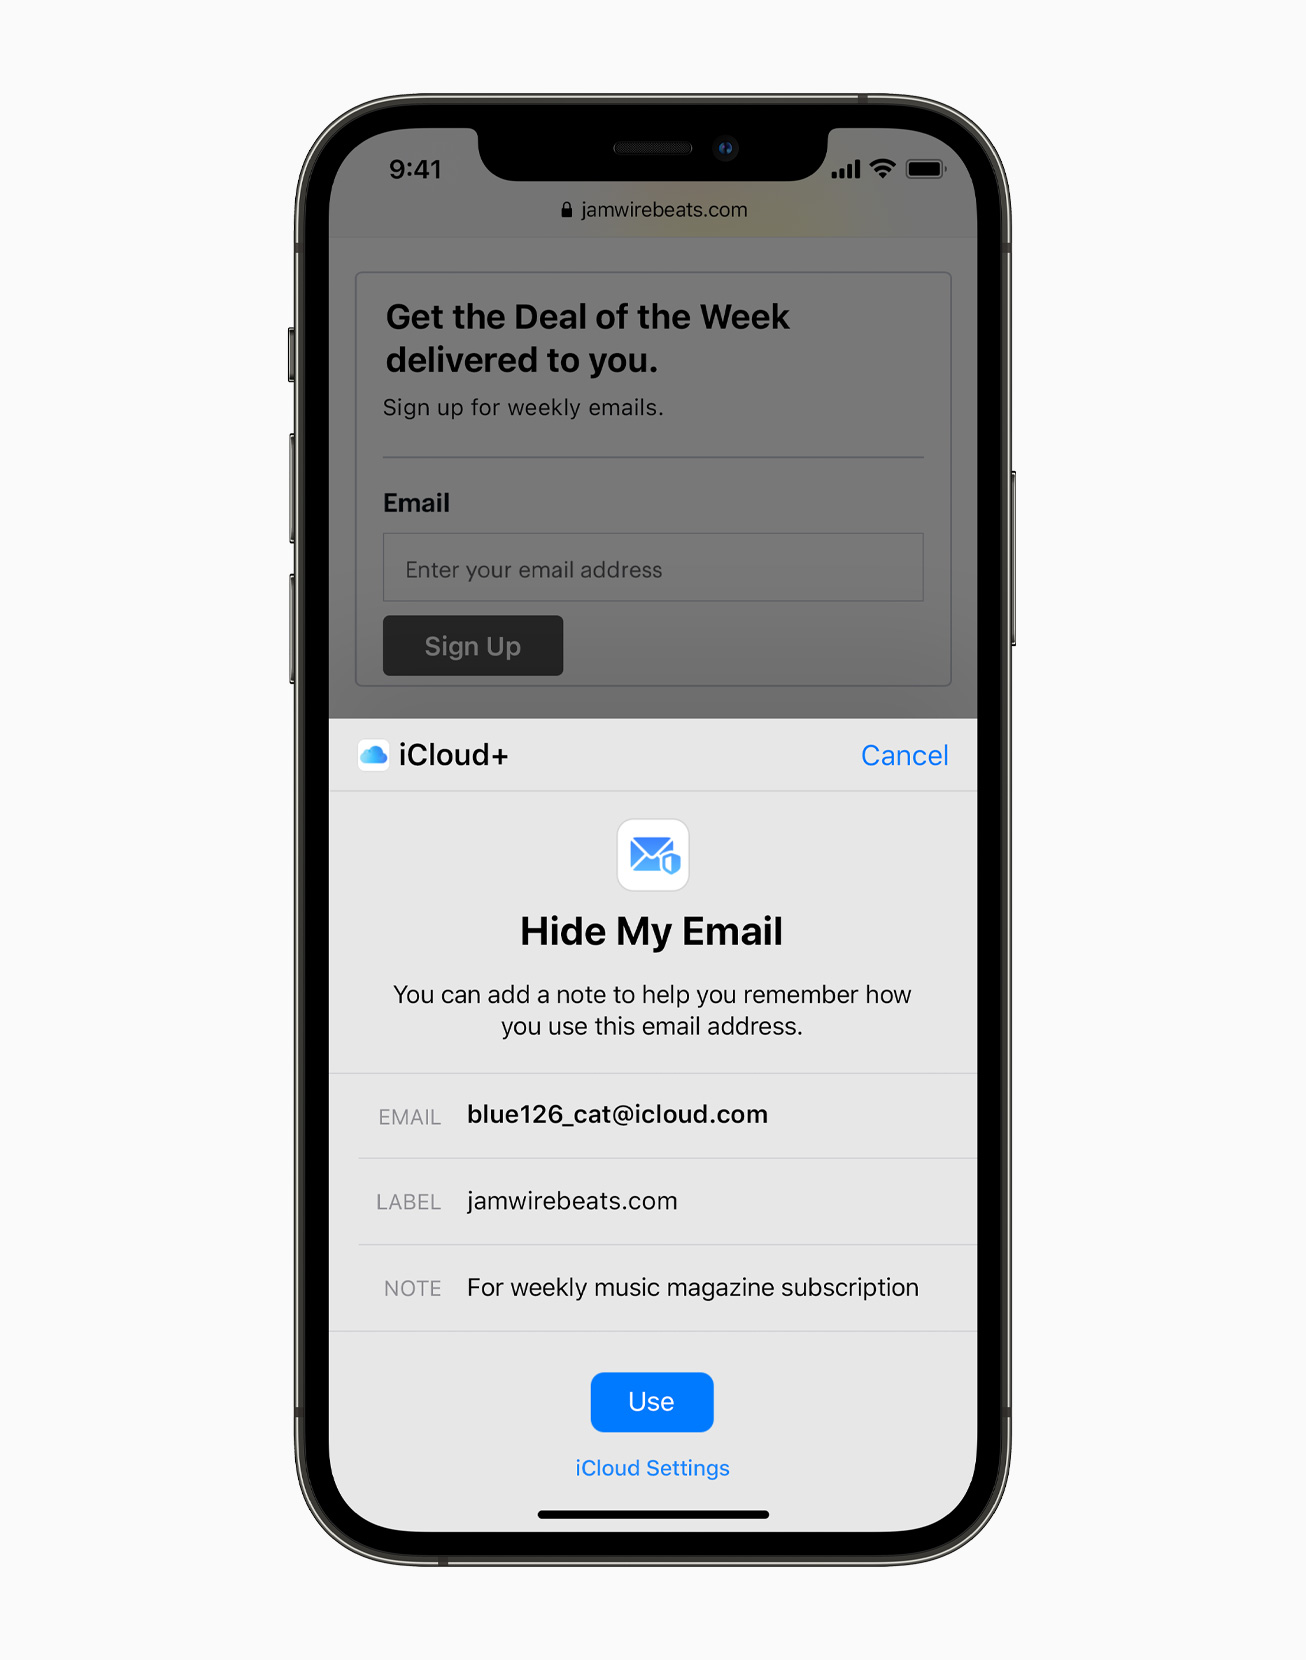
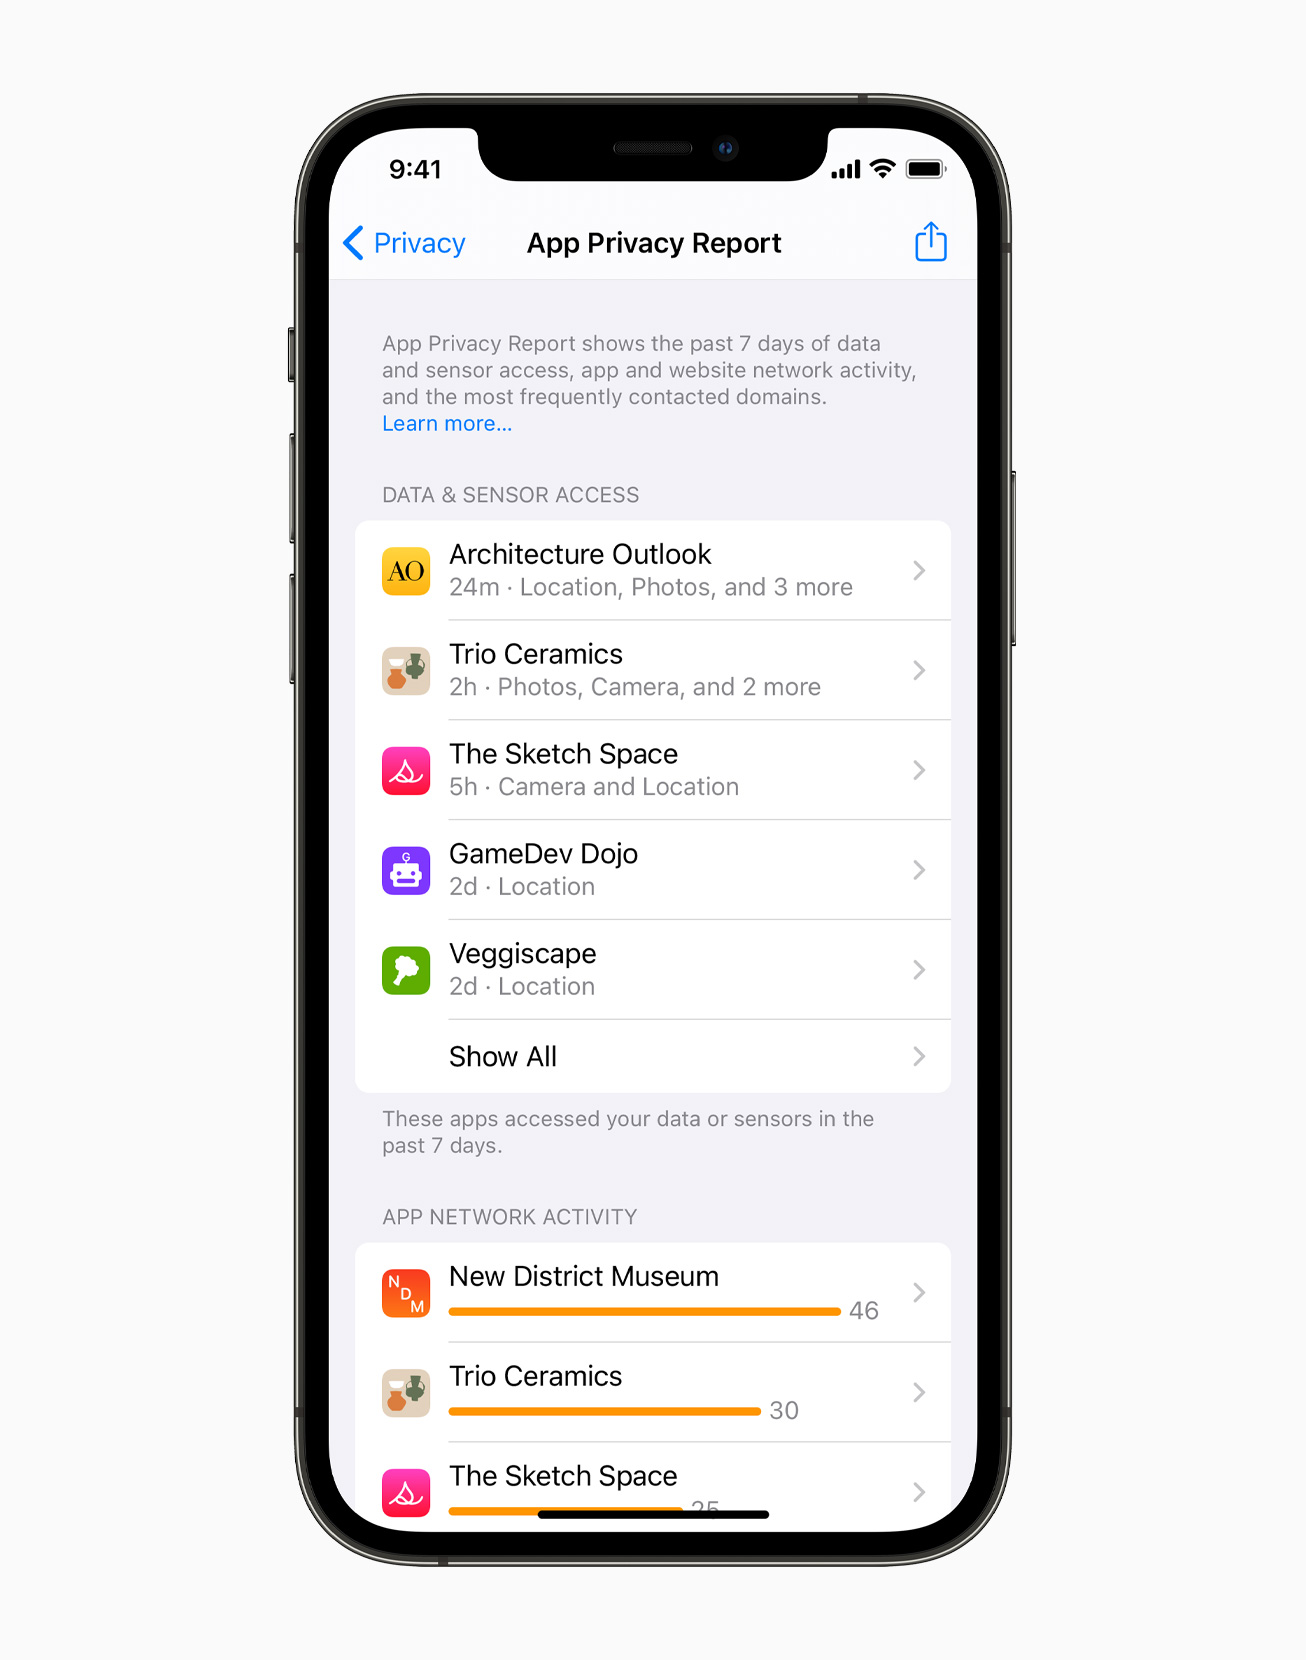
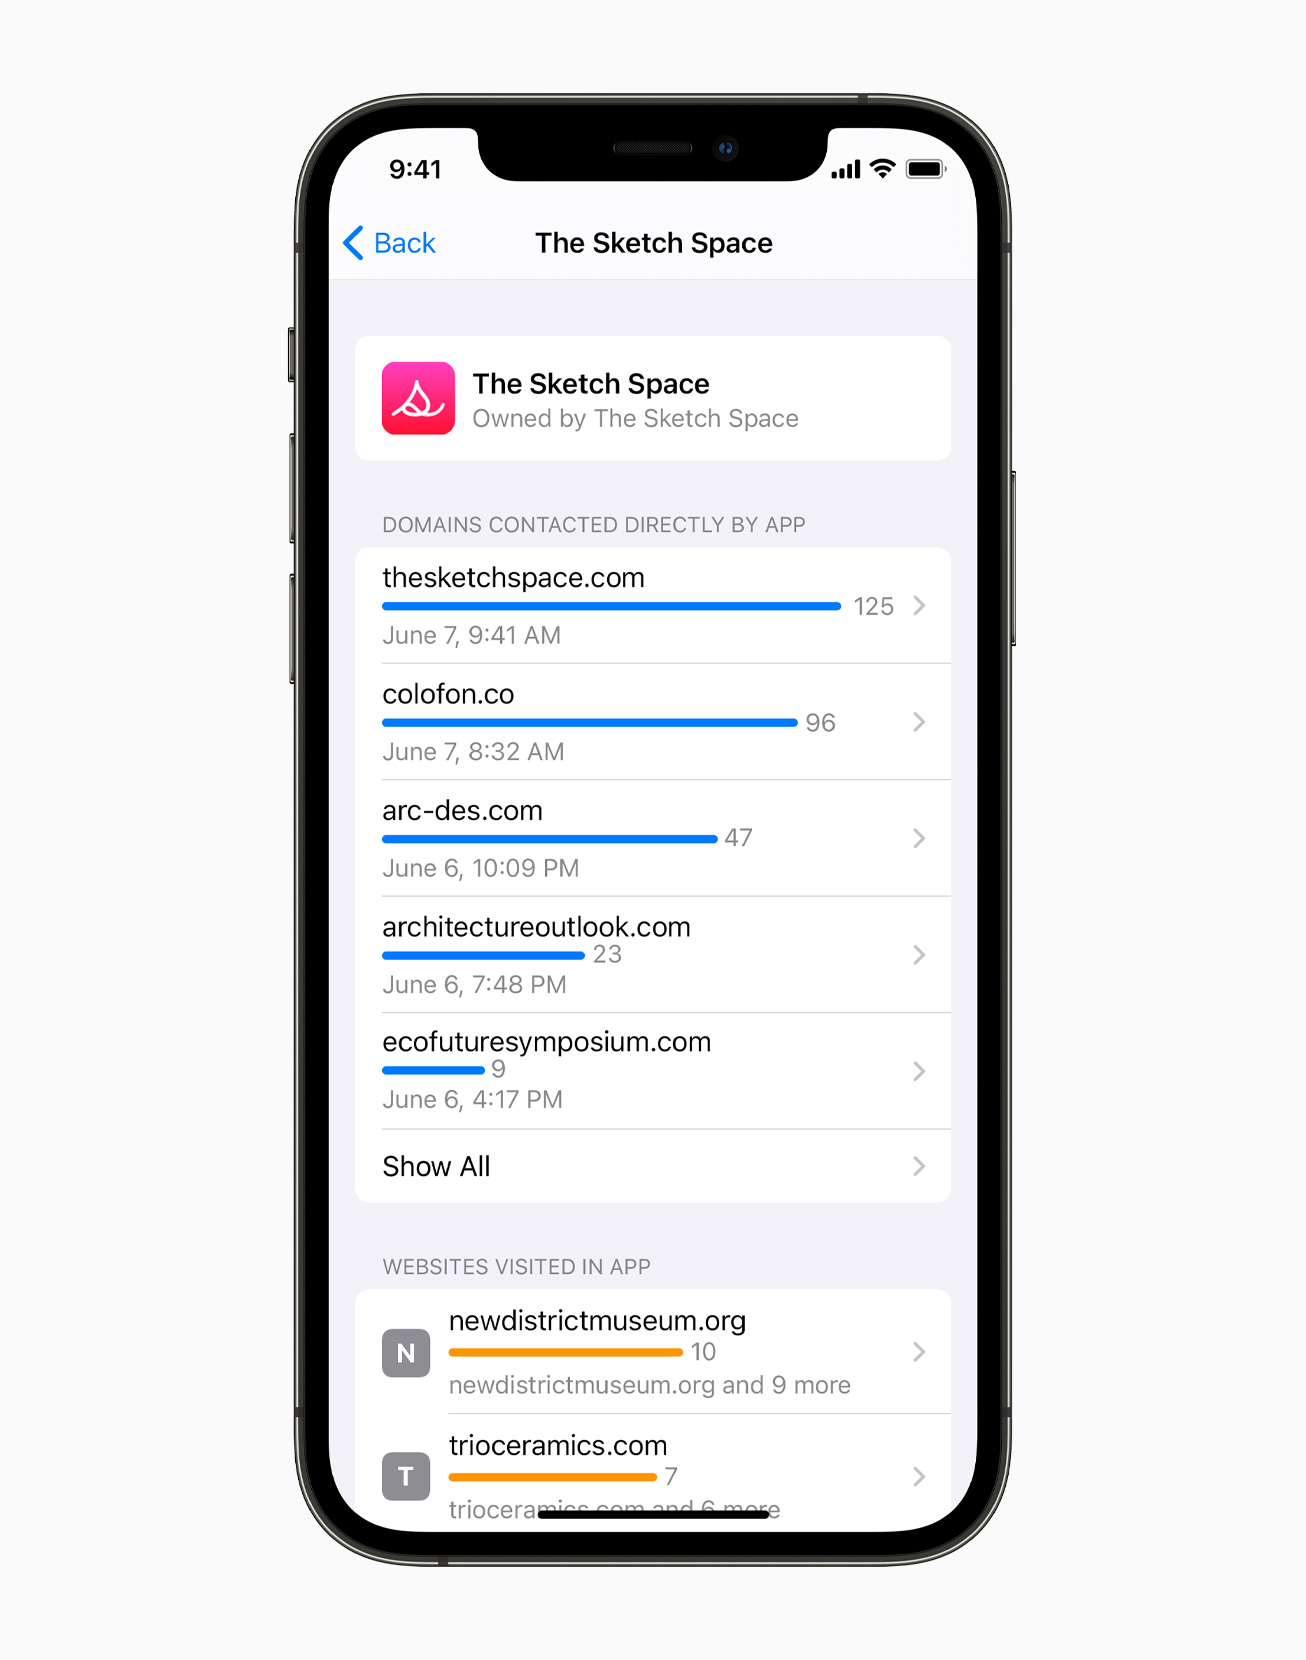
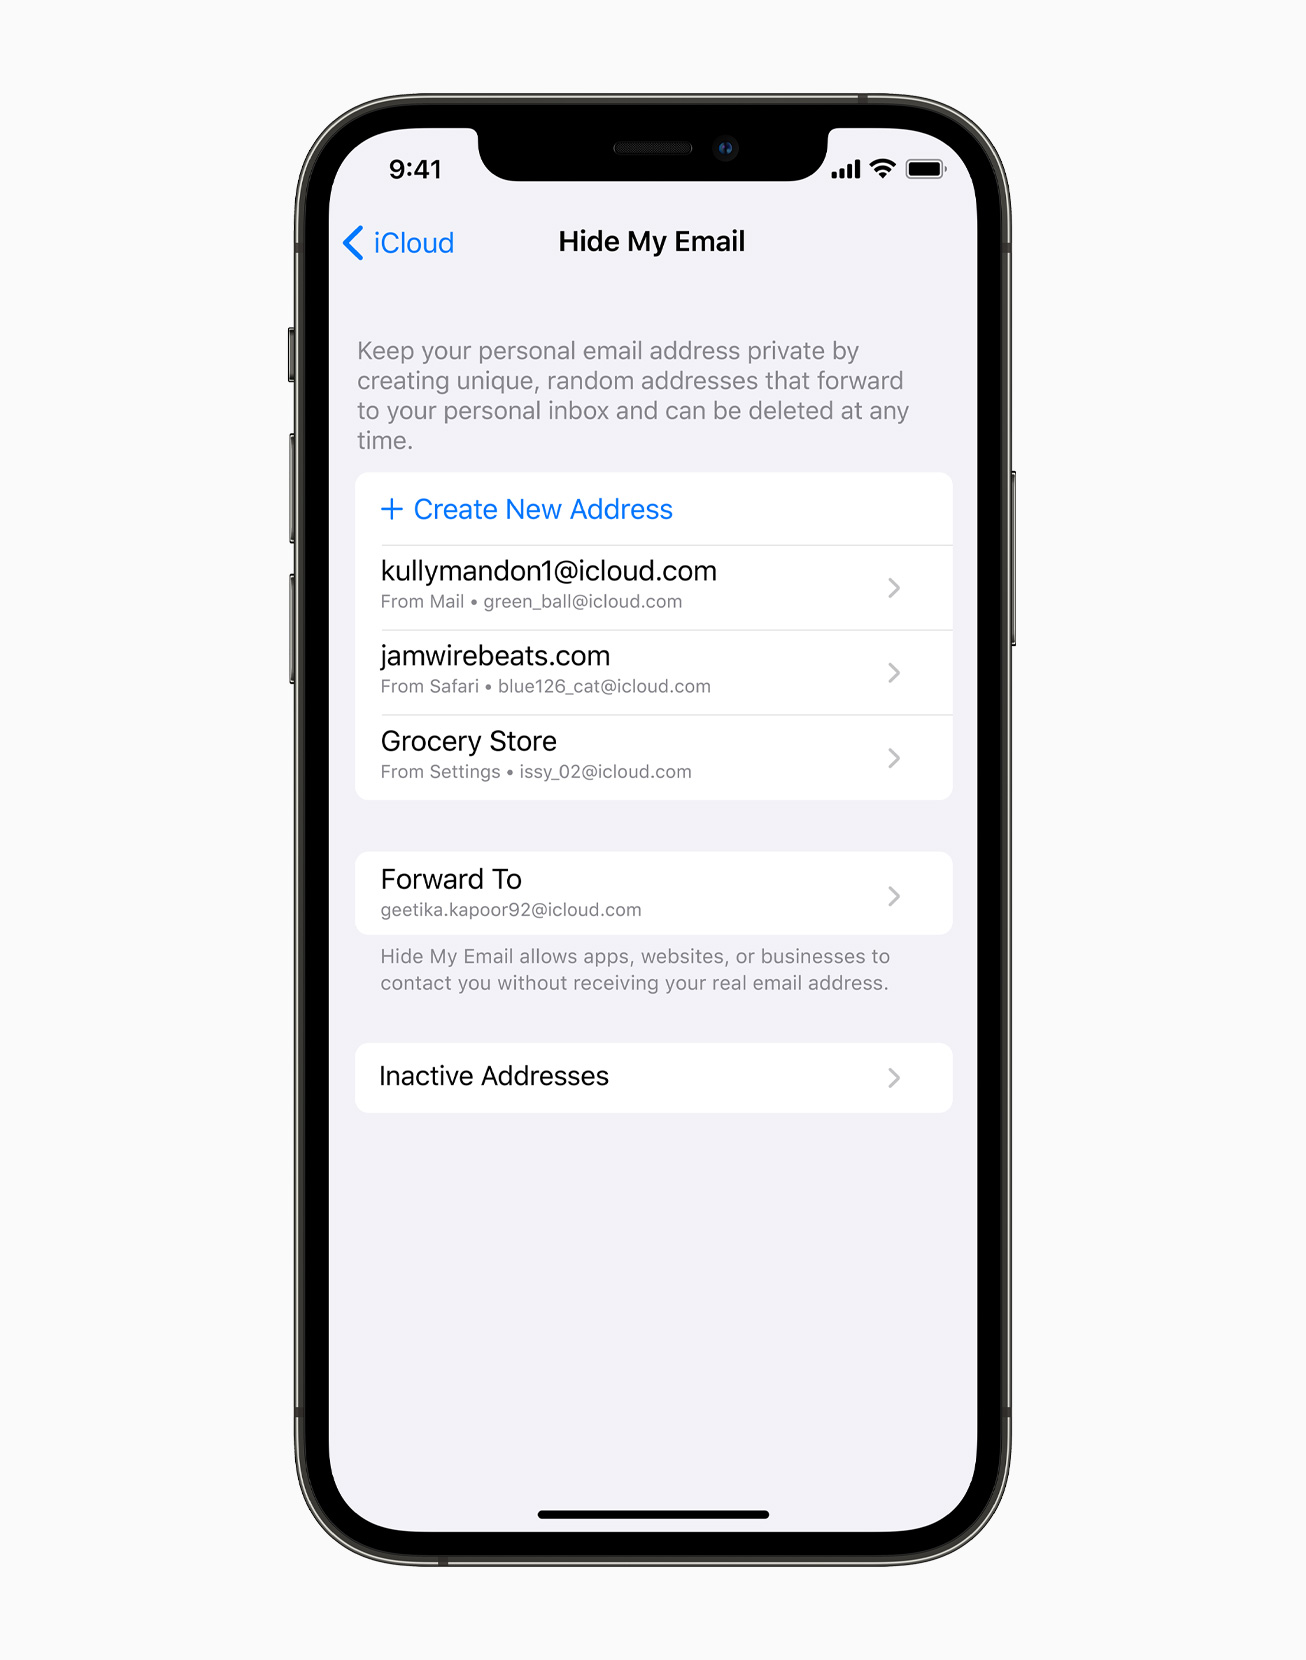
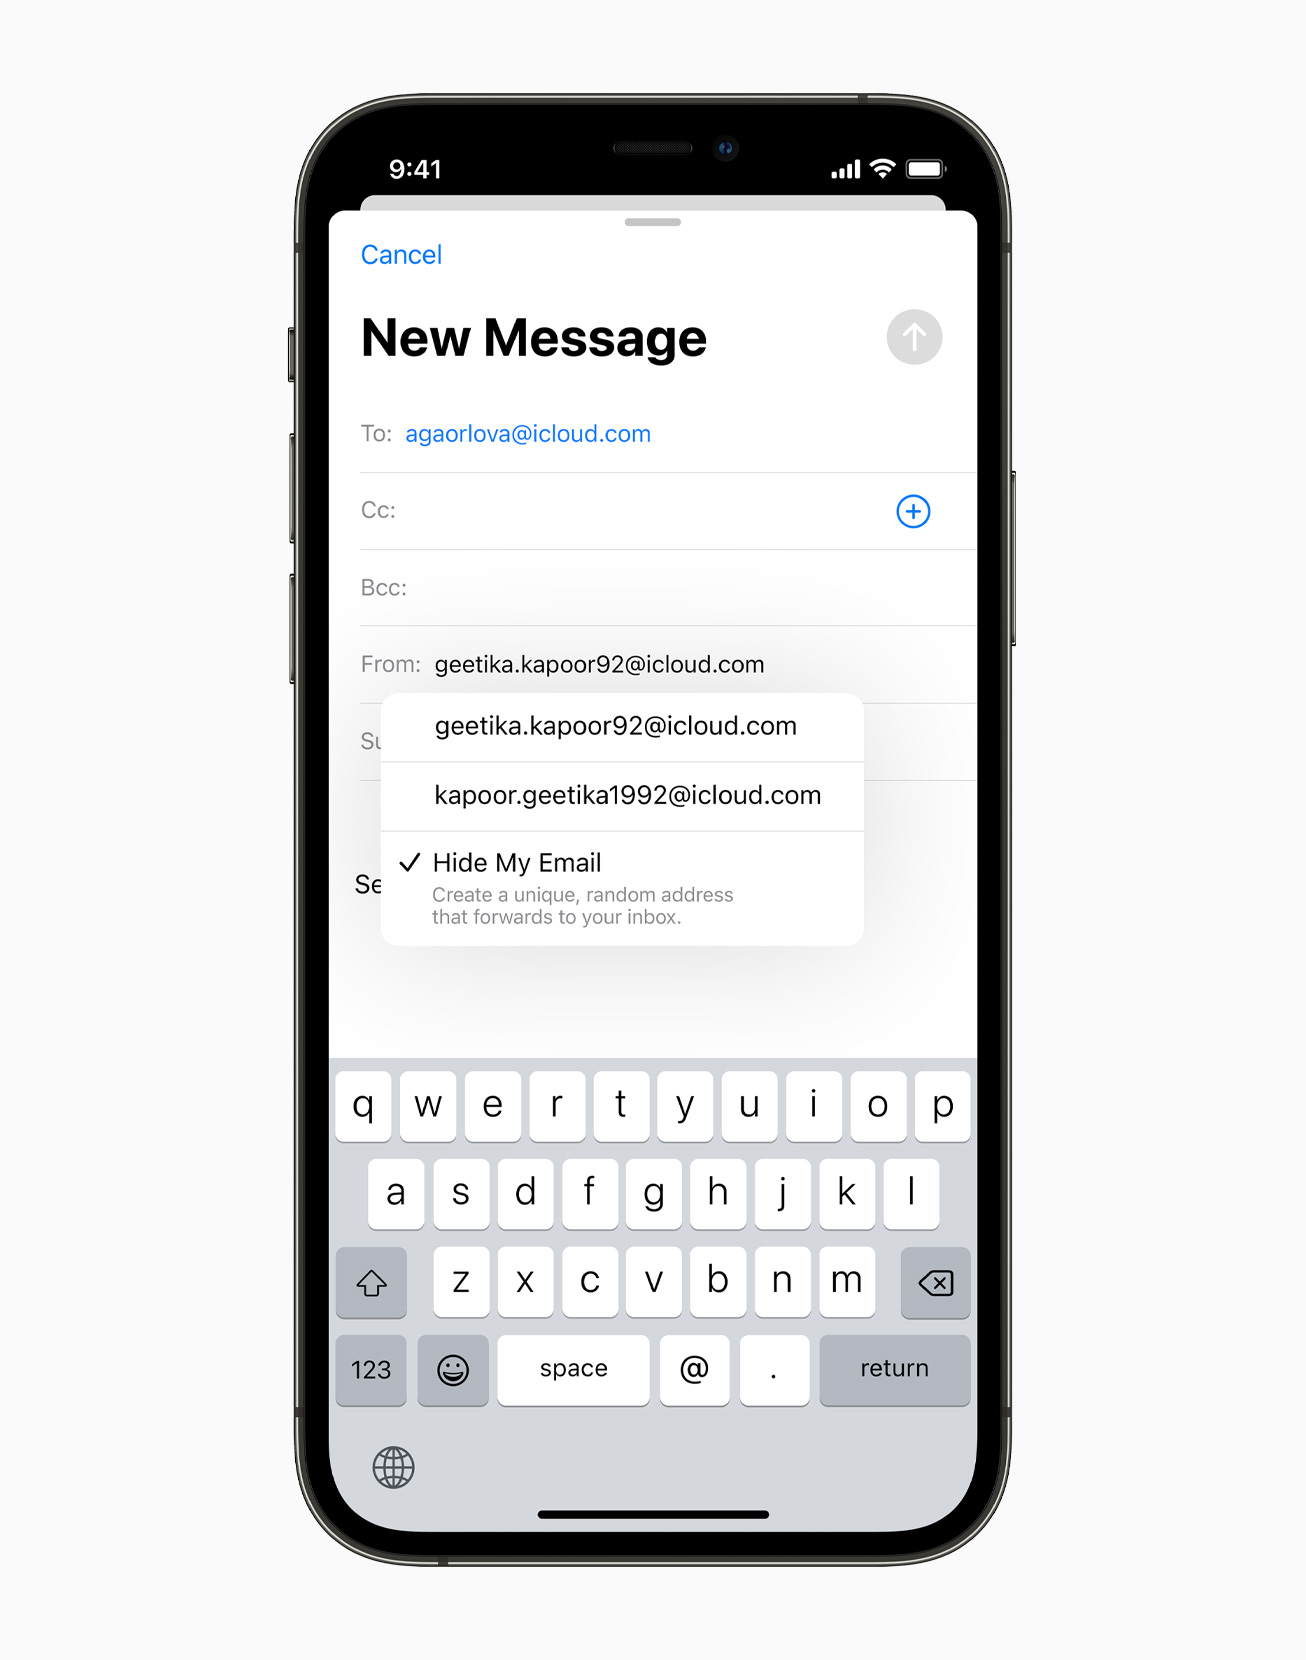
Sekretess i iOS 15
Se upp för misstänkta länkar och bilagor
Även om säkerheten i dagens system är på en helt annan nivå än den var för exempelvis tio år sedan, betyder det inte att du är 100% säker på Internet. I vissa fall är allt du behöver göra att öppna ett e-postmeddelande, länk eller bilaga och plötsligt kan din enhet attackeras. Det är därför inte konstigt att man ständigt rekommenderar att man inte öppnar någon av de nämnda objekten när det kommer till mejl och meddelanden från okända avsändare. Du kan verkligen smutskasta dig själv.
Denna metod är återigen relaterad till ovannämnda nätfiske. Angripare utger sig ofta för att vara banker, telefonbolag eller statliga myndigheter, vilket kan hjälpa dem att vinna det tidigare nämnda förtroendet. Hela mejlet kan tyckas seriöst, men till exempel kan länken leda till en original webbsida med praktiskt taget identisk design. Sedan är det bara ett ögonblick av ouppmärksamhet som krävs och du lämnar plötsligt över dina inloggningsuppgifter och annan information till den andra parten.mace.
Kolla länkarna
Vi berörde denna punkt redan i föregående punkt. Angripare kan skicka dig en länk som ser helt normal ut vid första anblicken. Allt som krävs är ett slängt brev och att klicka på det omdirigerar dig till angriparens webbplats. Dessutom är denna praxis inte alls komplicerad och kan lätt missbrukas. Webbläsare använder i de allra flesta fall så kallade sans-serif-fonter, vilket gör att till exempel en liten bokstav L kan ersättas med ett stort I utan att du ens märker det vid första anblicken.
Om du stöter på en normalt utseende länk från en okänd avsändare ska du absolut inte klicka på den. Istället är det mycket säkrare att bara öppna din webbläsare och gå till sidan på traditionellt sätt. Dessutom kan du i den inbyggda Mail-appen på iPhone och iPad hålla fingret på en länk, vilket ger dig en förhandstitt på var länken faktiskt går.
Starta om enheten då och då
Du kanske inte förväntar dig att US National Cyber Security Center rekommenderar att du startar om din enhet då och då. Men denna procedur för med sig flera intressanta fördelar. Inte bara kommer du att rensa ditt tillfälliga minne och teoretiskt öka prestandan, utan samtidigt kan du bli av med farlig programvara som teoretiskt sett skulle kunna sova någonstans i nämnda tillfälliga minne. Detta beror på att vissa typer av skadlig programvara "håller vid liv" genom tillfälligt minne. Hur ofta du startar om din enhet är naturligtvis helt upp till dig, eftersom det beror på flera faktorer. NCSC rekommenderar minst en gång i veckan.
Skydda dig själv med ett lösenord
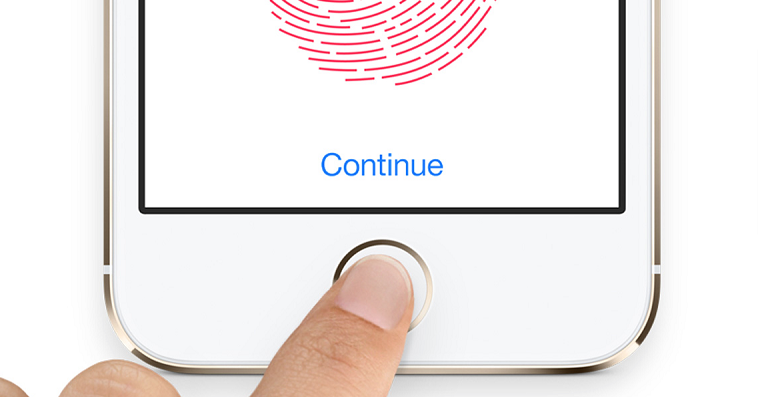
Nuförtiden är det extremt enkelt att säkra din enhet. Vi har sofistikerade system till vårt förfogande som t.ex Touch ID a Face ID, vilket gör det betydligt svårare att bryta säkerheten. Detsamma gäller för mobiltelefoner med operativsystemet Android, som för det mesta är beroende av en fingeravtrycksläsare. Samtidigt, genom att säkra din iPhone eller iPad med ett lösenordslås och biometrisk autentisering, krypterar du automatiskt all data på din enhet. Teoretiskt är det praktiskt taget omöjligt att komma åt denna data utan att (gissa) lösenordet.
Det kan vara intresserar dig
 Adam Kos
Enheter är dock inte okrossbara. Med professionell utrustning och rätt kunskap är praktiskt taget allt möjligt. Även om du kanske aldrig stöter på ett liknande hot, eftersom du sannolikt inte kommer att bli måltavla för sofistikerade cyberattacker, är det fortfarande värt att överväga om det skulle vara bättre att stärka din säkerhet på något sätt. I ett sådant fall rekommenderas det att välja ett längre alfanumeriskt lösenord, vilket lätt kan ta år att knäcka – såvida du inte anger ditt namn eller strängen " 123456 " som kod.
Ha fysisk kontroll över enheten
Att hacka en enhet på distans kan vara ganska knepigt. Men det är värre när en angripare får fysisk tillgång till till exempel en viss telefon, i vilket fall det kan ta bara några ögonblick för honom att hacka sig in i den eller plantera skadlig programvara. Av den anledningen rekommenderar myndigheten att du tar hand om din enhet och till exempel ser till att enheten är låst när du lägger den på ett bord, i fickan eller i en väska.
Nationellt cybersäkerhetscentrum tillägger också att om till exempel en okänd person frågar dig om de kan ringa dig på grund av en nödsituation kan du fortfarande hjälpa dem. Det gäller bara att vara extra försiktig och till exempel begära att mottagaren själv slår telefonnumret – och sedan lämnar över sin telefon. Till exempel sådana iPhone kan även låsas under ett aktivt samtal. I det här fallet behöver du bara slå på högtalarläget, låsa enheten med sidoknappen och sedan växla tillbaka till hörluren.
Använd en betrodd VPN
Ett av de bästa sätten att upprätthålla integritet och säkerhet online är att använda en VPN-tjänst. Även om en VPN-tjänst ganska tillförlitligt kan kryptera din anslutning och maskera din aktivitet från din internetleverantör och de servrar du besöker, är det extremt viktigt att du använder en verifierad och pålitlig tjänst. Det finns en liten hake. I det här fallet kan du faktiskt dölja din onlineaktivitet, IP-adress och plats för nästan alla parter, men VPN-leverantören kommer givetvis att ha tillgång till denna data. Men välrenommerade tjänster garanterar att ingen informationmacDe lagrar ingen information om sina användare. Av denna anledning är det också viktigt att bestämma sig för om du ska betala extra för en verifierad leverantör eller prova ett mer pålitligt företag som tillhandahåller VPN-tjänster gratis, till exempel.
Det kan vara intresserar dig
Inaktivera platstjänster
Informacoch användarplats är extremt värdefulla inom en mängd olika branscher. De kan vara ett bra verktyg för marknadsförare, till exempel när det gäller annonsinriktning, men självklart är även cyberbrottslingar intresserade av dem. Detta problem löses delvis av VPN-tjänster, som kan maskera din IP-adress och plats, men tyvärr inte från alla. Du har förmodligen flera appar på din iPhone som har tillgång till platstjänster. Det här är de appDe kan sedan få den exakta platsen från telefonen. Du kan ta bort åtkomst till dem i Inställningar > Sekretess > Platstjänster.
Det kan vara intresserar dig
 Pavel Jelič
Använd sunt förnuft
Som vi redan har indikerat flera gånger är praktiskt taget ingen enhet helt resistent mot hackning. Samtidigt betyder det inte att det är något för enkelt och vanligt. Tack vare dagens alternativ är det relativt enkelt att försvara sig mot dessa fall, men användaren måste vara försiktig och framför allt använda sunt förnuft. Av denna anledning bör du vara försiktig med din känsliga information.macOch naturligtvis, klicka inte på varje länk som en självutnämnd nigeriansk prins skickar till din e-post.
 Amaya Tomanová

 Jan Vajdák
 Jiří Filip