Vratislav Holub
Безпека комп’ютерів і смартфонів постійно вдосконалюється. Хоча сучасні технології є відносно безпечними, і існують тріщини в системі безпеки Apple у більшості випадків вони намагаються виправити це негайно, тому навіть у цьому випадку не можна гарантувати, що ваш пристрій не буде зламано. Зловмисники можуть використовувати для цього кілька способів, найчастіше покладаючись на неуважність користувачів і їх необізнаність. Проте урядове агентство США Національний центр кібербезпеки (NCSC) зараз заявило про себе, попередивши про можливі ризики та опублікувавши 10 практичних порад щодо запобігання цим проблемам. Тож давайте розглянемо їх разом.
Це може бути зацікавити вас
Оновлення ОС і програм
Як ми вже зазначали у вступі, (не тільки) Apple намагається своєчасно виправити всі відомі діри безпеки за допомогою оновлень. З цієї точки зору зрозуміло, що для досягнення максимальної безпеки необхідно, щоб у вас завжди була найновіша операційна система, яка забезпечує чи не найбільший захист від згаданих помилок, які інакше можуть бути використані на користь зловмисників. Якщо ви використовуєте iPhone або iPad, ви можете оновити систему, вибравши «Параметри» > «Загальні» > «Оновлення ПЗ».
Будьте обережні з електронною поштою незнайомців
Якщо до вашої скриньки приходить електронний лист від невідомого відправника, будьте обережні. Сьогодні випадки так званого фішингу стають все більш поширеними, коли зловмисник видає себе за перевіреного авторитета та намагається спонукати вас надати конфіденційну інформацію.mace - наприклад, номери платіжних карток та інші - або вони також можуть зловживати довірою користувачів і безпосередньо зламати їхні пристрої.
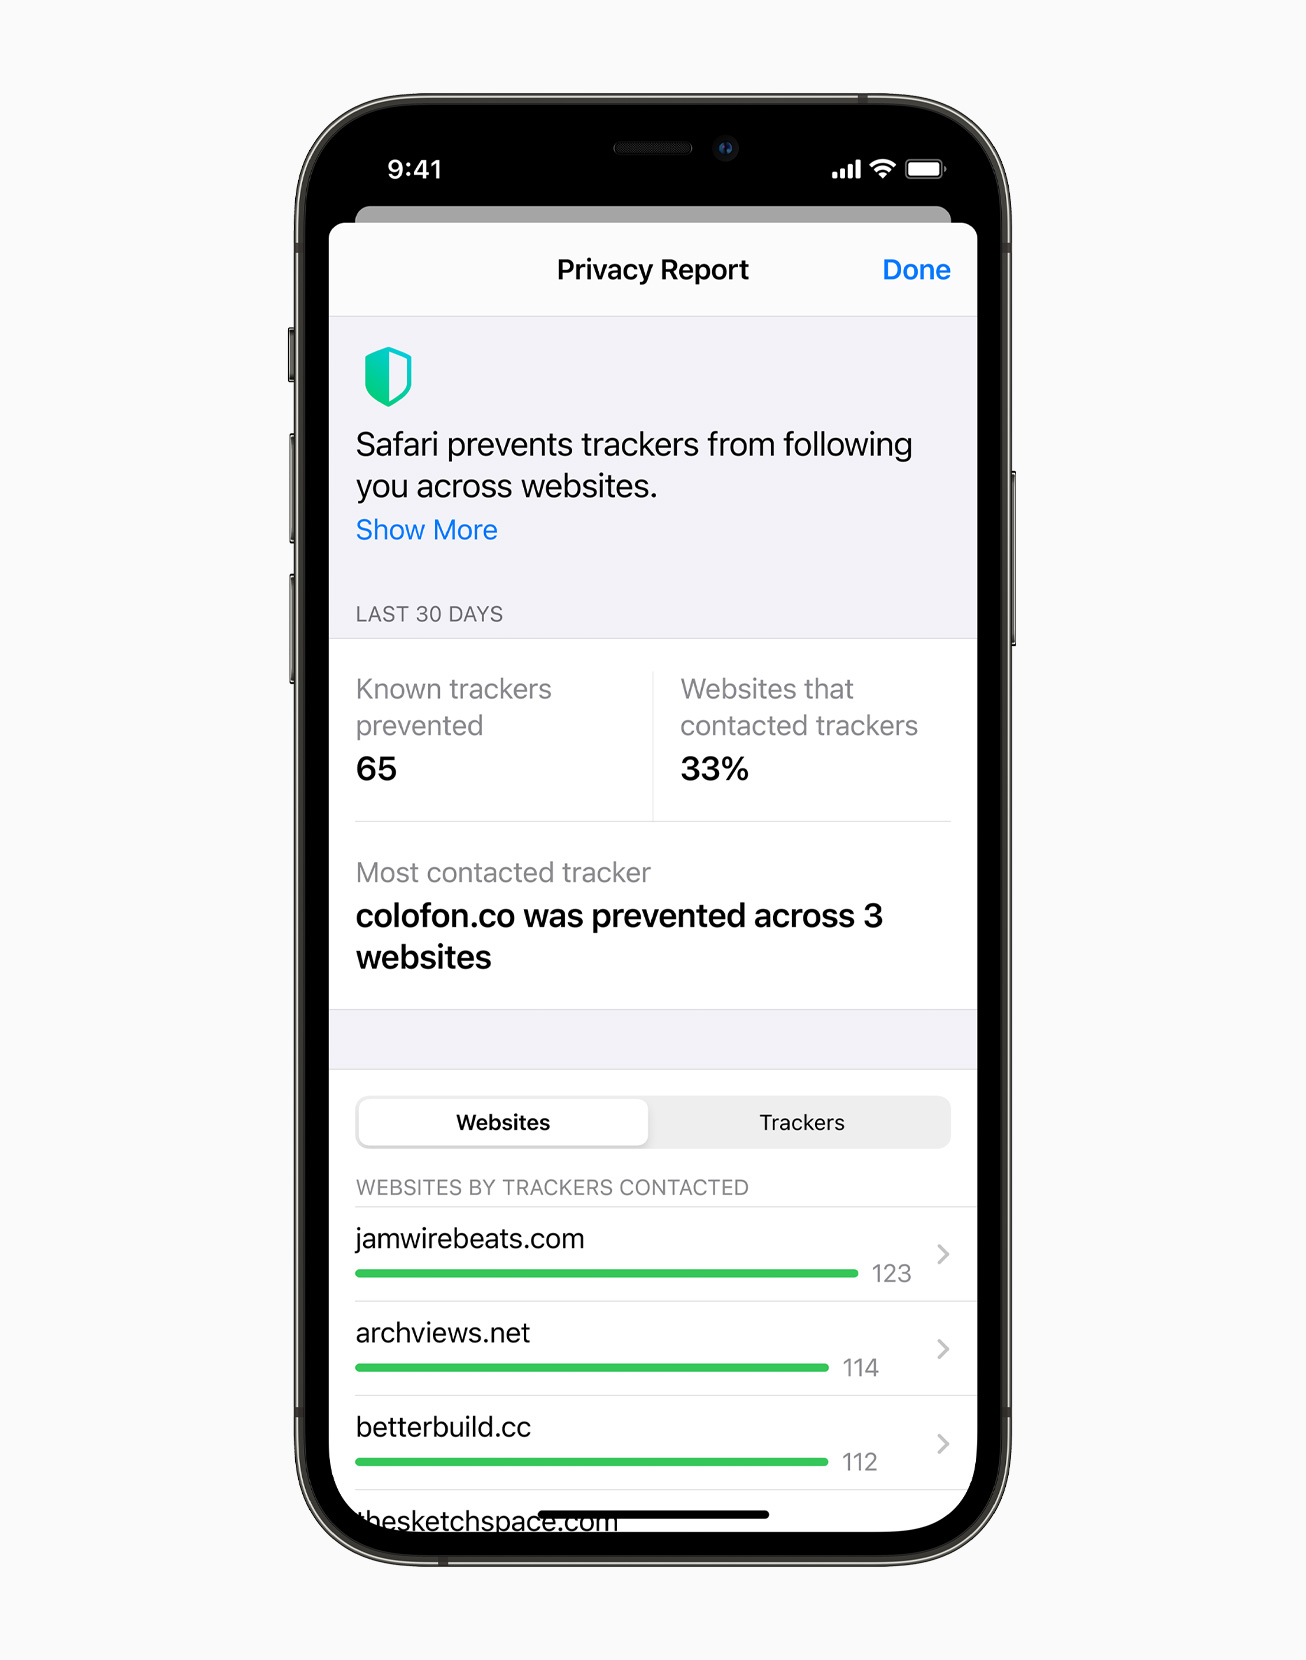
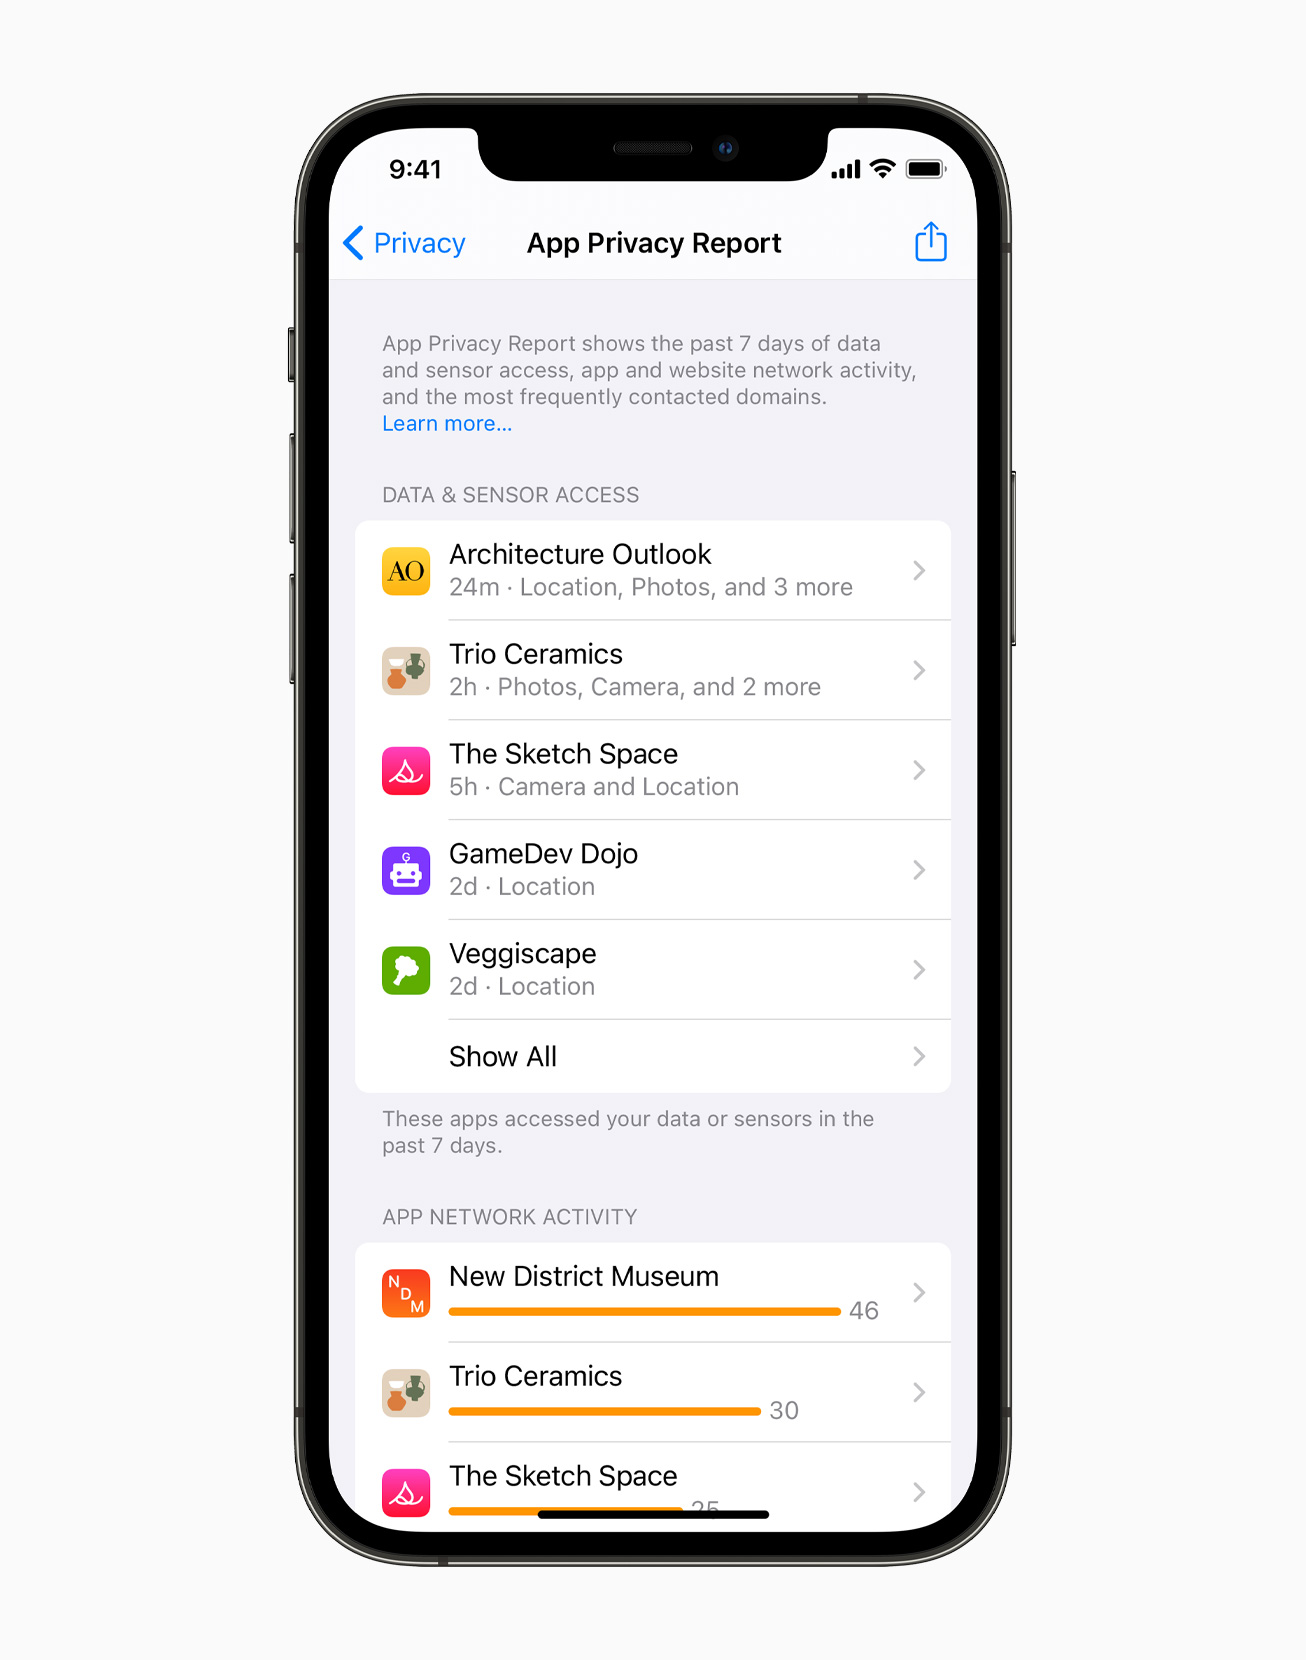
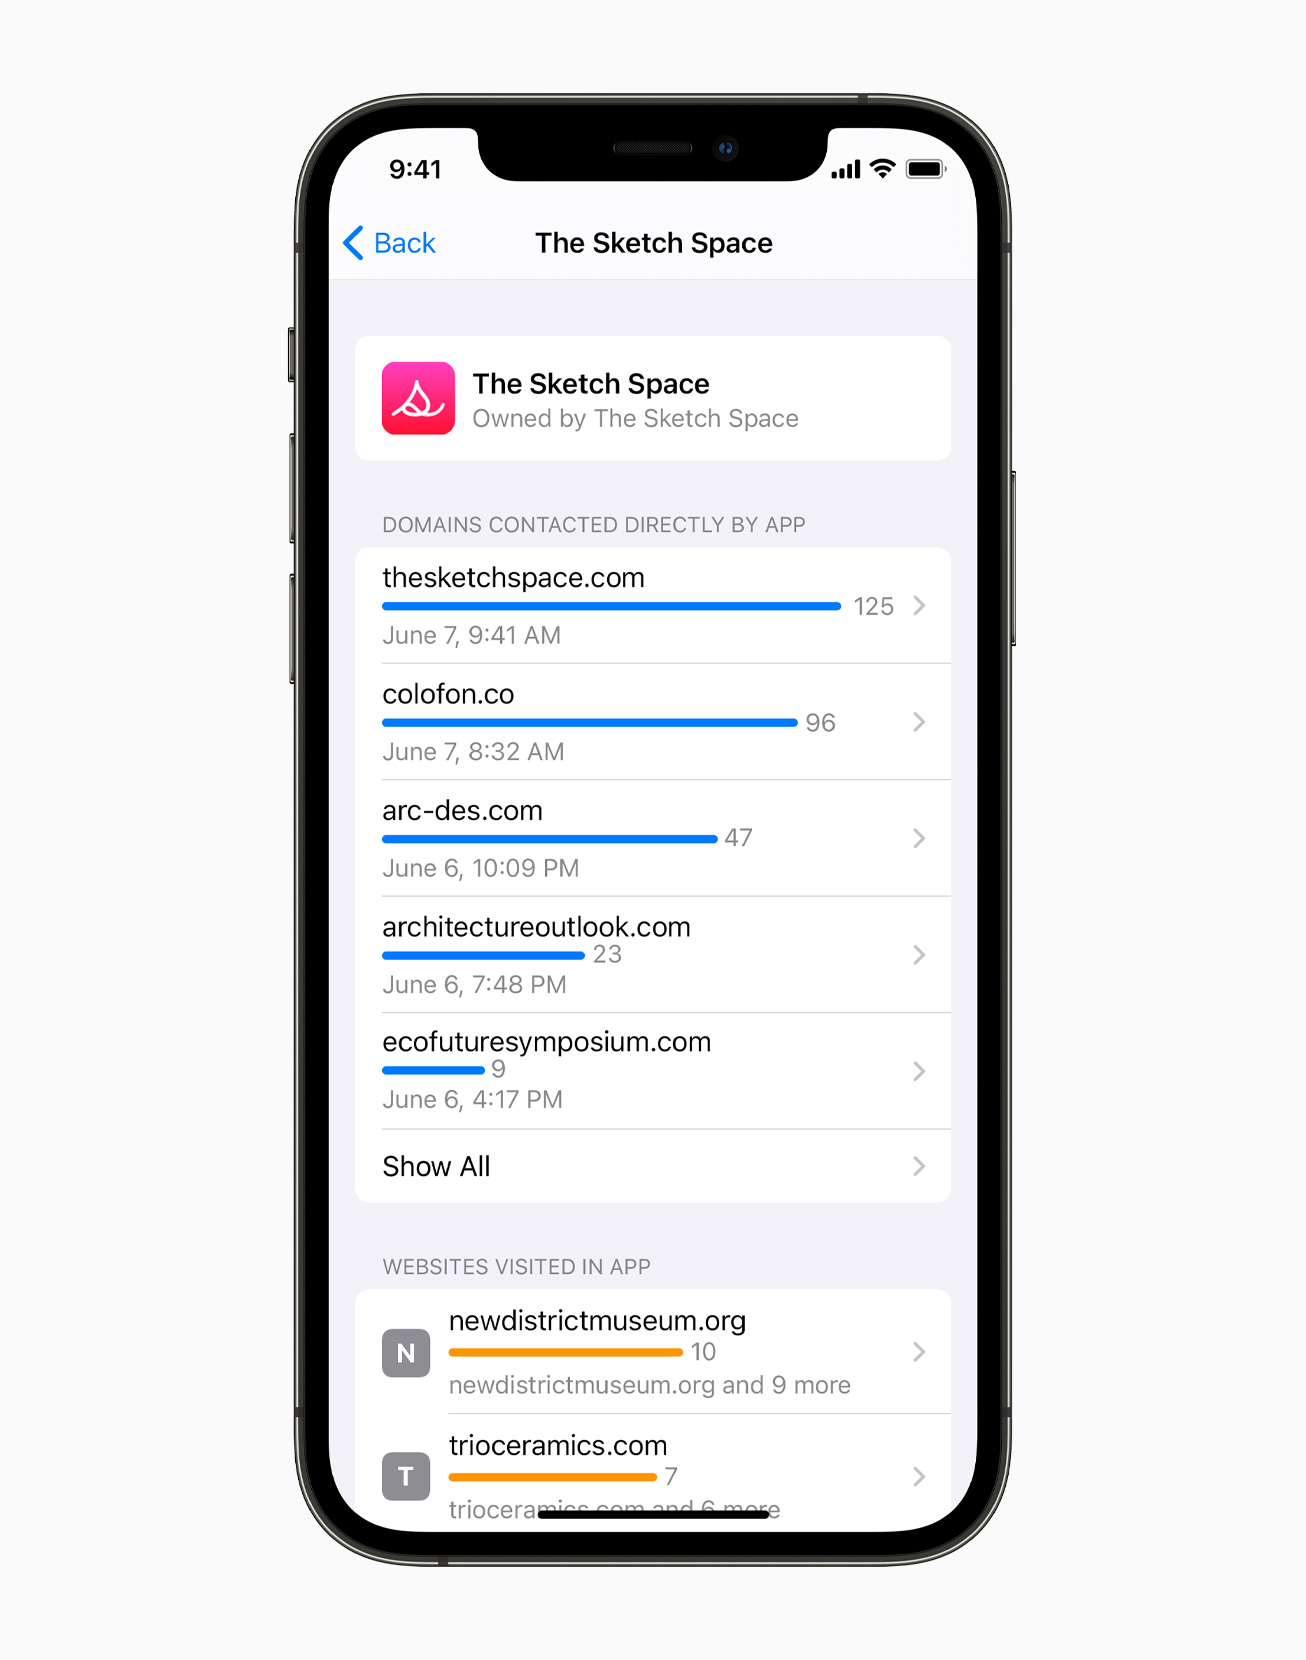
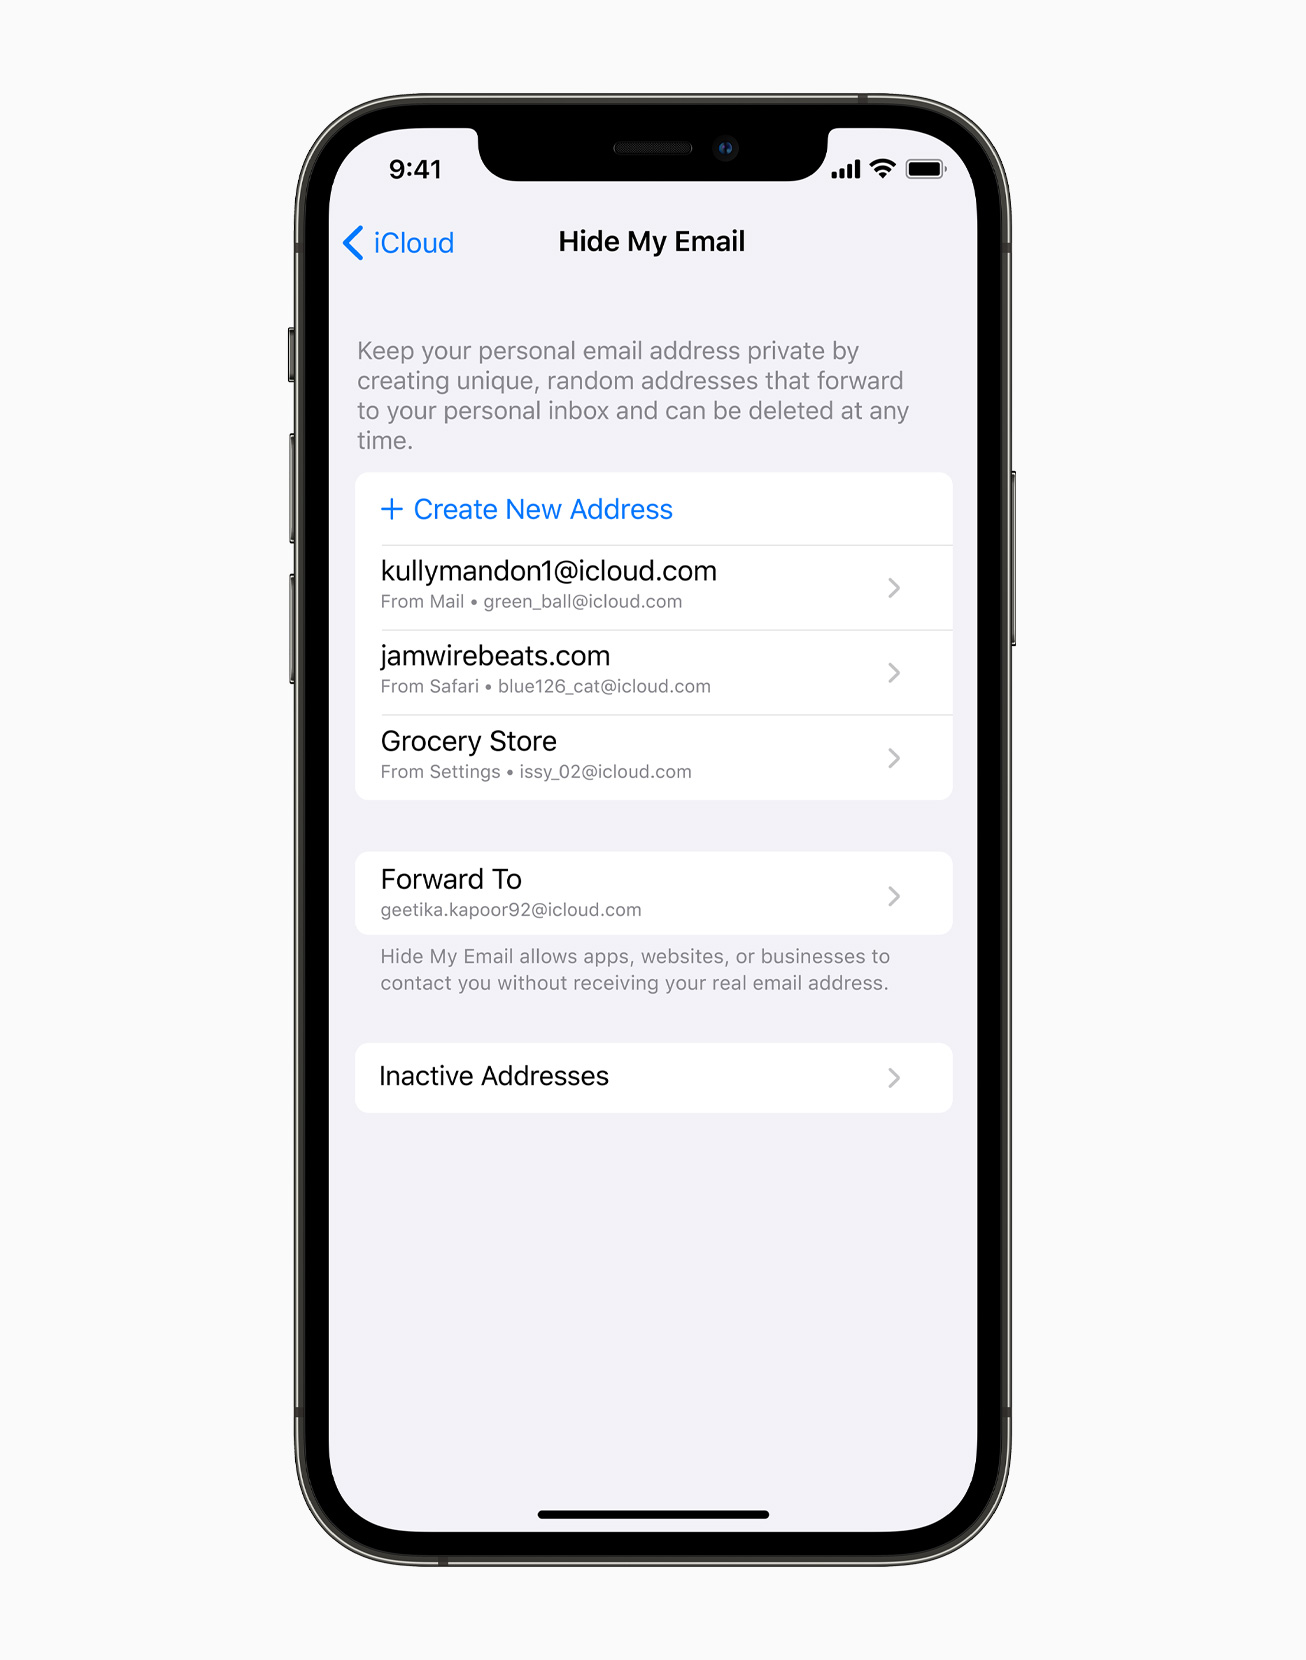
Конфіденційність в iOS 15
Остерігайтеся підозрілих посилань і вкладень
Хоча безпека сучасних систем знаходиться на зовсім іншому рівні, ніж це було, наприклад, десять років тому, це не означає, що ви на 100% безпечні в Інтернеті. У деяких випадках все, що вам потрібно зробити, це відкрити електронний лист, посилання або вкладення, і раптом ваш пристрій може бути атаковано. Тому не дивно, що постійно рекомендується не відкривати жоден із згаданих елементів, коли йдеться про електронні листи та повідомлення від невідомих відправників. Ти міг би себе облажати.
Цей метод знову ж таки пов’язаний із згаданим вище фішингом. Зловмисники часто видають себе за банки, телефонні компанії чи державні установи, що може допомогти їм завоювати вищезгадану довіру. Весь електронний лист може здатися серйозним, але, наприклад, посилання може вести на неоригінальний веб-сайт із практично ідентичним дизайном. Потім достатньо лише миті неуважності, і ви раптово передаєте свої дані для входу та іншу інформацію іншій стороні.mace.
Перевірте посилання
Ми торкнулися цього моменту вже в попередньому пункті. Зловмисники можуть надіслати вам посилання, яке на перший погляд виглядає абсолютно нормальним. Для цього достатньо одного кинутого листа, і натискання на нього перенаправляє вас на веб-сайт зловмисника. Крім того, ця практика зовсім не складна, і нею можна легко зловживати. Інтернет-браузери в переважній більшості випадків використовують так звані шрифти без засічок, тобто, наприклад, маленьку літеру L можна замінити великою I, навіть не помітивши цього з першого погляду.
Якщо ви натрапили на звичайне на вигляд посилання від невідомого відправника, вам точно не слід натискати на нього. Натомість набагато безпечніше просто відкрити браузер і перейти на сайт традиційним способом. Крім того, у рідній програмі «Пошта» на iPhone та iPad ви можете утримувати палець на посиланні, щоб переглянути попередній перегляд того, куди воно насправді веде.
Час від часу перезавантажуйте пристрій
Можливо, ви не очікуєте, що Національний центр кібербезпеки США час від часу рекомендуватиме перезавантажувати ваш пристрій. Однак ця процедура приносить із собою кілька цікавих переваг. Ви не тільки очистите свою тимчасову пам’ять і теоретично підвищите продуктивність, але водночас ви зможете позбутися небезпечного програмного забезпечення, яке теоретично може спати десь у згаданій тимчасовій пам’яті. Це пов’язано з тим, що деякі типи зловмисного програмного забезпечення «зберігають життя» через тимчасову пам’ять. Звичайно, як часто ви перезавантажуєте свій пристрій, залежить виключно від вас, оскільки це залежить від кількох факторів. NCSC рекомендує принаймні раз на тиждень.
Захистіть себе паролем
Сьогодні захистити свій пристрій надзвичайно легко. У нашому розпорядженні є складні системи, такі як Touch ID a Face ID, що значно ускладнює злам безпеки. Те ж саме стосується мобільних телефонів з операційною системою Android, які здебільшого покладаються на зчитувач відбитків пальців. У той же час, захищаючи свій iPhone або iPad за допомогою пароля та біометричної автентифікації, ви автоматично шифруєте всі дані на своєму пристрої. Теоретично отримати доступ до цих даних без (вгаданого) пароля практично неможливо.
Це може бути зацікавити вас
 Adam Kos
Однак, пристрої не є незламними. З професійним обладнанням та належними знаннями практично все можливо. Хоча ви можете ніколи не зіткнутися з подібною загрозою, оскільки навряд чи станете мішенню складних кібератак, все ж варто подумати, чи не краще якось посилити свою безпеку. У такому випадку рекомендується вибрати довший буквено-цифровий пароль, на злом якого легко можуть знадобитися роки, якщо ви не вкажете своє ім'я або рядок « 123456 » як код.
Майте фізичний контроль над пристроєм
Віддалено зламати пристрій може бути досить складно. Але гірше, коли зловмисник отримує фізичний доступ, наприклад, до даного телефону, і в цьому випадку йому може знадобитися лише кілька хвилин, щоб зламати його або встановити шкідливе програмне забезпечення. З цієї причини державна установа рекомендує вам стежити за своїм пристроєм і, наприклад, переконатися, що пристрій заблоковано, коли ви кладете його на стіл, у кишеню чи сумку.
У Національному центрі кібербезпеки також додають, що якщо, наприклад, невідома особа запитає вас, чи можна вам зателефонувати через надзвичайну ситуацію, ви все одно можете їй допомогти. Просто варто бути особливо уважним і, наприклад, попросити одержувача набрати номер телефону самостійно - а потім віддати свій телефон. Наприклад, такий iPhone також можна заблокувати під час активного дзвінка. У цьому випадку все, що вам потрібно зробити, це включити режим динаміка, заблокувати пристрій бічною кнопкою, а потім знову переключитися на динамік.
Використовуйте надійну VPN
Одним із найкращих способів зберегти конфіденційність і безпеку в Інтернеті є використання служби VPN. Хоча служба VPN може досить надійно шифрувати ваше з’єднання та маскувати вашу активність від вашого інтернет-провайдера та серверів, які ви відвідуєте, надзвичайно важливо, щоб ви користувалися перевіреною та надійною службою. Є маленька заковика. У цьому випадку ви фактично можете приховати свою онлайн-активність, IP-адресу та місцезнаходження майже від усіх сторін, але провайдер VPN, звичайно, матиме доступ до цих даних. Проте авторитетні сервіси гарантують, що жодної інформаціїmacВони не зберігають жодної інформації про своїх користувачів. З цієї причини також важливо вирішити, чи будете ви платити додатково за перевіреного постачальника чи спробуєте, наприклад, більш надійну компанію, яка надає послуги VPN безкоштовно.
Це може бути зацікавити вас
Вимкніть служби визначення місцезнаходження
Informacі місцезнаходження користувача є надзвичайно цінними в різних галузях. Вони можуть бути чудовим інструментом для маркетологів, наприклад, з точки зору таргетингу реклами, але, звичайно, вони також цікавлять кіберзлочинців. Цю проблему частково вирішують служби VPN, які можуть маскувати вашу IP-адресу та місцезнаходження, але, на жаль, не від усіх. Ймовірно, на вашому iPhone є кілька програм, які мають доступ до служб визначення місцезнаходження. Це ті appПотім вони можуть отримати точне місцезнаходження з телефону. Ви можете скасувати доступ до них у меню Налаштування > Конфіденційність > Служби визначення місцезнаходження.
Це може бути зацікавити вас
 Pavel Jelič
Використовуйте здоровий глузд
Як ми вже зазначали кілька разів, практично жоден пристрій не є повністю стійким до злому. У той же час це не означає, що це щось занадто просте і поширене. Завдяки сучасним можливостям захиститися від таких випадків відносно легко, але користувач повинен бути обережним і, перш за все, керуватися здоровим глуздом. З цієї причини ви повинні бути обережними з конфіденційною інформацією.macІ, звичайно, не натискайте на кожне посилання, яке самопроголошений нігерійський принц надсилає на вашу електронну пошту.
 Amaya Tomanová

 Jan Vajdák
 Jiří Filip