Amaya Tomanová
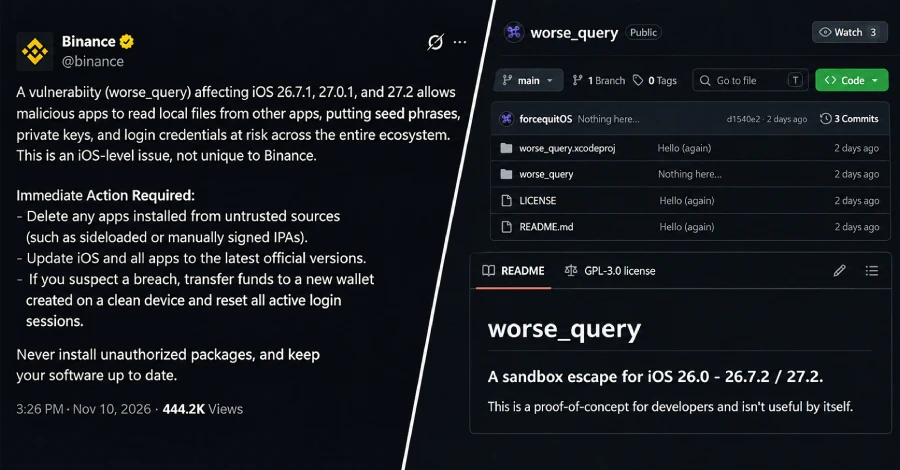
iPhones sikkerhet er blant annet basert på at individuelle applikasjoner ikke har fri tilgang til hverandres filer. Ifølge sikkerhetseksperter kan imidlertid denne beskyttelsen omgås av en sårbarhet kjent som worse_query. Kryptobørsen Binance advarte også om dette, ifølge hvilken en ondsinnet applikasjon kan få tak i sensitive data lagret av andre applikasjoner. Imidlertid er det ikke rapportert om spesifikke angrep eller tyverier av kryptovaluta knyttet til denne feilen så langt.
Det kan være interesserer deg
Risikoen omfatter for eksempel innloggingsdetaljer, private nøkler eller gjenopprettingsfraser for kryptovaluta-lommebøker. De to siste elementene er spesielt sensitive fordi de kan brukes til å få kontroll over midlene i lommeboken. Advarselen betyr imidlertid ikke at alle applikasjoners data er automatisk tilgjengelige. Det er også viktig hvordan en bestemt applikasjon lagrer og beskytter dem.
Problemet er ikke begrenset til Binance
Sårbarheten forstyrrer den såkalte sandkassen, dvs. separasjonen av applikasjoner og deres data. Normalt sett skal for eksempel ikke et spill kunne bla gjennom de private filene til et annet program. Forskningsprosjektet worse_query viser imidlertid tilgang til katalogene der applikasjoner lagrer dataene sine. Dette er derfor et problem på nivå iOS, ikke bare en feil i Binance-appen.
Sikkerhetseksperter har gitt ut eksempelkode for utviklere. Selv om det ikke er et ferdig verktøy for generell bruk, har andre utviklere allerede integrert det i sine egne apper. Blant dem er en filbehandler som kan få tilgang til, endre og slette data fra andre apper uten å kreve jailbreak.
Den viktige forskjellen er mellom eksistensen av en slik mulighet og et bekreftet angrep. Den publiserte demonstrasjonen viser et brudd på beskyttelsen, men beviser ikke i seg selv at noen stjeler brukernes lommebøker på denne måten.
Ifølge eksperten er ikke oppdateringen nok ennå
Binance nevner i advarselen iOS 26.7.1, iOS 27.0.1 en iOS 27.2. Denne listen bør imidlertid ikke tas som en garanti for at nyere versjoner er trygge. En ekspert som bruker kallenavnet forcequitOS uttalte at oppdateringen ikke engang inkluderer iOS 27.2.1, ikke engang den første betaversjonen iOS 27.3. Derfor er ikke en anbefaling om å oppdatere telefonen det samme som en bekreftelse på at oppdateringen vil fikse denne feilen.
Børsen anbefaler at brukere fjerner applikasjoner fra upålitelige kilder, inkludert mistenkelige manuelt signerte IPA-installasjonsfiler, og at de holder systemet og applikasjonene på de nyeste offisielle versjonene. Troverdigheten til applikasjonens opprinnelse er avgjørende; selve installasjonen utenfor App Store betyr ikke at det er skadelig programvare.
Hvis en bruker mistenker et sikkerhetsbrudd, anbefaler Binance å flytte penger til en ny lommebok opprettet på en ren enhet og avslutte aktive pålogginger. For andre er det nå viktig å være forsiktig når de installerer applikasjoner og overvåke ytterligere sikkerhetsoppdateringer. iOS Ifølge den publiserte uttalelsen fra eksperten er det ingen garanti for at denne feilen vil bli rettet ennå.
 Jan Vajdák

 Jiří Filip

 Jablíčkář