Jan Vajdák
Pouhý týden po úspěšném prolomení zabezpečení iPhonu Duo v den jeho vydání přichází hackerská skupina Calif s dalším překvapivým úlovkem. Tentokrát se expertům podařilo provést jailbreak iPhonu 18 Pro, u kterého byl navíc aktivován přísný Režim blokování. Průnik do systému je natolik povedený, že zůstává aktivní i po následné softwarové aktualizaci.
Útok přes AirDrop a škodlivé PDF
Skupina zveřejnila video demonstrující napadený iPhone 18 Pro se zapnutým Režimem blokování. Záznam ukazuje, že jakmile je do zařízení následně nainstalován systém iOS 27.2, jailbreak bez problémů přežije a běží dál. Samotný útok byl iniciován prostřednictvím škodlivého PDF souboru zaslaného na telefon přes AirDrop, přičemž uživatel musel přijetí tohoto souboru manuálně potvrdit. Přesné technické kroky a detaily zranitelnosti zatím hackeři nezveřejnili. Není tak například jasné, zda by šlo stejný útok provést na telefonu, který už od začátku běží na novějším iOS 27.2.
Fotogalerie
Spolupráce s Applem místo veřejného vydání
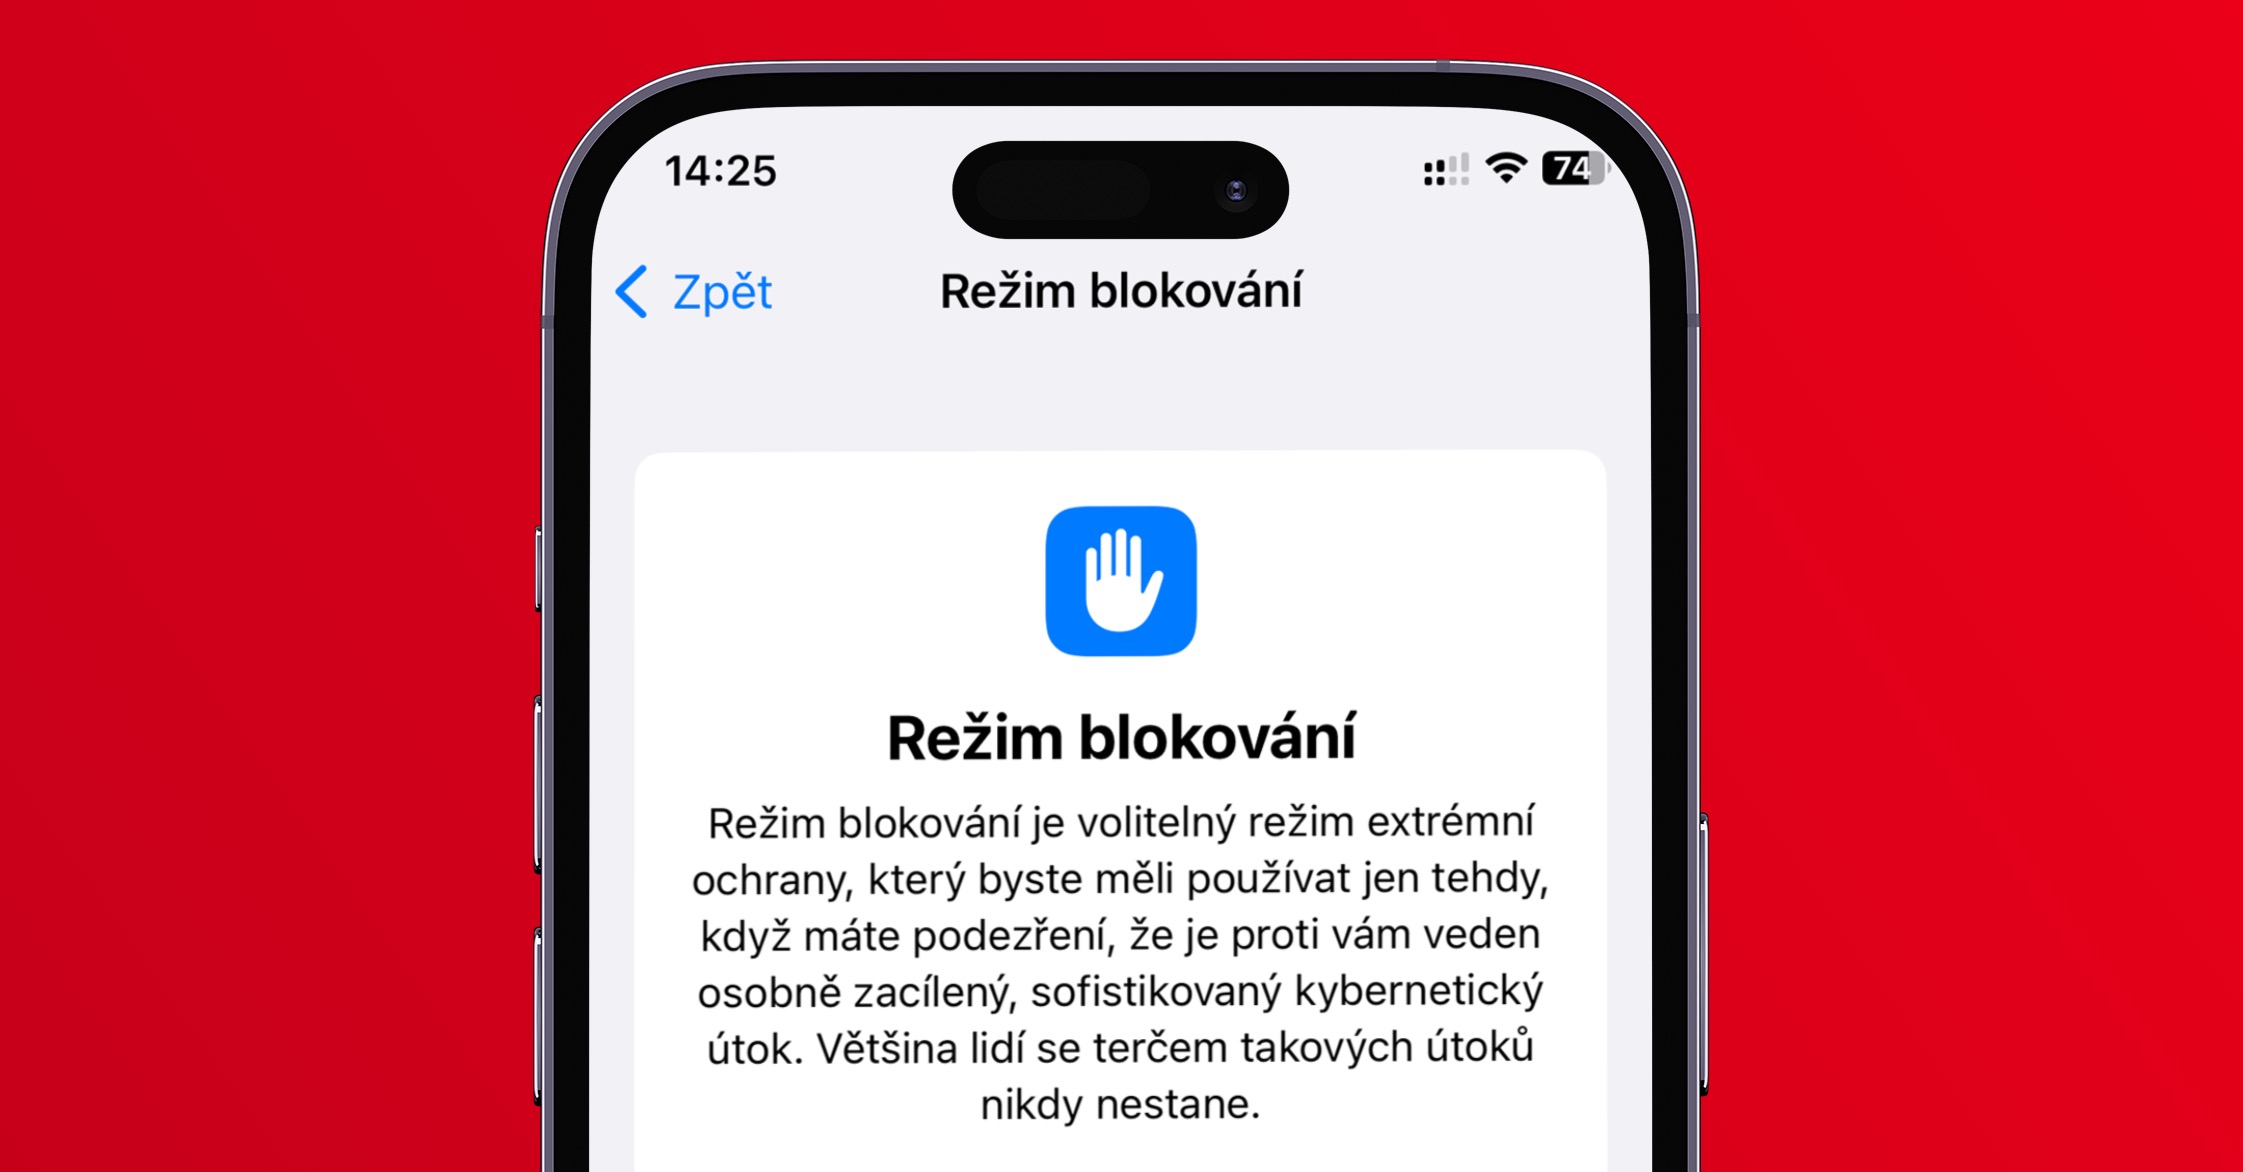
Apple prezentuje Režim blokování jako extrémní formu ochrany určenou pro jedince, kteří mohou čelit sofistikovaným cíleným útokům komerčního špionážního softwaru. Tato funkce striktně omezuje celou řadu technologií. Blokuje většinu příloh ve zprávách, omezuje webové procesy, zakazuje FaceTime hovory od neznámých volajících a odstraňuje lokační data z fotografií. Zástupci Applu dříve uvedli, že neevidují žádné úspěšné útoky na zařízení s aktivním Režimem blokování. Skupina Calif nicméně potvrdila, že veškeré nalezené zranitelnosti obratem nahlašuje přímo Applu a neplánuje vydat žádný veřejný nástroj, kterým by si uživatelé mohli jailbreak provést sami. Můžeme jen doufat, že Apple bude na toto co nejdříve reagovat.
 Amaya Tomanová
 Vratislav Holub

 Pavel Jelič