Amaya Tomanová
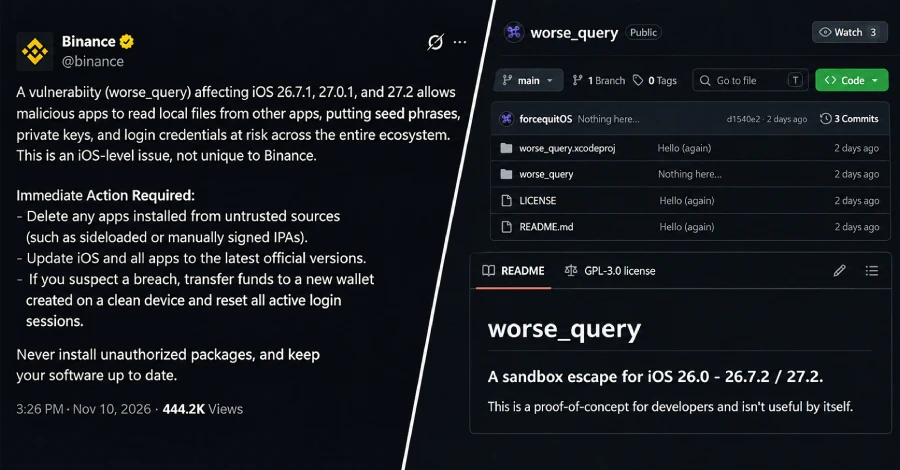
Bezpečnost iPhonu stojí mimo jiné na tom, že jednotlivé aplikace nemají volný přístup k souborům ostatních. Právě tuto ochranu ale podle bezpečnostních expertů dokáže obejít zranitelnost označovaná jako worse_query. Upozornila na ni také kryptoměnová burza Binance, podle které by škodlivá aplikace mohla získat citlivé údaje uložené jinými aplikacemi. Dosud přitom nebyly hlášeny konkrétní útoky ani krádeže kryptoměn spojené s touto chybou.
Mohlo by vás zajímat
Riziko se týká například přihlašovacích údajů, soukromých klíčů nebo obnovovacích frází kryptoměnových peněženek. Právě poslední dvě položky jsou obzvlášť citlivé, protože mohou sloužit k získání kontroly nad prostředky v peněžence. Varování ovšem neznamená, že jsou automaticky přístupné údaje každé aplikace. Podstatné je také to, jakým způsobem je konkrétní aplikace ukládá a chrání.
Problém se netýká jen Binance
Zranitelnost narušuje takzvaný sandbox, tedy oddělení aplikací a jejich dat. Běžně by například hra neměla mít možnost procházet soukromé soubory jiné aplikace. Výzkumný projekt worse_query však demonstruje přístup do adresářů, ve kterých aplikace uchovávají svá data. Jde tedy o problém na úrovni iOS, nikoliv pouze o chybu aplikace Binance.
Bezpečnostní experti zveřejnili ukázkový kód určený vývojářům. Přestože sám o sobě nepředstavuje hotový nástroj pro běžné použití, další vývojáři jej již začlenili do vlastních aplikací. Mezi nimi je i správce souborů, který dokáže přistupovat k datům jiných aplikací, upravovat je a mazat, aniž by telefon vyžadoval jailbreak.
Důležitý je přitom rozdíl mezi existencí takové možnosti a potvrzeným napadením. Zveřejněná demonstrace ukazuje prolomení ochrany, sama však nedokládá, že někdo tímto způsobem vykrádá peněženky uživatelů.
Aktualizace podle experta zatím nestačí
Binance ve varování zmiňuje iOS 26.7.1, iOS 27.0.1 a iOS 27.2. Tento výčet ale nelze chápat jako ujištění, že novější verze jsou bezpečné. expert vystupující pod přezdívkou forcequitOS uvedl, že opravu neobsahuje ani iOS 27.2.1, ani první beta iOS 27.3. Doporučení aktualizovat telefon proto není totéž jako potvrzení, že aktualizace tuto konkrétní chybu odstraní.
Burza uživatelům doporučuje odstranit aplikace z nedůvěryhodných zdrojů, včetně podezřelých ručně podepsaných instalačních souborů IPA, a udržovat systém i aplikace na nejnovějších oficiálních verzích. Rozhodující je důvěryhodnost původu aplikace; samotná instalace mimo App Store ještě neznamená, že jde o škodlivý software.
Pokud má uživatel podezření na kompromitaci, Binance doporučuje přesunout prostředky do nové peněženky vytvořené na čistém zařízení a ukončit aktivní přihlášení. Pro ostatní je nyní podstatná především obezřetnost při instalaci aplikací a sledování dalších bezpečnostních aktualizací. Nejnovější iOS totiž podle zveřejněného vyjádření experta zatím není zárukou odstranění této chyby.
 Jan Vajdák

 Jiří Filip

 Jablíčkář